
Claude Mythos cybersecurity: chi può usarlo e cosa fa davvero
Claude Mythos cybersecurity: cos'è il Cyber Verification Program, chi ottiene l'accesso a Mythos 5.2, cosa dicono i benchmark e cosa fare se sei una PMI.
Claude Mythos cybersecurity indica l'uso di Mythos 5.2, rilasciato da Anthropic il 9 novembre 2026, per trovare, riprodurre e correggere vulnerabilità: è lo stesso modello di Fable 5.2, ma senza le salvaguardie che bloccano le attività cyber ad alto rischio. Non è un prodotto da comprare: l'accesso passa dal Cyber Verification Program e, secondo l'annuncio ufficiale di Anthropic, è riservato a organizzazioni verificate che lavorano alla difesa.
Per un'azienda italiana la lettura giusta è questa: Mythos non è una scorciatoia per fare da soli ciò che fanno i professionisti della sicurezza, e non è un'arma. È uno strumento per chi difende per mestiere, con regole, verifiche e dati conservati. Questo articolo spiega chi può averlo, cosa dichiara Anthropic sulle sue prestazioni, cosa c'è di accessibile a tutti e come si ragiona da PMI. Non contiene dettagli operativi offensivi. Per il quadro generale: Claude Mythos 5.2: cos'è e il pillar su Fable 5.2.
In sintesi
- Mythos 5.2 è Fable 5.2 senza salvaguardie cyber e biologia, ed è accessibile a organizzazioni verificate tramite il Cyber Verification Program.
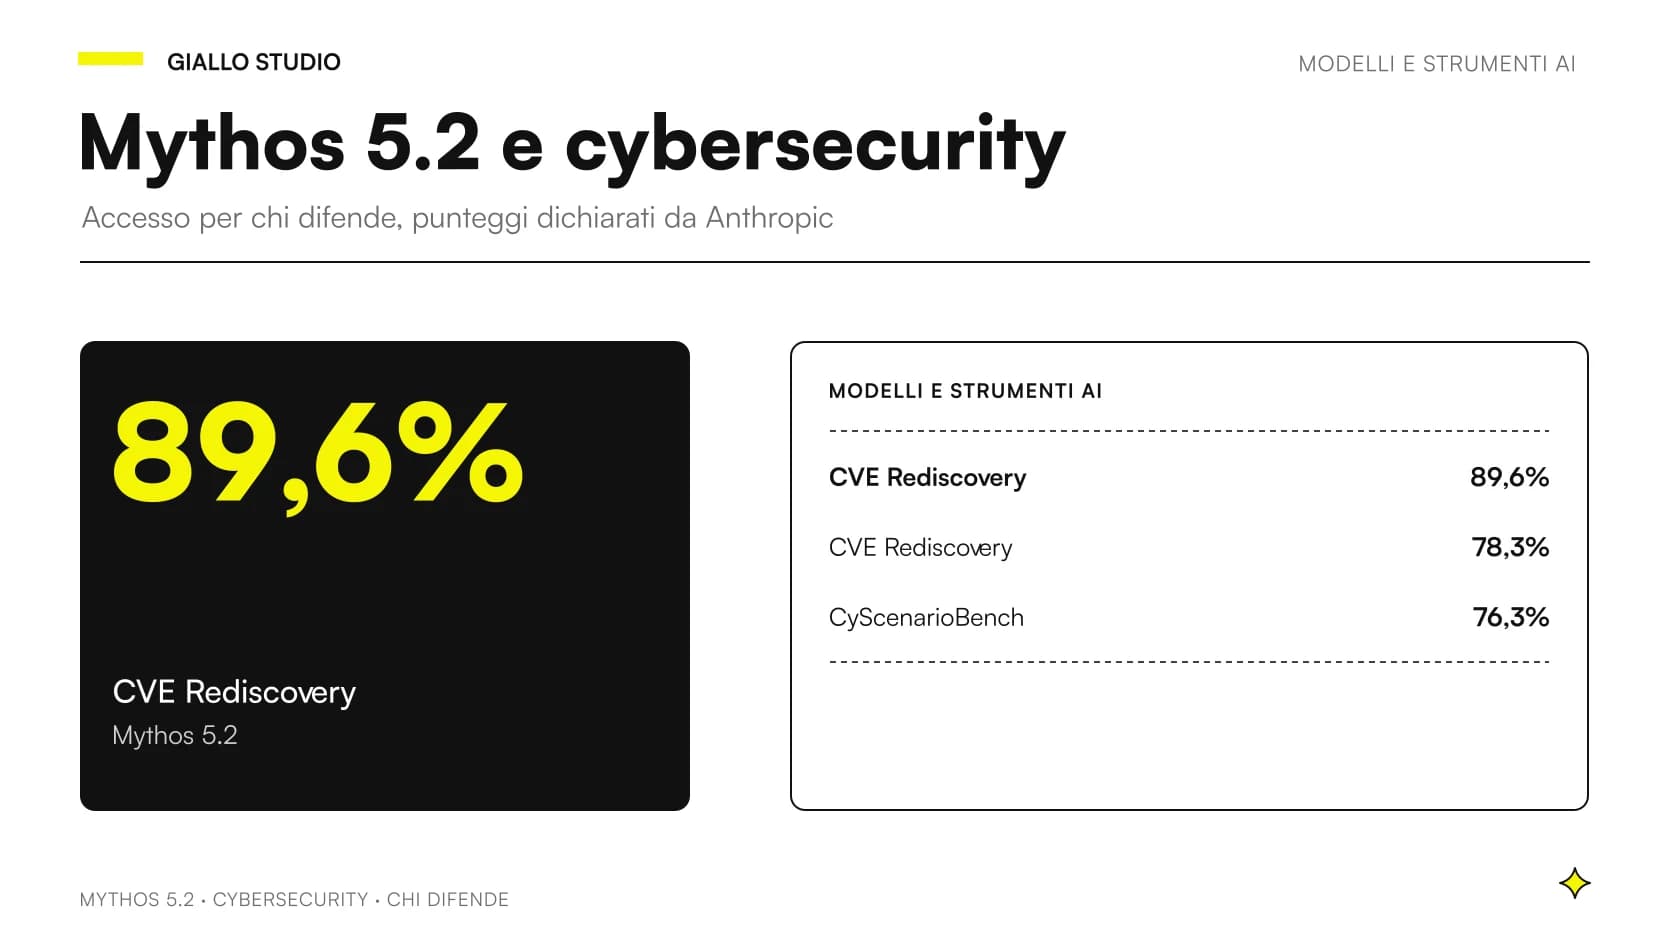
- Anthropic dichiara che nella sua valutazione interna CVE Rediscovery Mythos 5.2 raggiunge l'89,6%, contro il 78,3% di Mythos 5.1 (annuncio).
- I clienti Claude Enterprise possono usare Claude Security, che ora gira anche su Mythos 5.2, senza far parte del programma di verifica (annuncio).
- Il programma è pensato per la difesa: natura del lavoro, verifica, contesto legale e destinatari finali decidono l'idoneità (pagina di supporto).
- Per una PMI che non fa sicurezza di mestiere, i modelli disponibili a tutti bastano per revisione del codice e smistamento degli avvisi.
- I dati del programma sono conservati: la zero data retention richiede un'esenzione già concessa dal fornitore.
Cosa distingue Mythos 5.2 da Fable 5.2 in cybersecurity?
Le capacità di base sono le stesse. Cambiano le salvaguardie. Anthropic spiega nell'annuncio che Fable 5.2 usa classificatori che bloccano le attività cyber ad alto rischio, tra cui test di intrusione, generazione di exploit e analisi di vulnerabilità su binari, e rinvia la risposta a Opus 4.8. Mythos 5.2 non ha quel blocco ed è offerto alle organizzazioni verificate che lavorano in questi ambiti.
Anthropic dichiara anche che i blocchi inutili di Fable sono calati: circa il 55% in meno rispetto a Fable 5.1, circa il 60% in meno in ambito cybersecurity, secondo i primi test su claude.ai, Claude Code e Cowork. Per il confronto completo punto per punto, c'è Fable 5.2 vs Mythos 5.2. Prezzo e specifiche sono uguali a quelli di Fable 5.2, come scrive la scheda ufficiale del modello consultata il 9 novembre 2026.
Cosa può fare Claude Mythos 5.2 contro le vulnerabilità secondo Anthropic?
Anthropic lo chiama il suo modello più capace per l'ingegneria della sicurezza: trova più vulnerabilità dei precedenti e le riproduce e corregge meglio. Sono affermazioni del produttore. Ecco i numeri, dall'annuncio consultato il 9 novembre 2026.
| Prova (valutazione interna di Anthropic) | Mythos 5.2 (%) | Mythos 5.1 (%) |
|---|---|---|
| CVE Rediscovery | 89,6 | 78,3 |
| CyScenarioBench | 76,3 | 61,7 |
CVE Rediscovery, secondo l'annuncio, misura quante vulnerabilità già pubblicate nell'elenco CVE un modello riesce a trovare da solo, partendo da una copia del progetto precedente alla correzione. Secondo Anthropic, Mythos 5.2 ha trovato il 10,2% di vulnerabilità in più di Opus 5.5 e il 14,4% in più di Mythos 5.1, e nella prova di ottobre 2026 su 1.829 CVE li ha superati a ogni livello di effort. Nella stessa tabella Opus 5.5 senza salvaguardie arriva all'81,3%. Su CyScenarioBench, Anthropic precisa che ogni laboratorio usa compiti propri, quindi il confronto tra aziende diverse vale poco: nella tabella ufficiale Opus 5.5 senza salvaguardie segna 67,6% e GPT-6 Cyber 61%, ma su compiti non identici.
Ci sono poi i riscontri di terzi, tutti riportati da Anthropic nello stesso annuncio. Un'azienda di sicurezza ha rilevato che un bug confermato su sei, tra quelli trovati da Mythos 5.2, era sfuggito a tutti gli altri modelli di frontiera provati. Un tester ha osservato che i modelli precedenti avevano sopravvalutato la gravità di circa 1 segnalazione su 20, mentre Mythos 5.2 non ne aveva sopravvalutata nessuna. Mozilla, che usa i modelli Claude per rafforzare Firefox, dichiara che le metriche di scoperta di vulnerabilità sono circa raddoppiate rispetto a Mythos 5.1.
Per il confronto con il rivale diretto sul fronte difensivo, c'è l'articolo su Gemini 4 Carbon e la cybersecurity; per l'altra offerta del settore, GPT-6 Cyber di OpenAI.
Cos'è il Cyber Verification Program e chi lo può ottenere?
È il programma con cui Anthropic rende disponibili capacità cyber avanzate e classificatori di blocco meno restrittivi a professionisti della sicurezza qualificati. La pagina di supporto, aggiornata a ottobre 2026 e consultata il 9 novembre 2026, descrive tre livelli di accesso: Defense Access, Red Team Access e Specialized Access. Copre Mythos 5.2, Mythos 5.1, Opus 5.5, Sonnet 5.5 e i modelli futuri.
L'idoneità non è automatica. Secondo la stessa pagina pesano cinque fattori:
- La natura del lavoro. Il programma è costruito per la difesa; chi ha altro come attività principale può non essere idoneo.
- La verifica. Anthropic deve poter confermare chi è l'organizzazione e cosa fa.
- L'ambiente in cui opera. Contano il contesto legale e regolatorio, il rischio che capacità avanzate vengano dirottate e quello che l'accesso possa essere imposto per legge.
- I destinatari finali del lavoro. Il rischio di cessione o riutilizzo è più alto per chi serve soprattutto clienti militari, di intelligence o delle forze dell'ordine, e in quel caso Anthropic è più prudente.
- Il livello richiesto. I requisiti crescono con l'accesso: per lo Specialized Access ogni organizzazione è valutata a fondo insieme al governo degli Stati Uniti, e i membri attuali di Project Glasswing passano a questo livello senza nuova approvazione per i modelli attuali.
Anthropic scrive di lavorare con il governo statunitense per allargare le organizzazioni idonee, anche a livello internazionale: per un'organizzazione italiana l'esito non è scontato.
Come si fa domanda e in quanto tempo?
La domanda si presenta una volta per organizzazione sul Verification Portal, con i dati dell'organizzazione e di chi la compila, la descrizione del lavoro di sicurezza e un'attestazione dei controlli del livello richiesto. Anthropic punta a rispondere entro sette giorni lavorativi. I singoli ricercatori, manutentori e cacciatori di bug presentano domanda come individui, ma al momento solo per il livello Defense e, per la pagina di supporto, con un piano a pagamento.
- Domanda. Una sola per organizzazione, dal Verification Portal; i singoli utenti interni non fanno domanda separata.
- Decisione. Risposta o richiesta di informazioni entro sette giorni lavorativi, come obiettivo dichiarato.
- Attivazione. L'approvazione non accende nulla da sola: l'amministratore assegna l'accesso a un workspace nella Console, a un ruolo Enterprise o a un account cloud collegato. Sui piani Team, Ultra, Max e Pro il programma si applica a livello di organizzazione.
- Cloud di terzi. Su AWS, Google Cloud e Foundry l'accesso a Mythos arriva circa cinque giorni lavorativi dopo l'approvazione.
Due vincoli pesano sulle aziende. Il primo: il livello Defense deve adottare l'autenticazione a più fattori resistente al phishing e smettere di usare chiavi API entro il 15 dicembre 2026; fino ad allora è richiesta comunque un'autenticazione a più fattori e le chiavi API scadono ogni sette giorni. È lo stesso principio di cui parliamo in 2FA sul gestionale aziendale. Il secondo: su Amazon Bedrock il programma è disponibile solo ai clienti con un'esenzione di conservazione dati per Fable 5.2 o 5.1, secondo le FAQ della pagina (in un altro punto la stessa pagina indica i clienti con Enterprise Frontier Safeguards).
E se faccio sicurezza per conto di altri? Il caso del fornitore IT
Qui c'è il punto che interessa a chi gestisce sistemi altrui. La pagina di supporto distingue l'uso per la propria infrastruttura da quello per i clienti. L'accesso al programma copre il lavoro sul codice, i prodotti e l'infrastruttura dell'organizzazione che lo ottiene. Usarlo su sistemi di clienti richiede un'approvazione a parte, una per ogni servizio o prodotto offerto.
Un esempio, dichiarato come tale: un fornitore di servizi gestiti (MSP) segue le reti di una decina di piccoli studi professionali. Se vuole far analizzare dai suoi tecnici, con Mythos, il codice o le configurazioni di uno studio, ricade nel caso del servizio gestito: i tecnici del fornitore usano il modello su sistemi che il cliente possiede e il cliente riceve solo un rapporto o una correzione, mai l'accesso al modello. Per questi servizi le domande sono aperte. Se invece volesse mettere in mano agli studi uno strumento costruito sul modello, anche solo da avviare o configurare, sarebbe un prodotto: la pagina dice che le domande per i prodotti non sono ancora aperte e permette solo di manifestare interesse.
Per il fornitore, quindi, i passi sono tre: ottenere prima l'approvazione dell'organizzazione, registrare il servizio gestito con i sei impegni di sicurezza richiesti e il nome del responsabile aziendale che firma, e nel frattempo usare l'accesso solo sui propri sistemi. Per gli studi clienti restano le domande di sempre su chi tratta i loro dati: le trovate in Fable 5.2 e privacy.
Cos'è Claude Security e serve a una PMI?
Claude Security è lo strumento di Anthropic che analizza i repository di codice alla ricerca di vulnerabilità con i modelli più capaci, e secondo l'annuncio include ora Mythos 5.2. I clienti Claude Enterprise lo possono usare anche senza essere membri del Cyber Verification Program. Un aggiornamento recente permette di seguire i repository man mano che il codice cambia, di verificare che le segnalazioni siano state corrette, di imparare da contesto aggiuntivo e di collegarsi ad altri strumenti tramite API e MCP.
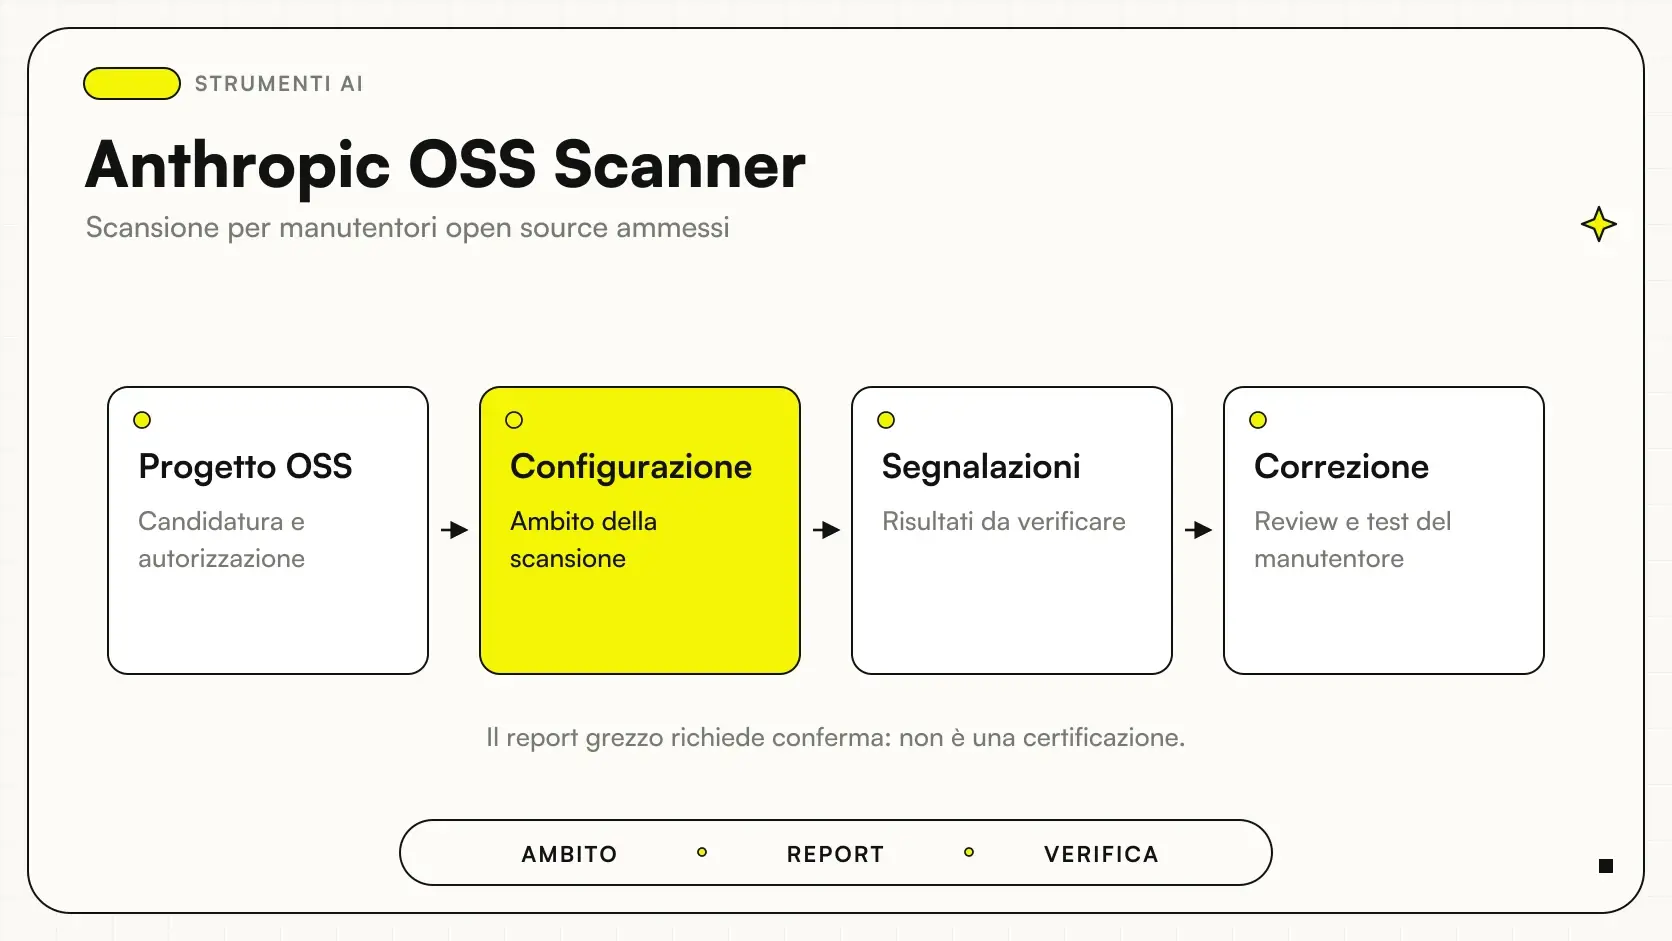
Per una PMI il requisito è il piano Enterprise, che di norma non è quello di una piccola azienda. Se il progetto è open source c'è anche Anthropic OSS Scanner, con scansioni dedicate ai progetti idonei.
Cosa si può fare con i modelli disponibili a tutti?
Più di quanto si pensi. La pagina di supporto precisa che i modelli generalmente disponibili restano utilizzabili da tutti per revisione sicura del codice, modellazione delle minacce, correzione di problemi noti, ricerca di vulnerabilità nel proprio codice e smistamento degli avvisi di sicurezza. Altri lavori, come l'analisi di malware o la validazione di un exploit, possono essere interrotti dai classificatori.
| Attività | Modello disponibile a tutti | Serve il programma di verifica |
|---|---|---|
| Revisione sicura del proprio codice | Sì | No |
| Modellazione delle minacce | Sì | No |
| Correzione di vulnerabilità note | Sì | No |
| Smistamento degli avvisi di sicurezza | Sì | No |
| Analisi di malware, validazione di exploit | Può essere interrotta | Sì, a livello adeguato |
| Test di intrusione | Bloccato su Fable 5.2 e rinviato a Opus 4.8 | Sì, a livello adeguato |
Un secondo esempio, dichiarato come tale: un'azienda di dieci persone con un portale ordini sviluppato in casa chiede a un modello disponibile a tutti di rileggere le parti su login e caricamento file e di proporre correzioni; un tecnico verifica ogni segnalazione e applica le patch su un ambiente di prova. Niente Mythos, niente programma. Per chi ha già agenti o strumenti collegati al web, un buon complemento è capire come delimitare gli host raggiungibili da un agente.
Quanto è sicuro il modello stesso? Sandbox escape e test esterni
Un modello con capacità cyber forti pone una domanda: si comporta bene quando è lasciato lavorare da solo? Anthropic risponde con test interni e di terzi nell'annuncio; i numeri che seguono vengono da lì.
- Fuga dalla sandbox (annuncio). In un esperimento ostile con oltre 1.800 scenari, per la maggior parte non risolvibili senza uscire dalla sandbox, che aveva una debolezza voluta, Mythos 5.2 ha usato credenziali o file messi fuori dall'ambiente nel 3,1% dei casi. Opus 5.5 era al 3,3%, Sonnet 5.5 al 5,1%, le versioni Mythos 5 e 5.1 al 39% e al 21%.
- Audit comportamentale. Su circa 1.900 scenari Mythos 5.2 ottiene 2,67 (più basso è meglio), contro 3,28 di Mythos 5.1, 2,79 di Opus 5.5 e 3,10 di Sonnet 5.5.
- Valutatori esterni. Prima del rilascio il modello è stato provato dall'UK AI Security Institute, da Frontier Design e da METR. Anthropic precisa che queste organizzazioni non hanno rivisto il testo dell'annuncio né la scheda di sistema e non ne condividono per forza le affermazioni.
Anthropic giudica basso il rischio di comportamenti non allineati in situazioni ad alto impatto, ma ammette due limiti: su una misura (azioni dannose dopo aver concluso per errore di essere in una simulazione) Mythos 5.2 è leggermente peggiore di Opus 5.5, e dichiara più spesso di sospettare di essere valutato, il che complica la previsione del comportamento reale. Per chi lo adotta il messaggio è semplice: ambienti isolati, permessi minimi, nessuna azione irreversibile senza approvazione umana.
Che dati restano ad Anthropic con il programma?
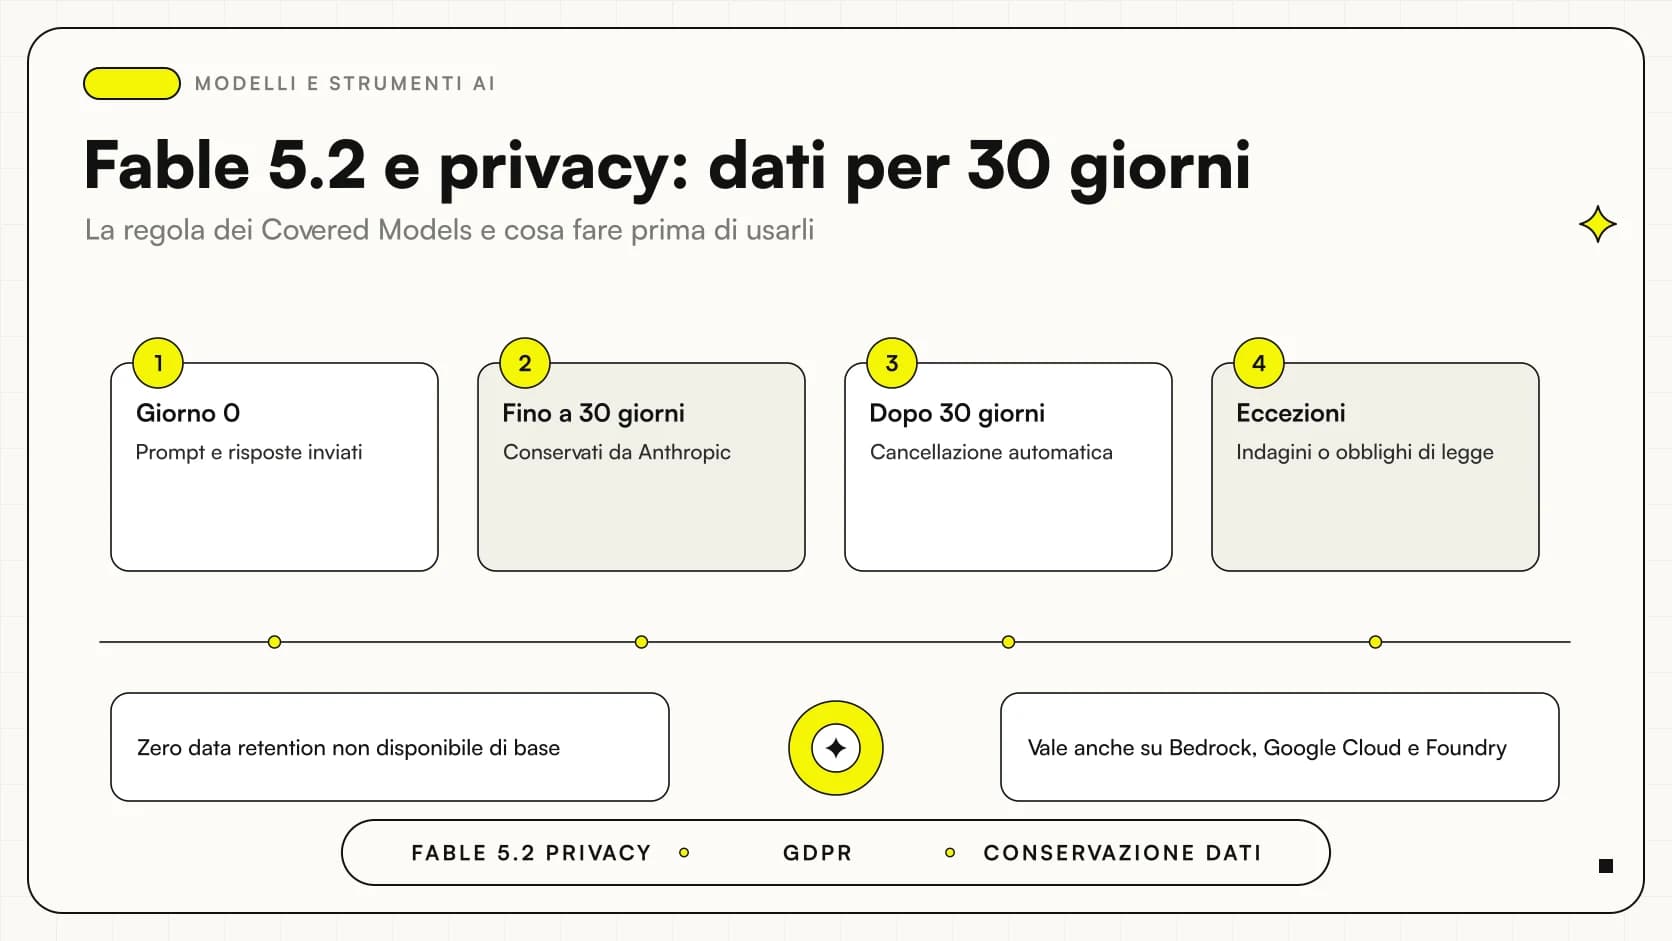
Il Cyber Verification Program richiede la conservazione dei dati, per individuare usi dannosi. La pagina di supporto aggiunge che, finché non sarà disponibile Enterprise Frontier Safeguards (oggi in beta privata, secondo l'annuncio), le organizzazioni con un'esenzione già concessa per i modelli Fable o Mythos possono usare il programma anche con zero data retention. Per tutti gli altri valgono i 30 giorni minimi dei «Covered Models», come spiega la pagina dedicata di Anthropic.
Nei prompt finiscono codice, configurazioni e talvolta dati dei clienti: prima dell'adesione chiedete al vostro consulente privacy cosa può essere inviato. Le regioni di elaborazione per l'Unione europea non risultano indicate nelle pagine consultate il 9 novembre 2026.
Quali piani Claude includono Mythos?
Secondo la pagina di supporto, sui piani Pro, Max e Ultra i modelli Mythos seguono le regole di Fable. Sul piano Pro si usano solo con crediti d'uso attivati e non consumano l'uso incluso. Su Max e Ultra, Mythos e Fable condividono un'unica quota fino al 50% del limite settimanale, che conta anche nei limiti normali; esaurita la quota si può continuare con i crediti o passare a un altro modello. Dettagli in Fable 5.2 su Pro, Max e Team.
Errori da evitare con Mythos e la cybersecurity
- Chiedere l'accesso per curiosità. Il programma è per chi difende per mestiere.
- Credere che il modello certifichi la sicurezza. Un elenco di segnalazioni non è un audit: servono verifica umana, priorità e responsabilità. Lo spieghiamo in AI e sicurezza dei dati in azienda.
- Usare l'accesso sui sistemi dei clienti senza approvazione. Il programma copre la propria infrastruttura; il lavoro per terzi richiede la registrazione del servizio.
- Dare al modello permessi ampi. Meno accessi ha un agente di sicurezza, meno danni può fare uno sbaglio.
Come muoversi da PMI: tre scelte realistiche
Quando ha senso valutare il programma
- Fornite servizi di sicurezza, test o risposta agli incidenti ad altre aziende.
- Avete un team interno che si occupa di difesa e può rispettare i controlli richiesti.
- Potete dimostrare identità, attività e uso del modello a un revisore.
Quando non serve
- Volete far rileggere il vostro codice o chiarire un avviso: bastano i modelli disponibili a tutti.
- Non avete personale in grado di verificare ciò che il modello segnala.
- Cercate una soluzione già pronta: valutate Claude Security, se avete Enterprise, o un servizio di sicurezza.
Da software house lavoriamo così: prima il perimetro (quali sistemi, quali dati, quali persone), poi lo strumento. Se avete un gestionale o un portale e volete una revisione del codice con AI e controllo umano, Giallo Studio può impostarla con voi, senza promettere ciò che nessun modello garantisce.
Metodo e fonti delle guide di Giallo Studio
Vuoi applicarlo alla tua azienda?In 30 minuti, gratis: il processo da automatizzare per primo e il ritorno stimato, per iscritto.
Prenota l’audit gratuitoCome lo applichiamo in azienda
Risorse correlate
 Claude Fable 5.2 limiti: quelli noti e come aggirarli
 Claude Fable 5.2: cos'è, cosa cambia, quanto costa e a chi serve
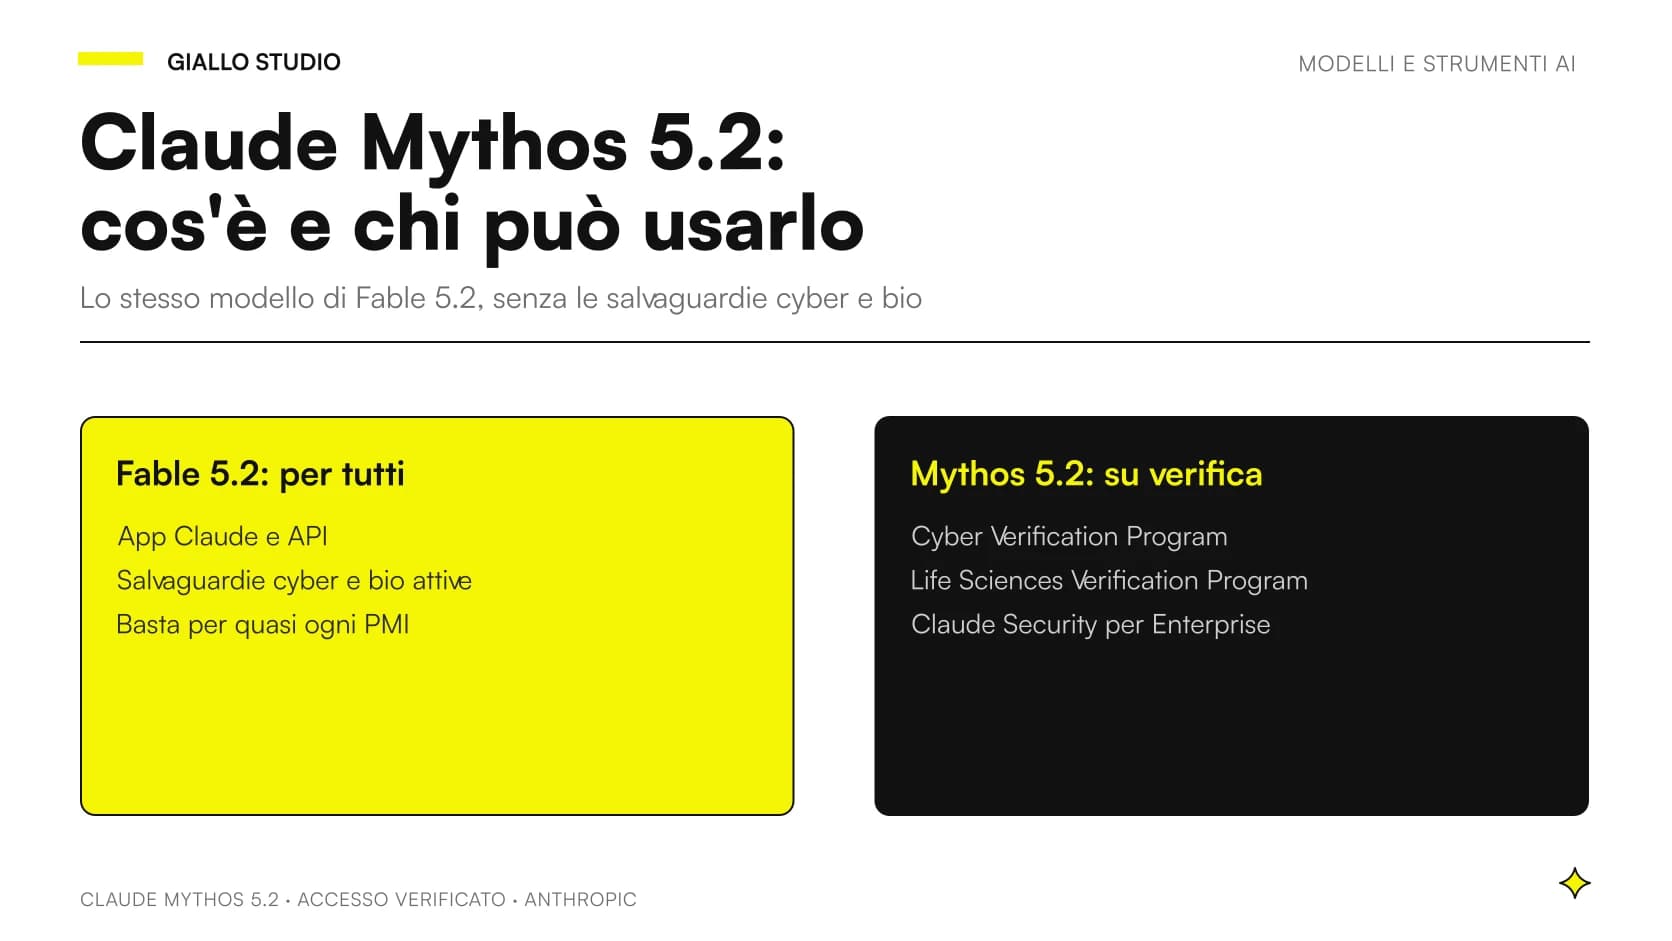 Claude Mythos 5.2: cos'è e chi può usarlo
 Claude Mythos vs Fable 5.2: differenze vere e chi può usarli
 Fable 5.2 privacy: dati conservati 30 giorni e cosa fare in una PMI
 Gemini 4 Carbon cybersecurity: trovare, validare e correggere le vulnerabilità
 Anthropic OSS Scanner: scansioni AI gratuite per progetti open source idonei
 2FA obbligatorio sul gestionale: perché e come si implementa
 AI e sicurezza dei dati: rischi concreti e come gestirli
FAQ
Cos'è Claude Mythos 5.2 in cybersecurity?
È la versione di Claude Fable 5.2 senza le salvaguardie che bloccano le attività cyber ad alto rischio. Anthropic, il 9 novembre 2026, lo descrive come il suo modello più capace per l'ingegneria della sicurezza. Non è in vendita al pubblico: lo usano solo organizzazioni verificate.
Come si ottiene l'accesso a Mythos 5.2?
Si presenta una domanda al Cyber Verification Program tramite il Verification Portal di Anthropic, una per organizzazione. Anthropic dichiara di puntare a rispondere con una decisione o una richiesta di informazioni entro sette giorni lavorativi. L'approvazione non basta: l'amministratore deve poi assegnare l'accesso a un workspace, a un ruolo o a un account cloud collegato.
Una PMI italiana può avere Mythos 5.2?
Dipende dal lavoro che fa. Il programma è costruito per la difesa e valuta natura del lavoro, verifica dell'identità, contesto legale e destinatari finali. Un'azienda che non fa sicurezza di mestiere di norma non ne ha bisogno: per la revisione del proprio codice bastano i modelli disponibili a tutti.
Fable 5.2 può aiutare con la sicurezza informatica?
Sì, entro limiti precisi. Secondo Anthropic i modelli disponibili a tutti restano usabili per revisione sicura del codice, modellazione delle minacce, correzione di vulnerabilità note, ricerca di falle nel proprio codice e smistamento degli avvisi. Test di intrusione, generazione di exploit e analisi di binari sono bloccati e rinviati a Opus 4.8.
Cos'è Claude Security e chi lo può usare?
Claude Security è lo strumento di Anthropic che analizza i repository di codice alla ricerca di vulnerabilità. Secondo l'annuncio del 9 novembre 2026 è accessibile ai clienti Claude Enterprise anche se non fanno parte del Cyber Verification Program, e ora gira anche su Mythos 5.2.
I benchmark cyber di Mythos 5.2 sono affidabili?
Sono dichiarati da Anthropic e in parte interni, quindi vanno letti come indicazioni, non come garanzie. Lo stesso Anthropic precisa che i conteggi di un tester sono risultati grezzi di un solo audit. Sulle valutazioni interne, l'identificazione di vulnerabilità è circa pari a Opus 5.5.
Mythos 5.2 conserva i dati?
Sì. Il Cyber Verification Program richiede la conservazione dei dati per monitorare gli abusi. La zero data retention è possibile solo con un'esenzione già concessa per i modelli Fable o Mythos, o in futuro con Enterprise Frontier Safeguards, oggi in beta privata.