
GPT-6 Cyber: cos'è il modello OpenAI per la cybersecurity e cosa cambia per le PMI
GPT-6 Cyber è il modello OpenAI per la cybersecurity: cosa dichiara la fonte, cosa non sappiamo ancora e come una PMI può prepararsi senza illusioni.
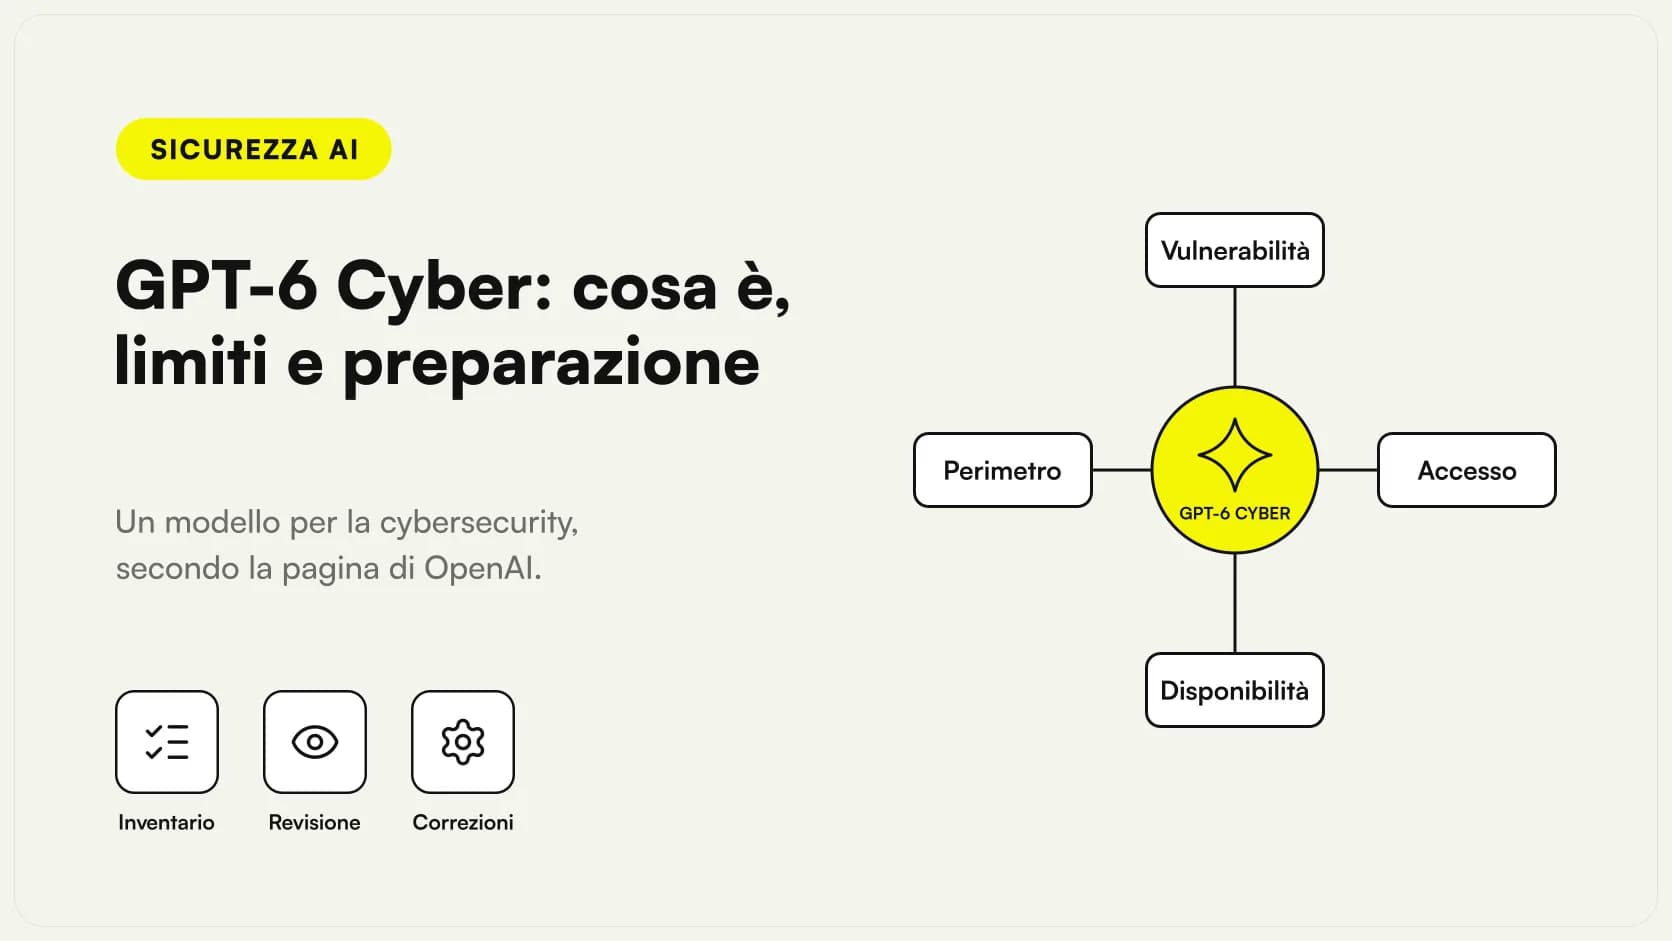
GPT-6 Cyber è, secondo la presentazione di OpenAI, un modello dedicato alla cybersecurity: serve a trovare vulnerabilità sfruttabili e a sviluppare le relative correzioni, ed è addestrato a restare entro il perimetro autorizzato. Lo dichiara la pagina di presentazione di OpenAI. In parole semplici, è un modello di intelligenza artificiale specializzato in sicurezza informatica, non un assistente generico a cui si chiede di tutto.
La definizione netta è questa: una vulnerabilità sfruttabile è una debolezza di un sistema che un malintenzionato potrebbe usare davvero per entrare, rubare dati o bloccare un servizio. Un modello come quello descritto dalla fonte dovrebbe aiutare a individuarla e a proporre una correzione, restando dentro i limiti che qualcuno ha autorizzato in anticipo.
C'è però un punto da dire subito con onestà. Il materiale disponibile è una sola pagina con una frase di presentazione. Non contiene dettagli tecnici, prestazioni, date di rilascio, prezzi o condizioni di accesso. Questo articolo distingue quindi con cura ciò che è dichiarato da ciò che resta aperto, e spiega come una PMI può ragionare oggi, senza fretta e senza promesse.
In sintesi
- GPT-6 Cyber è presentato da OpenAI come modello per la cybersecurity, pensato per trovare vulnerabilità sfruttabili e sviluppare correzioni.
- Secondo la fonte è addestrato a restare entro il perimetro autorizzato: è una caratteristica dichiarata dalla fonte.
- La fonte è una sola pagina: mancano prezzi, disponibilità, condizioni di accesso e dettagli tecnici.
- Per una PMI il valore oggi è prepararsi: sapere cosa proteggere, chi autorizza i controlli e come verificare i risultati.
- Nessun modello sostituisce responsabilità, inventario dei sistemi e revisione umana delle correzioni proposte.
Che cos'è GPT-6 Cyber e che cosa dichiara OpenAI?
La fonte presenta GPT-6 Cyber come il modello di OpenAI per la cybersecurity, destinato a trovare vulnerabilità sfruttabili e a sviluppare correzioni, addestrato a restare nel perimetro autorizzato. Il titolo della pagina parla inoltre di agenti di cybersecurity allineati, cioè sistemi che agiscono in modo coerente con ciò che è consentito. Tutto questo si legge nella pagina ufficiale di OpenAI.
Vale la pena fermarsi su due verbi: trovare e sviluppare. Trovare significa individuare i punti deboli di un sistema. Sviluppare correzioni significa andare oltre la segnalazione e proporre una modifica che chiuda il problema. Sono due lavori diversi, e nella pratica professionale spesso li fanno persone diverse: chi cerca i difetti e chi li sistema.
Chi ha già letto qualcosa sugli agenti AI e su come funzionano riconoscerà il tema: quando un modello non si limita a rispondere ma compie passaggi, la domanda decisiva diventa che cosa gli è permesso fare. Nel caso della sicurezza informatica questa domanda pesa ancora di più.
Che cosa significa trovare vulnerabilità sfruttabili in una PMI?
Una piccola azienda ha quasi sempre un insieme di sistemi che nel tempo si è accumulato: un sito web, un gestionale, una casella di posta, un servizio cloud, qualche dispositivo in ufficio, magari un software sviluppato su misura da un fornitore. Ognuno di questi elementi può contenere una debolezza: un componente non aggiornato, un accesso lasciato aperto, una configurazione dimenticata.
L'aggettivo sfruttabili conta. Non ogni difetto è un rischio concreto: alcuni sono teorici, altri non sono raggiungibili dall'esterno. Il lavoro difficile, per chi si occupa di sicurezza, è separare i problemi che un attaccante potrebbe davvero usare da quelli che fanno solo rumore. La fonte dichiara che il modello è pensato per le vulnerabilità sfruttabili, ma non spiega come le distingua né con quale affidabilità; per questo ogni risultato andrebbe comunque verificato da una persona competente.
Se vuoi inquadrare il tema in modo più ampio, l'articolo sui rischi concreti per la sicurezza dei dati con l'AI mostra dove si concentrano i problemi tipici di un'azienda che usa strumenti basati su modelli linguistici.
Che cosa vuol dire restare entro il perimetro autorizzato?
La fonte afferma che il modello è addestrato a restare entro il perimetro autorizzato, come si legge nella presentazione di OpenAI. In sicurezza informatica il perimetro è l'elenco dei sistemi che qualcuno ha dato il permesso di controllare: un sito, un'applicazione, una rete interna. Provare a entrare in un sistema senza permesso è un problema, anche se l'intenzione è buona.
Per questo l'indicazione è rilevante per un'azienda. Uno strumento capace di cercare debolezze è utile solo se si ferma dove deve fermarsi. Detto questo, la fonte non spiega come venga fatto rispettare il limite, né cosa succeda se il perimetro è definito in modo impreciso. Un addestramento a rispettare i confini non cancella la necessità di definirli bene: chi dà l'incarico deve scrivere con chiarezza che cosa si può controllare e che cosa no.
Nota di metodo. In questo articolo ogni affermazione sul modello rimanda alla pagina di OpenAI. Quando una cosa non è scritta lì, la presentiamo come domanda aperta e non come fatto. Se un fornitore ti promette risultati, tempi o costi su questo modello, chiedi dove sono documentati.
Che cosa sappiamo e che cosa non sappiamo?
La tabella separa in modo netto ciò che la fonte dichiara da ciò che manca. È il modo più sicuro per non attribuire al modello qualità che nessuno ha ancora documentato.
| Aspetto | Cosa dice la fonte | Cosa resta da chiarire |
|---|---|---|
| Scopo | GPT-6 Cyber è un modello per la cybersecurity (fonte) | Per quali tipi di sistema e con quali limiti |
| Attività | Trovare vulnerabilità sfruttabili e sviluppare correzioni (fonte) | Quanto siano affidabili i risultati e come si verificano |
| Comportamento | Addestrato a restare entro il perimetro autorizzato (fonte) | Come viene definito e controllato il perimetro |
| Accesso | Non indicato | Chi può usarlo e a quali condizioni |
| Prezzi | Non indicati | Costo, modello di fatturazione, eventuali limiti d'uso |
| Disponibilità | Non indicata | Tempi e paesi in cui sarà disponibile |
La lettura corretta è semplice: la direzione è chiara, i dettagli no. Chi decide acquisti o budget non dovrebbe basarsi su informazioni che la pagina non fornisce.
Come potrebbe servire a una PMI? Due esempi ipotetici
I due scenari seguenti sono esempi costruiti a scopo illustrativo, non storie di clienti né risultati misurati. Servono a capire dove un modello di questo tipo potrebbe inserirsi, ammesso che diventi accessibile.
Esempio uno: uno studio professionale con un sito e un portale clienti. Uno studio di consulenza di medie dimensioni gestisce un sito vetrina e un'area riservata dove i clienti caricano documenti. Il titolare non è un tecnico e si affida a un fornitore esterno. In uno scenario ipotetico, uno strumento per la cybersecurity potrebbe aiutare il fornitore a controllare l'area riservata e a preparare una proposta di correzione per ogni debolezza trovata. Il titolare resterebbe responsabile di autorizzare il controllo, di decidere quando applicare le modifiche e di verificare che i dati dei clienti restino protetti. Su questo ultimo punto è utile ripassare che cosa prevede il GDPR per le aziende che usano l'AI.
Esempio due: un negozio online con un gestionale su misura. Un'impresa italiana che vende online usa un gestionale sviluppato da una software house per ordini e magazzino. Nel tempo il codice è stato modificato da più persone e nessuno ha un quadro completo. Ipoteticamente, un modello specializzato potrebbe affiancare lo sviluppatore nell'analisi del codice e nella scrittura di correzioni. Ma resterebbero indispensabili un ambiente di prova, la revisione di chi conosce il gestionale e una copia di sicurezza prima di ogni modifica.
In entrambi i casi il modello sarebbe un supporto per chi fa il lavoro, non un sostituto. E in entrambi i casi la domanda iniziale non è tecnica: è chi autorizza che cosa.
Quali errori evitare quando si parla di AI per la sicurezza?
Sono cinque gli errori da evitare quando una novità come questa arriva sui giornali e sulle scrivanie dei titolari.
Dare per scontato che il modello sia già disponibile
Succede perché un annuncio sembra un lancio. La fonte, invece, non dice nulla su accesso, date o condizioni. Evitalo così: finché non esiste una pagina ufficiale con le condizioni di utilizzo, tratta lo strumento come una novità da seguire, non come un acquisto da pianificare.
Attribuire al modello prestazioni che nessuno ha dichiarato
Un titolo come cybersecurity fa pensare a una protezione completa. La pagina di OpenAI parla di trovare vulnerabilità e sviluppare correzioni, non di garantire che un'azienda sia al sicuro. Evitalo così: scrivi a parte ciò che è documentato e ciò che immagini, e non mescolarli nei documenti interni.
Lasciare il perimetro non definito
Succede quando si chiede di controllare tutto senza elencare i sistemi. Anche un modello addestrato a rispettare i limiti ha bisogno di limiti chiari. Evitalo così: prima di qualunque controllo, fai un elenco scritto dei sistemi inclusi e di quelli esclusi, con il nome di chi autorizza.
Applicare le correzioni senza revisione
Una correzione proposta da un modello può risolvere un problema e crearne un altro. Succede quando la fretta prevale sulla verifica. Evitalo così: ogni modifica passa da un ambiente di prova e dall'approvazione di una persona che conosce il sistema.
Ignorare le regole interne e i dati coinvolti
Un controllo di sicurezza può toccare dati personali, credenziali o documenti riservati. Succede quando si pensa solo allo strumento e non a ciò che vede. Evitalo così: scrivi una regola interna d'uso, partendo dalla guida su come impostare una policy aziendale sull'uso dell'AI.
Come prepararsi oggi, senza aspettare il modello?
Il vantaggio di aspettare con metodo è che quasi tutto il lavoro utile non dipende da uno strumento specifico. Se un giorno un modello come questo diventerà accessibile, una PMI già organizzata saprà valutarlo meglio di una che parte da zero.
- Fai l'elenco dei sistemi che usi: sito, posta, gestionale, servizi cloud, dispositivi, software dei fornitori.
- Per ciascuno scrivi chi lo gestisce, chi può autorizzare un controllo e dove sono i dati più delicati.
- Definisci in un documento che cosa è dentro il perimetro di un eventuale controllo e che cosa è fuori.
- Prepara un ambiente di prova e una copia di sicurezza, così ogni correzione si può provare prima di applicarla.
- Scegli chi, in azienda o nel fornitore, rivede i risultati e decide quali correzioni mettere in produzione.
- Segui la pagina ufficiale per accesso, prezzi e condizioni, e rimanda ogni decisione al momento in cui saranno pubblicati.
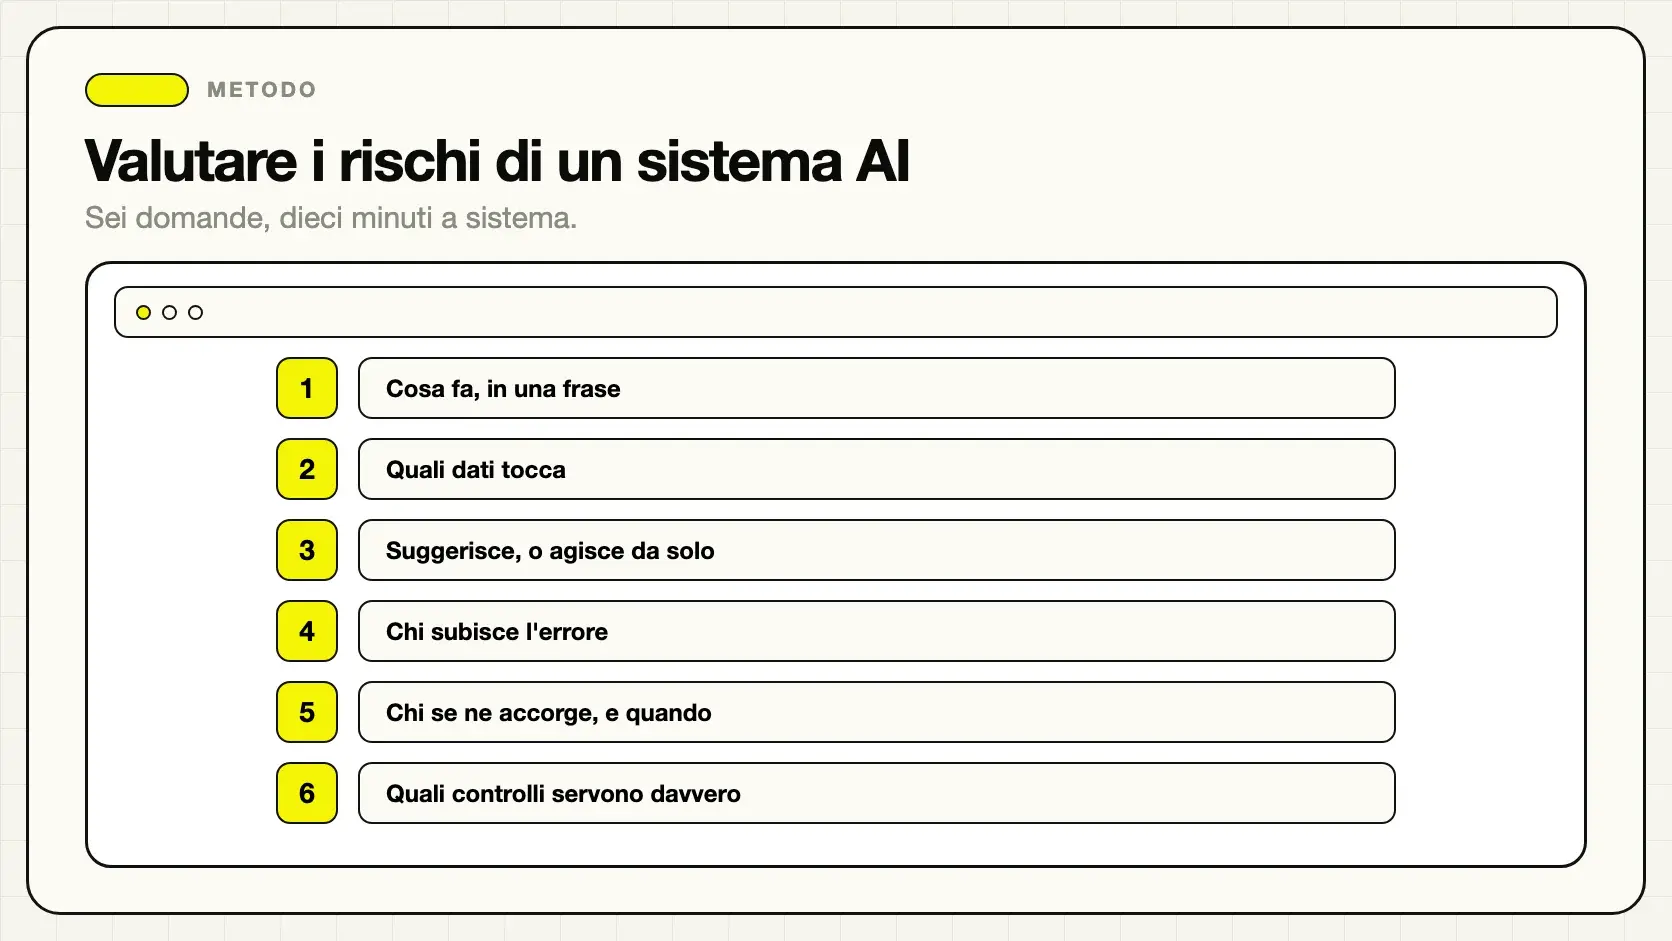
Per valutare i rischi di un qualsiasi strumento prima di adottarlo, la guida su come valutare i rischi di un sistema AI offre un metodo che si applica anche in questo caso. E se vuoi provare un'idea nuova senza impegnare l'intera azienda, ha senso leggere come impostare un progetto pilota AI con obiettivi limitati.
Un modello di questo tipo cambia gli obblighi di una PMI?
La fonte non dice nulla sugli obblighi normativi, e questo articolo non dà consulenza legale. Un punto è però ragionevole: usare uno strumento AI per controllare sistemi che contengono dati personali o che fanno parte di un'attività regolata richiede di capire prima quali regole si applicano. Per un quadro generale sugli adempimenti ti può servire la guida su quali obblighi ha davvero una PMI con l'AI Act.
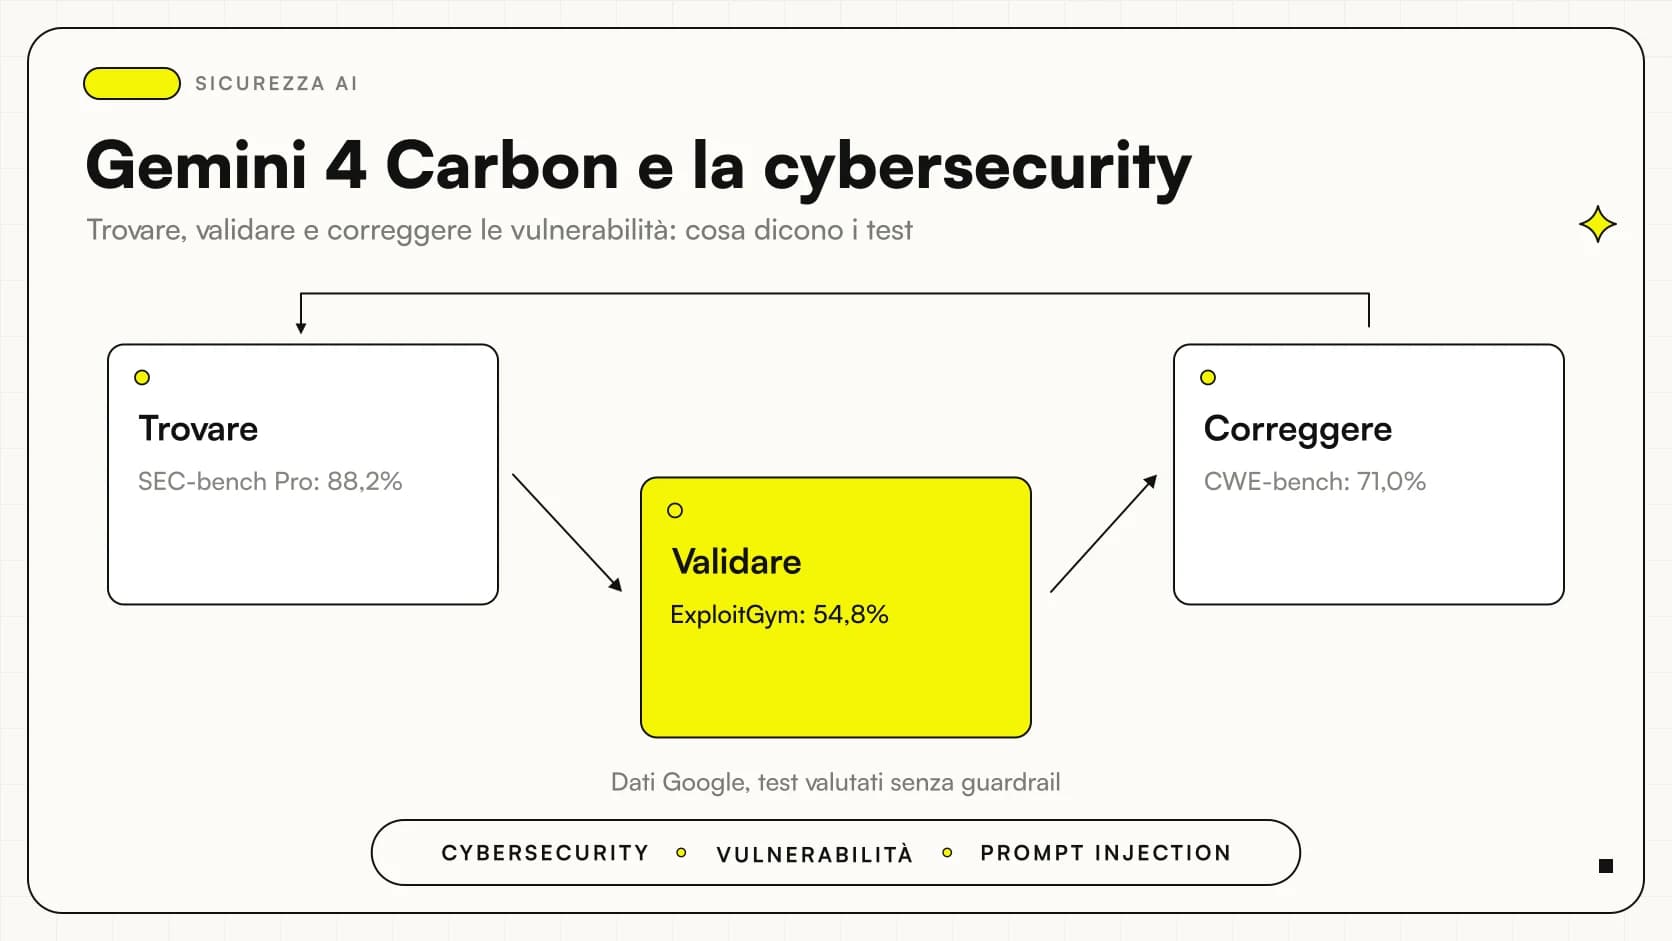
Sul sito c'è anche un approfondimento su un altro modello per la cybersecurity: se ti interessa vedere come tratta il ciclo di ricerca, validazione e correzione, leggi come un altro modello affronta le vulnerabilità. Non confrontare le prestazioni dei due modelli se non risultano dichiarate in modo comparabile.
Che cosa può farci un'azienda, in concreto?
Oggi un'azienda non può fare molto con GPT-6 Cyber in sé, perché la fonte non dice come ottenerlo. Può però fare tre cose utili. La prima è costruire l'inventario dei propri sistemi e il perimetro dei controlli, che servono con qualsiasi strumento, anche non basato sull'AI. La seconda è fissare chi autorizza, chi verifica e chi applica le correzioni. La terza è decidere in anticipo quali criteri userà per valutare un modello di sicurezza quando sarà disponibile: documentazione chiara, condizioni di accesso, trattamento dei dati e possibilità di revisione umana.
Se vuoi un parere esterno su come impostare queste basi in modo proporzionato alle dimensioni della tua azienda, puoi partire da una consulenza AI: è un primo confronto per capire cosa ha senso fare adesso e cosa conviene lasciare in attesa.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
FAQ
Che cos'è GPT-6 Cyber?
È il modello di OpenAI per la cybersecurity presentato nella pagina ufficiale. Serve a trovare vulnerabilità sfruttabili e a sviluppare correzioni. Secondo la fonte è addestrato a restare entro il perimetro autorizzato.
GPT-6 Cyber è già disponibile per le aziende?
La fonte non lo dice. Non indica date di rilascio, condizioni di accesso né modalità di utilizzo. Per questo conviene attendere informazioni ufficiali prima di pianificare qualsiasi acquisto.
Quanto costa GPT-6 Cyber?
Il materiale disponibile non riporta prezzi. Qualsiasi cifra che circoli senza una fonte ufficiale va considerata non verificata. Il consiglio è di controllare la pagina di OpenAI per eventuali aggiornamenti.
Che cosa significa che il modello resta nel perimetro autorizzato?
Significa che, secondo la fonte, è addestrato a operare solo sui sistemi per cui esiste un'autorizzazione. La fonte non spiega come venga fatto rispettare questo limite. Resta quindi compito dell'azienda definire per iscritto che cosa si può controllare.
Una PMI può usarlo per proteggersi da sola?
Non ci sono informazioni per dirlo. Anche con uno strumento disponibile, servirebbero competenze per definire il perimetro e rivedere le correzioni. Un fornitore o un consulente di sicurezza resta una figura utile.
Cosa può fare una PMI nel frattempo?
Può fare l'elenco dei sistemi, indicare chi autorizza i controlli e preparare un ambiente di prova con copie di sicurezza. Può anche scrivere una regola interna sull'uso dell'AI. Sono passi utili con qualsiasi strumento, presente o futuro.