
Gemini 4 Carbon cybersecurity: trovare, validare e correggere le vulnerabilità
Gemini 4 Carbon cybersecurity: SEC-bench Pro, ExploitGym, CWE-bench, prompt injection 0,0% e Fairwind. Cosa significa per una PMI italiana, con i limiti.
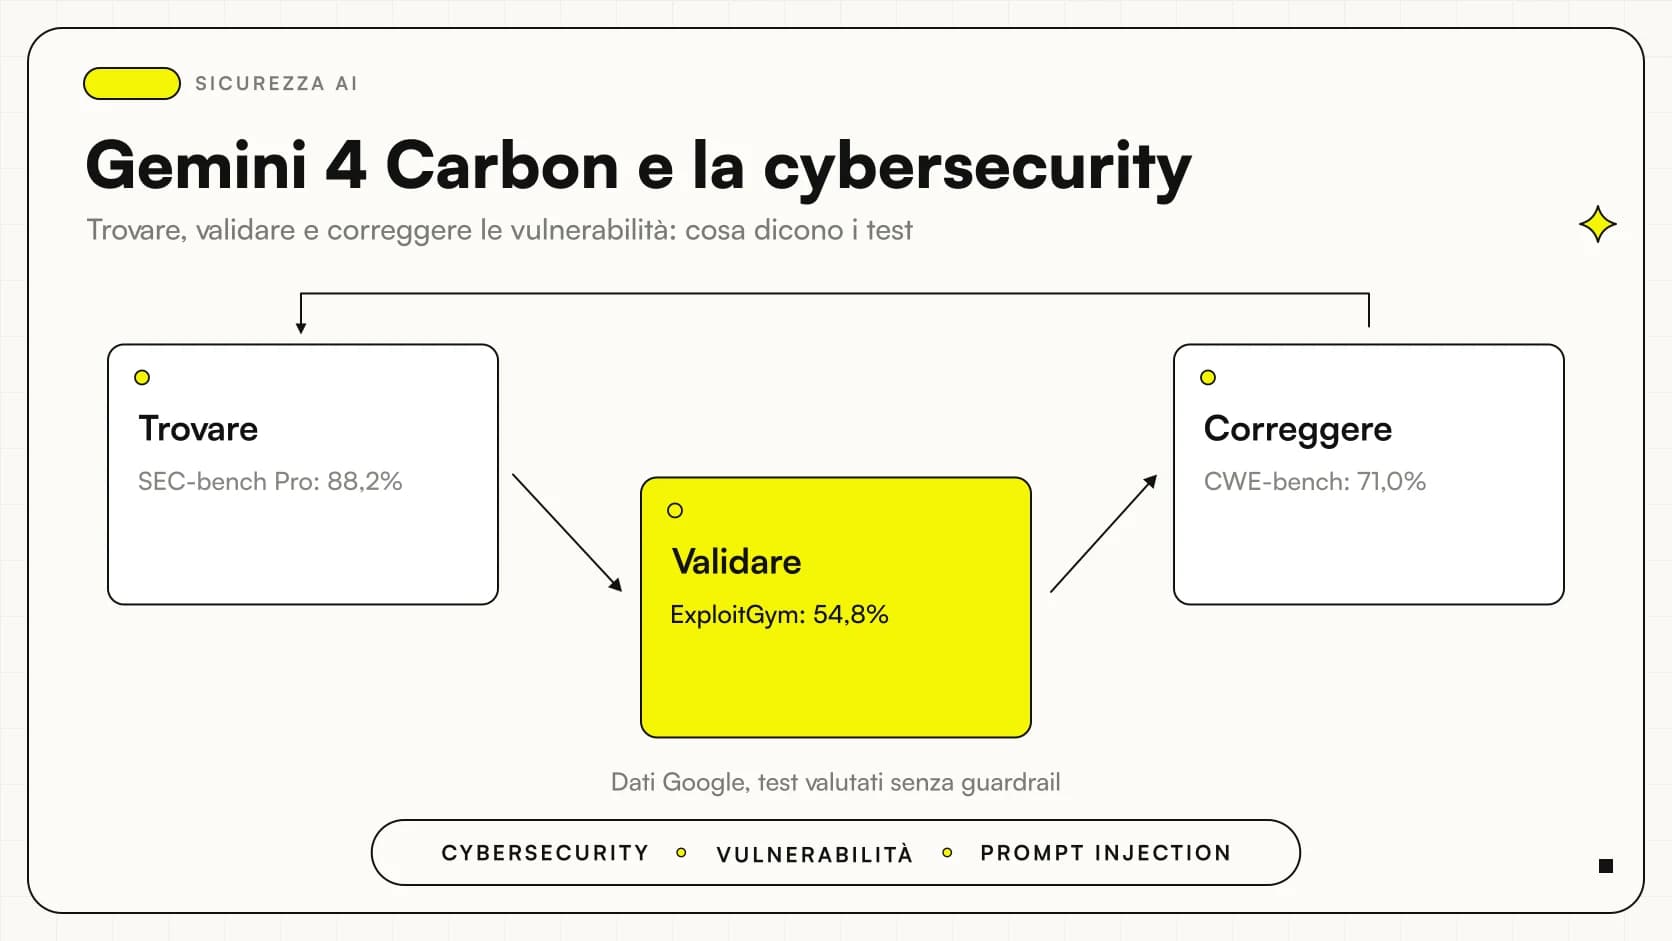
Gemini 4 Carbon cybersecurity significa che Google dichiara per il suo modello più forte prestazioni allo stato dell'arte sull'intero ciclo di difesa, cioè trovare una vulnerabilità, dimostrarla con un exploit e correggerla alla causa, ma al 28 ottobre 2026 solo difensori informatici selezionati possono usarlo. Lo dichiara l'annuncio di Google del 28 ottobre, che definisce Carbon capace di prestazioni allo stato dell'arte in sicurezza informatica e nei compiti di lunga durata.
Giallo non ha provato Carbon e non ha rieseguito i benchmark: ogni numero è dichiarato da Google o dai fornitori dei modelli concorrenti, con il link alla fonte nello stesso paragrafo. Dove Google non ha pubblicato un dato, lo scriviamo. Se ti serve il quadro generale del modello, parti da cos'è Gemini 4 Carbon.
L'accesso è graduale: prima alcuni difensori informatici, poi altri partner fidati tramite il Fairwind Program; per sviluppatori e aziende Google dice «il prima possibile», senza data. Per una PMI italiana questo articolo serve a capire che cosa viene promesso e come prepararsi con strumenti già disponibili.
In sintesi
- Gemini 4 Carbon è presentato per il ciclo di difesa completo: rilevare, validare con exploit, correggere.
- Nei tre benchmark di cybersecurity Google dichiara per Carbon 88,2% (SEC-bench Pro), 54,8% (ExploitGym) e 71,0% (CWE-bench), davanti ai modelli concorrenti in tabella.
- I test cyber sono «senza guardrail» e, per ExploitGym, con mitigazioni spente: misurano la capacità grezza, non la difesa di un'azienda reale.
- Sulla prompt injection indiretta Google riporta 0,0% di attacchi riusciti per Carbon, contro lo 0,7% di Argon.
- Il rollout parte dai difensori; secondo noi il motivo è il doppio uso (dual use) delle stesse capacità; il Fairwind Program seleziona i partner, e al 28 ottobre la sua pagina nomina solo Argon.
- Nessun modello sostituisce un responsabile della sicurezza: per una PMI contano ancora igiene di base, revisione del codice e permessi minimi.
Come funziona Gemini 4 Carbon cybersecurity: trovare, validare, correggere?
Il ciclo ha tre passi e Google costruisce attorno ad esso la parte sicurezza dell'annuncio. Prima si trova una vulnerabilità reale nel codice. Poi si valida il rischio con un exploit che funziona davvero, perché una segnalazione senza prova può essere un falso allarme. Infine si corregge il difetto alla causa, non con una toppa.
A ogni passo corrisponde un benchmark: SEC-bench Pro misura il rilevamento (88,2%), ExploitGym la validazione tramite exploit (54,8%) e CWE-bench di Collinear la correzione (71,0%). Per un'azienda conta il ciclo intero: un'AI per trovare vulnerabilità che non sa dimostrarle o chiuderle produce solo liste lunghe da leggere.
Google aggiunge che nei benchmark interni Carbon ha più del doppio del tasso di successo di Argon nel generare codice sicuro: prove non pubbliche, quindi una dichiarazione del fornitore, non una misura indipendente.
Quanto vale Gemini 4 Carbon nei benchmark di sicurezza informatica?
Nella valutazione ufficiale di Gemini 4 Carbon, aggiornata a ottobre 2026, Carbon è primo nei tre benchmark di cybersecurity tra i modelli confrontati. La tabella riporta i valori di Google; un trattino indica che il dato non è disponibile.
| Benchmark | Che cosa misura | Carbon | Argon | GPT-6 Astra | Opus 5.5 | Fable 5.1 |
|---|---|---|---|---|---|---|
| SEC-bench Pro | Trovare vulnerabilità reali (motori JavaScript) | 88,2% | 83,4% | 85,4% | — | — |
| ExploitGym | Validare con un exploit funzionante | 54,8% | 42,0% | 42,4% | 34,5% | — |
| CWE-bench | Correggere alla causa | 71,0% | 68,0% | 68,0% | 67,0% | 58,0% |
Calcolando noi le differenze, il vantaggio sul secondo modello è di 2,8 punti su SEC-bench Pro (Astra), di 12,4 su ExploitGym (Astra) e di 3 su CWE-bench (Argon e Astra a pari merito). Il distacco più netto è quindi sulla validazione con exploit, il più ridotto sul rilevamento.
Il confronto non è uniforme. CWE-bench è una leaderboard pubblica in cui Collinear AI ha valutato tutti i modelli: è il più omogeneo dei tre benchmark di cybersecurity. Su SEC-bench Pro e ExploitGym Carbon è calcolato da Google con il proprio harness, mentre i concorrenti arrivano da system card e report dei fornitori. Il quadro completo, comprese le categorie in cui Carbon non è primo, è in benchmark di Gemini 4 Carbon a confronto.
Che cosa vuol dire «valutati senza guardrail» e «mitigazioni spente»?
L'annuncio precisa che i benchmark di cybersecurity sono «valutati senza guardrail». Senza guardrail significa che il test misura quello che il modello sa fare, non quello che il prodotto finale gli permetterà di fare. Un servizio reale applicherà filtri contro gli abusi, quindi il comportamento per un utente qualsiasi sarà diverso.
Nella metodologia i dettagli sono questi:
- ExploitGym: un tentativo per task, senza accesso a internet, con le mitigazioni spente. Un task è risolto solo se l'exploit cattura la flag e un giudice basato su un LLM conferma che la vulnerabilità è quella prevista. Google ha misurato con timeout di 6 ore e anche di 10 ore.
- SEC-bench Pro: i 183 task dello split «JavaScript engine» di maggio 2026, pass@1, media su 3 tentativi.
- CWE-bench: ordinamento per pass@1 programmatico, con parità risolte tramite pass@4.
Le «mitigazioni spente» le interpretiamo noi come un ambiente di prova più permissivo di un sistema aggiornato e protetto: nelle note consultate Google non lo approfondisce. Il 54,8% di ExploitGym non è quindi la probabilità di violare una rete aziendale: indica quanti esercizi di laboratorio il modello porta a termine.
Che cosa dicono Chrome e Wiz, e che cosa non dicono?
Nell'annuncio compaiono due testimonianze: il team Chrome riferisce che Carbon ha fatto «più di 10 volte meglio» di un grande modello di frontiera di un altro laboratorio nel generare patch di alta qualità. Wiz, che Google definisce la propria piattaforma leader per la sicurezza cloud, osserva Carbon in testa nei benchmark di penetration test web, capacità chiave per la sua iniziativa Scan for Good.
Sono segnali utili, ma incompleti. Il laboratorio concorrente non è nominato, per Wiz non c'è alcun numero e non sappiamo con quali criteri una patch sia stata giudicata «di alta qualità». Li trattiamo come indizi di direzione, non come prove.
Gemini 4 Carbon è resistente alla prompt injection?
Sulla prompt injection indiretta, cioè le istruzioni nascoste in un documento o in una pagina web che un agente legge, Google riporta nel benchmark Gray Swan lo 0,7% di attacchi riusciti per Argon e lo 0,0% per Carbon. Secondo l'annuncio, Carbon ha resistito a tutti i tentativi valutati.
Interessa a chi vuole usare un agente su email o allegati, ma un benchmark ha un numero finito di attacchi e un attaccante reale ne inventa di nuovi. Il report di sicurezza linkato nell'annuncio riguarda Argon e non contiene dati su Carbon. Google descrive lo stesso stack multilivello di Argon: addestramento del modello, difese in tempo reale contro gli abusi, resilienza alla prompt injection e monitoraggio della chain-of-thought.
La difesa vera resta nell'applicazione, non nel modello: se l'agente ha solo permessi di lettura e le azioni passano da un'approvazione, un'email ostile fa pochi danni. Lo sviluppiamo nella guida su agenti AI con Gemini 4 Argon e nel quadro dei rischi di sicurezza dell'AI in azienda.
Come cambiano scorciatoie, disallineamento e affermazioni non supportate?
Google dedica una parte dell'annuncio al comportamento del modello quando lavora da solo per ore. Sono dati dichiarati dal fornitore, in parte da test interni.
| Segnale | Valore dichiarato da Google | Come leggerlo |
|---|---|---|
| Imbrogli riusciti su Terminal-Bench 4.0 | 0,0% | Nessuna scorciatoia riuscita; accuratezza migliorata |
| Tentativi di imbrogliare su Terminal-Bench 4.0 | 0,4% | Il modello ci prova ancora, ma molto di rado |
| Allarmi di disallineamento ad alta gravità | Giù di quasi l'80% | Test di coding dal vivo con i team interni |
| Affermazioni non supportate | Circa dimezzate rispetto ad Argon | Test interni |
| Overreach (fare più del richiesto) | −26% | Meno azioni fuori dal compito |
| Under-service (fare meno del richiesto) | −29% | Meno compiti svolti solo in parte |
Per una PMI la parte più concreta è quella sulle affermazioni. Secondo l'annuncio, Carbon inserisce avvertenze metodologiche dentro il risultato, oppure non esegue un'azione bloccata e elenca che cosa manca, invece di inventare. Davanti a un'ambiguità recupera le fonti e segnala le discrepanze all'utente prima di agire.
Restano numeri del produttore, e nelle parti che abbiamo letto l'annuncio non indica il termine di confronto di ogni percentuale: non citarli come garanzia.
Perché il rollout parte dai difensori informatici?
Le capacità che servono a difendere servono in parte anche ad attaccare: è il doppio uso, o dual use. ExploitGym lo mostra bene, perché l'exploit conta solo se cattura la flag. Google non apre Carbon a tutti: partecipa al processo volontario del governo statunitense di test dei modelli prima del rilascio e parte da un gruppo ristretto di difensori.
Il calendario dell'annuncio ha tre tempi: difensori selezionati da questa settimana, poi altri partner fidati tramite Fairwind, poi sviluppatori, aziende e consumatori «presto». Google sta ancora raccogliendo feedback e rafforzando le protezioni, e non ha pubblicato data di disponibilità generale, nome del modello nell'API né finestra di contesto.
Lo leggiamo come una scelta di gestione del rischio, anche se Google non usa queste parole: chi difende ottiene prima lo strumento, chi potrebbe abusarne aspetta le protezioni. Per capire se conviene aspettare, leggi Carbon contro Argon.
Che cos'è il Fairwind Program di Google?
Il Fairwind Program è il canale con cui Google dà a partner fidati un vantaggio contro le minacce informatiche. L'accesso anticipato prioritario è pensato per governi, operatori di infrastrutture critiche (sanità, telecomunicazioni, energia, reti finanziarie) e piattaforme tecnologiche centrali. Possono candidarsi anche laboratori accademici di benchmarking difensivo.
Google verifica i candidati e si accede con un modulo. Le condizioni d'uso limitano i compiti dual use, richiedono autenticazione e MFA e vietano di condividere o rivendere l'accesso. Al 28 ottobre 2026 la pagina del programma nomina solo Gemini 4 Argon, insieme a CodeMender, l'agente di sicurezza del codice, e non cita Carbon, anche se l'annuncio lo collega al programma.
Le categorie elencate non sono le piccole aziende. Come Carbon arriverà a una PMI, e con quali condizioni, Google non l'ha pubblicato, e non faremo ipotesi.
Che cosa può fare oggi una PMI italiana?
Il consiglio principale è non aspettare un modello che non puoi usare. Molti problemi che un'AI per trovare vulnerabilità segnalerebbe si presentano già in forma semplice: software non aggiornato, password riusate, backup mai provati, permessi troppo larghi. Sono rimedi di igiene, indipendenti dal modello.
- Fai l'inventario di ciò che è esposto: sito, gestionale, caselle email, servizi cloud, dispositivi. Per ognuno annota chi lo amministra.
- Attiva l'autenticazione a due fattori sugli account amministrativi e sulla posta, e blocca le password condivise.
- Aggiorna i software esposti e verifica che un backup si ripristini davvero, non soltanto che esista.
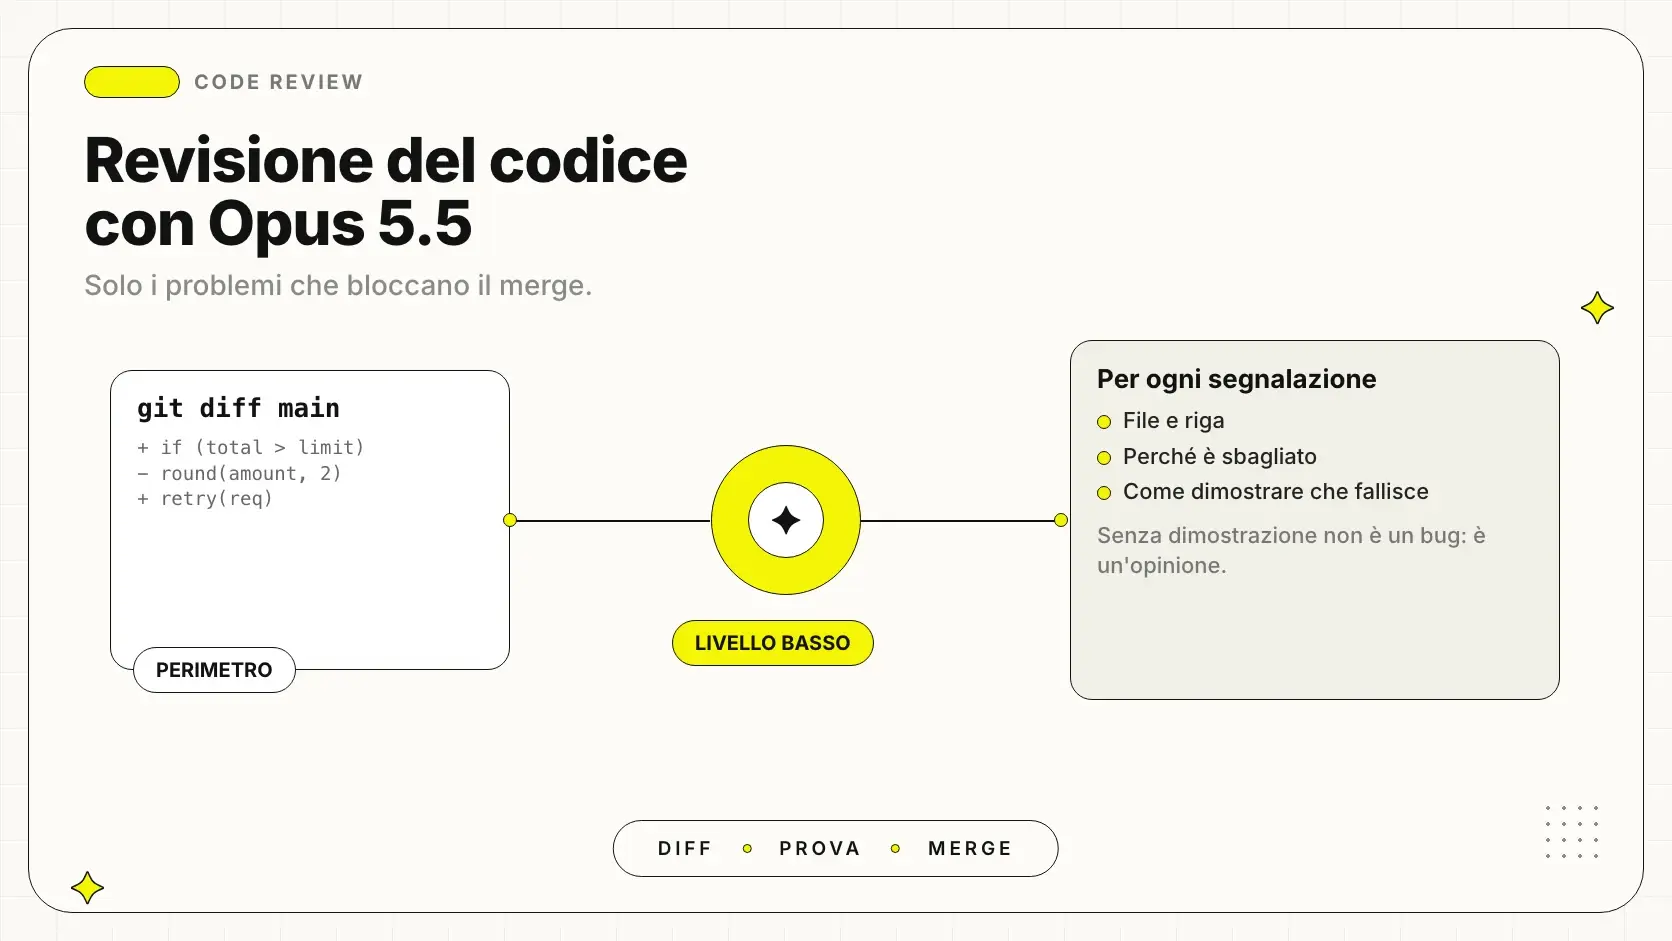
- Se hai codice su misura, chiedi una revisione con un modello già disponibile, usando un metodo che esiga la prova: file, riga, come riprodurre il difetto.
- Prepara un esercizio con contenuti sintetici: un'email con istruzioni nascoste, un documento ostile. Verifica che l'agente non esegua nulla.
- Assegna un responsabile per le segnalazioni: una persona decide che cosa si corregge e in che ordine.
Per il quarto passo, la revisione del codice con Claude Opus 5.5 e la sezione sulle vulnerabilità della guida a Gemini 4 Argon per lo sviluppo software spiegano come chiedere segnalazioni verificabili. Esegui le prove solo su sistemi tuoi o con l'autorizzazione scritta di chi li gestisce.
Due scenari ipotetici: un'officina e uno studio di commercialisti
Scenario ipotetico: un'officina di 15 persone con un gestionale web fatto da un fornitore. Non è un cliente Giallo. Per partire non serve Carbon: si chiede al fornitore l'elenco delle dipendenze del gestionale e la data dell'ultimo aggiornamento, poi si fa una revisione del codice con un modello disponibile, esigendo che ogni segnalazione sia riproducibile. Quando Carbon sarà accessibile, l'officina avrà già un metodo con cui confrontarlo.
Scenario ipotetico: uno studio di commercialisti che vuole un assistente sulle email dei clienti. Anche questo è un esempio, non un caso reale. Qui il rischio principale è la prompt injection: un messaggio può contenere istruzioni travestite da richiesta. L'assistente parte con permessi di sola lettura sulla casella, prepara bozze e non invia. Un'email di prova con un'istruzione ostile verifica che non esca nulla. Sui permessi: approvazioni e controlli sulle email.
Dove si sbaglia leggendo questi numeri
Il primo errore è trattare il benchmark come misura del rischio reale: SEC-bench Pro riguarda motori JavaScript e ExploitGym un ambiente di laboratorio, non un'azienda con software misto. Il secondo è confrontare colonne con metodi diversi come se fossero la stessa gara. Il terzo è prendere lo 0,0% sulla prompt injection come immunità, e togliere i controlli sui permessi.
Il quarto è lasciare che sia il modello a decidere cosa si può fare: un agente che trova una vulnerabilità non deve poterla sfruttare in produzione. Il quinto è pensare che l'AI renda superfluo un responsabile: aumenta le segnalazioni, e qualcuno deve decidere quali contano. Il quadro sulla valutazione dei rischi di un sistema AI aiuta a dare un ordine di priorità.
Quando aspettare Carbon ha senso
- Hai un team tecnico che farà revisione di sicurezza del codice a regime.
- Il tuo fornitore di sicurezza ha dichiarato che lo adotterà.
- Le basi di igiene sono già a posto.
Quando conviene muoversi adesso
- Hai password condivise, aggiornamenti arretrati o backup mai provati.
- Un agente tocca già posta, documenti o gestionale.
- Non hai una persona che riceva le segnalazioni di sicurezza.
Che cosa lasciare in agenda prima dell'arrivo di Carbon?
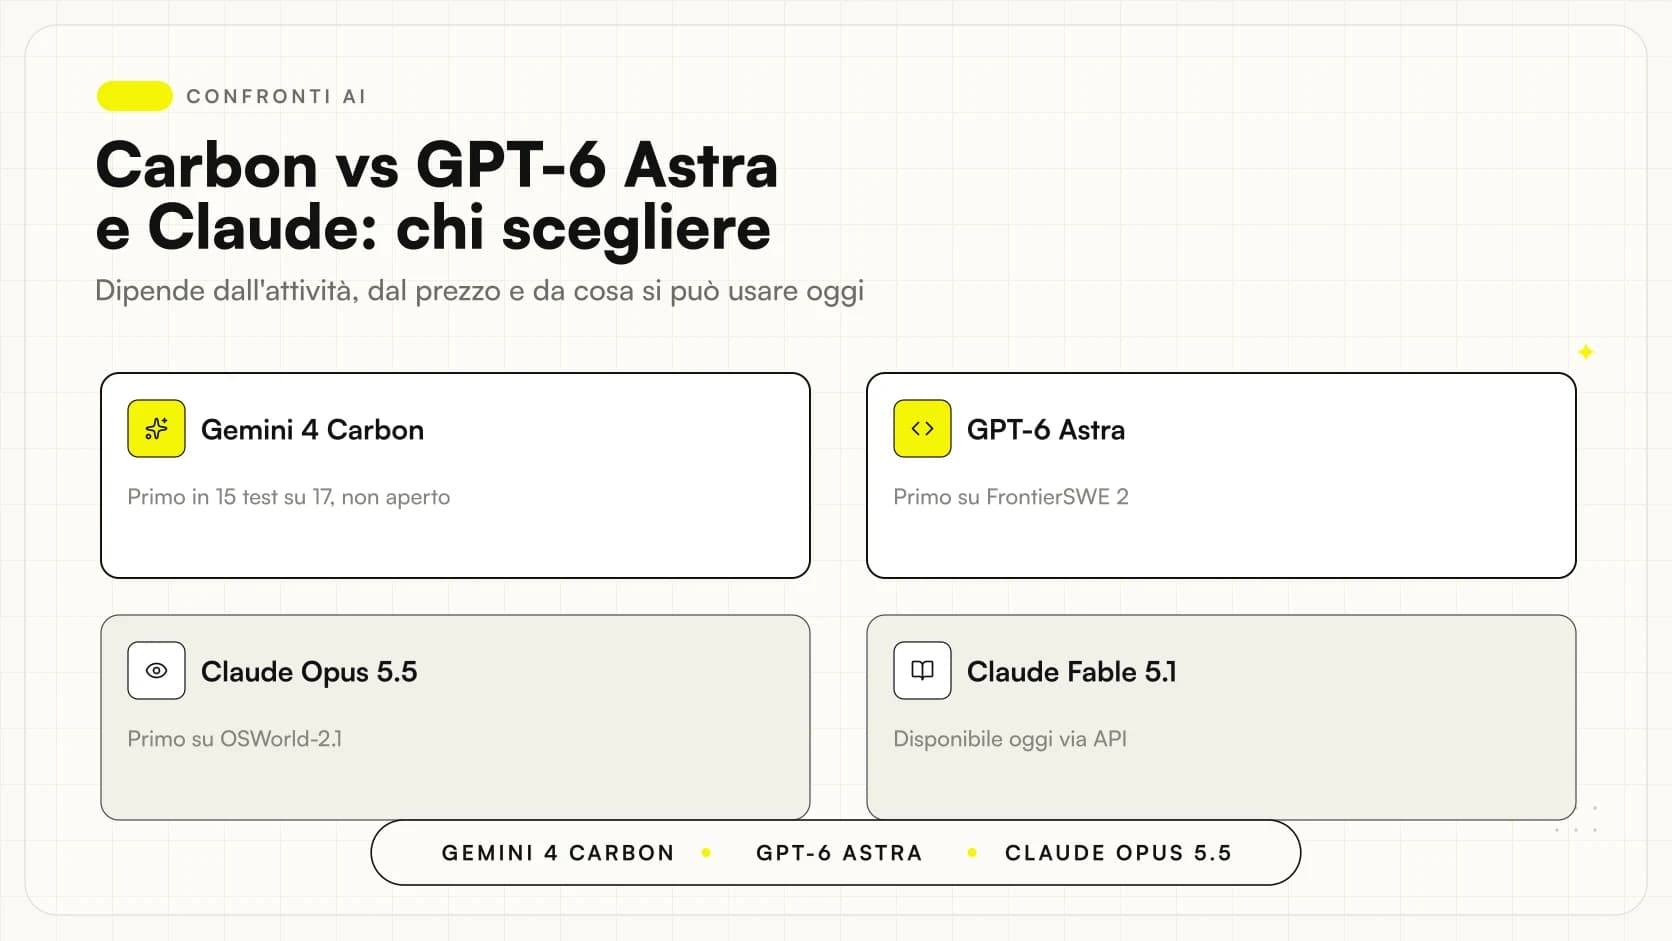
Scrivi una pagina con tre elenchi: i sistemi da proteggere, le segnalazioni che saprai valutare e le azioni che nessun agente potrà compiere da solo. Quando Carbon sarà disponibile avrai criteri già pronti per decidere se adottarlo. Per scegliere fra i modelli già disponibili serve una prova sul tuo codice: su CWE-bench, il più omogeneo dei tre benchmark di cybersecurity, Argon e GPT-6 Astra sono a 68,0% e Claude Opus 5.5 a 67,0%, e il confronto Carbon contro GPT-6 Astra e Claude incrocia i dati per attività.
Se vuoi preparare questa pagina con un interlocutore tecnico, la consulenza AI di Giallo parte dai tuoi processi e dai tuoi permessi. Per un'automazione con approvazioni e accessi minimi puoi anche guardare la pagina sugli agenti AI.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 Gemini 4 Carbon vs GPT-6 Astra e Claude: quale scegliere per ogni attività
 Gemini 4 Carbon: cos’è, cosa dichiara Google e quando sarà disponibile
 Gemini 4 Carbon benchmark: la tabella completa e come leggerla
 Gemini 4 Carbon vs Argon: differenze e conviene aspettare?
 Gemini 4 Argon privacy e sicurezza: guida per aziende
 Gemini 4 Argon coding: come valutarlo nello sviluppo software
 Revisione del codice con Claude Opus 5.5: il prompt che trova i bug prima del merge
 AI e sicurezza dei dati: rischi concreti e come gestirli
FAQ
Che cosa può fare Gemini 4 Carbon in cybersecurity?
Secondo l'annuncio Google del 28 ottobre 2026, Gemini 4 Carbon ha capacità allo stato dell'arte sul ciclo di difesa: rilevare le vulnerabilità, validarle con un exploit e correggerle alla causa. Lo dimostra con tre benchmark, SEC-bench Pro (88,2%), ExploitGym (54,8%) e CWE-bench (71,0%). Sono risultati dichiarati da Google, non verificati da Giallo.
Gemini 4 Carbon resiste alla prompt injection?
Nel benchmark Gray Swan sulla prompt injection indiretta Google riporta 0,0% di attacchi riusciti per Gemini 4 Carbon, contro lo 0,7% di Gemini 4 Argon. Significa che nessun tentativo tra quelli valutati ha funzionato, non che il modello sia immune. Un agente aziendale richiede comunque permessi minimi e approvazioni.
Che cos'è il Fairwind Program di Google?
È il programma con cui Google dà a partner fidati un vantaggio contro le minacce informatiche: accesso anticipato prioritario per governi, operatori di infrastrutture critiche e piattaforme tecnologiche centrali. Google verifica i candidati e impone regole d'uso su compiti dual-use, autenticazione e MFA. Al 28 ottobre 2026 la pagina del programma nomina solo Gemini 4 Argon, non Carbon.
Una PMI italiana può usare Gemini 4 Carbon oggi?
No. Al 28 ottobre 2026 Google dà accesso a un sottoinsieme di difensori informatici selezionati e poi, gradualmente, ad altri partner fidati tramite Fairwind. Per sviluppatori e aziende parla di «presto», senza data. Nel frattempo una PMI può preparare i test e usare modelli già disponibili, come Gemini 4 Argon via API.
Che cosa significa che i benchmark sono valutati senza guardrail?
Significa che Google ha misurato la capacità del modello nei compiti di cybersecurity senza le protezioni che il prodotto finale applicherà. Il numero indica quanto il modello sa fare, non come si comporterà in un servizio con filtri attivi. In ExploitGym Google dichiara anche mitigazioni spente e nessun accesso a internet.
Gemini 4 Carbon può sostituire un responsabile della sicurezza informatica?
No. Un modello può segnalare, riprodurre e correggere vulnerabilità, ma non conosce l'organizzazione, i fornitori né le priorità di rischio di un'azienda. La decisione su cosa correggere, cosa spegnere e chi può accedere resta a una persona responsabile.
Quanto costa Gemini 4 Carbon?
Google ha annunciato un prezzo introduttivo uguale a quello di Gemini 4 Argon: 2 dollari per milione di token in input e 10 in output. Finito il periodo introduttivo, di cui non ha indicato la fine, il prezzo sale a 4 e 20 dollari. Al 28 ottobre 2026 il listino della Gemini API non elenca ancora Carbon.