
Claude Managed Agents estende i limiti di rete a ricerca e web fetch
Claude Managed Agents estende allowed_hosts a ricerca e web fetch. Come delimitare fonti, verificare i blocchi e gestire le eccezioni.
Tempo di lettura: 11 min
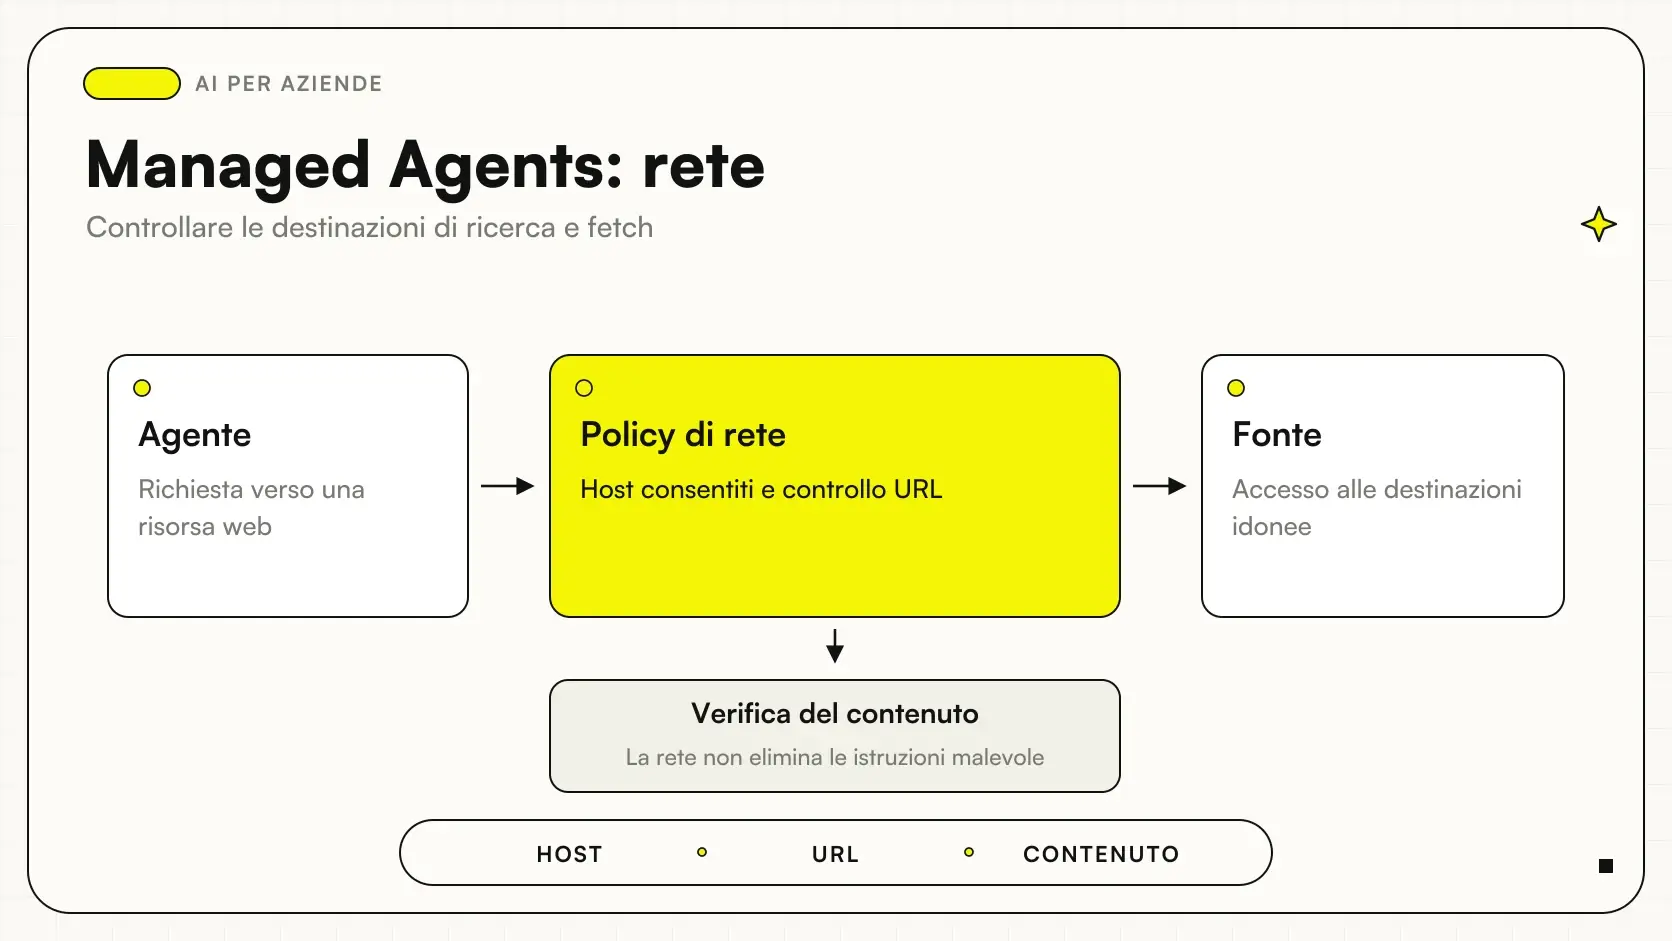
Claude Managed Agents estende le restrizioni di rete anche ai tool di ricerca web e web fetch negli ambienti cloud limited. Le note del 7 ottobre 2026 indicano che allowed_hosts si applica a questi strumenti, rendendo più coerente il perimetro delle destinazioni raggiungibili. La data e il cambiamento sono riportati nelle release note ufficiali.
Per un’azienda significa poter progettare un agente che consulta un insieme definito di fonti, invece di trattare il web come uno spazio indistinto. La novità non elimina tutte le istruzioni ostili e non prova che ogni configurazione sia protetta. Una destinazione consentita è un accesso autorizzato, non una garanzia di verità o innocuità del contenuto.
In sintesi
- La modifica riguarda i web tool negli ambienti cloud limited documentati.
- Domini consentiti e regole sugli URL sono controlli distinti.
- Un link trovato durante il lavoro non diventa automaticamente autorizzato.
- I contenuti consultati restano dati da valutare, non istruzioni superiori.
- Un blocco deve produrre un esito comprensibile e una eventuale richiesta di revisione.
Che cosa cambia per ricerca web e web fetch?
La guida alle restrizioni dei web tool distingue l’allowlist dei domini e le regole sugli URL nel contesto precedente. Il controllo non va descritto come una unica autorizzazione generica. Il progetto deve sapere quale regola stia applicando il limite e come venga trattata una destinazione che compare in un risultato o in un documento.
Prima di questo aggiornamento, spiegazioni riferite a comportamenti precedenti potevano descrivere un confine diverso fra rete dell’ambiente e strumenti web. Per una implementazione nuova serve la documentazione corrente, non un mirror o una guida rimasta indietro. La verifica deve includere la data della fonte e il tipo di ambiente, così una istruzione corretta per un altro percorso non viene applicata per errore.
L’estensione rende più leggibile la progettazione, ma richiede comunque una prova. Un agente che non riesce a raggiungere una fonte deve distinguere il blocco di policy dall’assenza dell’informazione. Se presenta “non trovato” quando in realtà la destinazione era vietata, l’operatore può interpretare male l’esito e prendere una decisione su una ricerca incompleta.
Quali ambienti rientrano nel nuovo comportamento?
Il perimetro documentato riguarda ambienti cloud limited. Non va esteso automaticamente a unrestricted o self-hosted, come richiede la lettura della guida agli ambienti Managed Agents. Nella scheda del progetto occorre indicare quale ambiente venga usato e chi possa modificarne la configurazione. Il nome generico del prodotto non basta per descrivere i controlli effettivi.
| Livello da verificare | Domanda operativa | Evidenza da raccogliere |
|---|---|---|
| Ambiente | È il tipo previsto dalla restrizione? | Configurazione del progetto |
| Destinazioni | Quali domini sono consentiti? | Elenco motivato e proprietario |
| Tool web | Quale regola blocca o permette la richiesta? | Esito della prova |
| Contenuto | La fonte è pertinente al compito? | Riferimento e valutazione |
| Azione successiva | Può produrre effetti esterni? | Permessi e conferma prevista |
La disponibilità della beta e le condizioni dell’account restano verifiche separate. L’Italia è fra i Paesi supportati da Anthropic, ma questo non dimostra che una specifica configurazione Managed Agents sia stata attivata o collaudata sul proprio account. Il progetto deve evitare di trasformare una disponibilità generale in una garanzia operativa locale.
Come scegliere i domini senza aprire più del necessario?
L’elenco dovrebbe partire dalle fonti richieste dal compito. Un agente che controlla schede tecniche può avere bisogno dei siti dei fornitori approvati, non di qualunque pagina che menzioni lo stesso prodotto. Ogni dominio aggiunto dovrebbe avere una ragione comprensibile e un responsabile che sappia quando rimuoverlo. Una lista costruita copiando tutto ciò che compare nei documenti perde rapidamente significato.
Il team deve considerare anche destinazioni secondarie, reindirizzamenti e documenti ospitati altrove. Non bisogna allargare il perimetro alla cieca per eliminare un errore. Si osserva il caso, si capisce quale fonte serva davvero e si decide se consentirla. La correzione deve restare legata al compito, evitando che una eccezione occasionale diventi accesso permanente a una area molto più ampia.
Negli agenti AI per aziende questa scelta è parte del mandato. La domanda non è solo dove il sistema possa andare, ma perché debba andarci e quale informazione possa riportare. Un perimetro ristretto rende più semplice controllare risultati, errori e cambiamenti delle fonti.
Perché un sito autorizzato può contenere istruzioni non affidabili?
Una pagina può ospitare commenti, allegati o testo pubblicato da soggetti diversi. Anche una fonte scelta dall’azienda può contenere materiale non pertinente o istruzioni che invitano l’agente a cambiare comportamento. Il sistema deve mantenere separato il mandato ricevuto dal contenuto consultato. Una frase nella pagina non autorizza a leggere file interni, contattare altri servizi o ignorare i limiti del progetto.
La restrizione di rete riduce alcune possibilità di accesso, ma non sostituisce questo controllo. Un contenuto ostile può tentare di influenzare la risposta anche senza chiedere di aprire una nuova destinazione. Per questo il risultato dovrebbe riportare fonti e limiti, mentre gli strumenti con conseguenze operative devono avere permessi indipendenti. La sicurezza non dipende da una sola impostazione.
La guida su AI e sicurezza dei dati affronta questo confine nel processo completo. Il pilota deve verificare che i contenuti esterni vengano trattati come informazioni da leggere, senza diventare ordini che modificano accessi, destinatari o criteri di completamento dell’attività.
Un distributore può consultare soltanto i fornitori approvati?
Scenario ipotetico. Un distributore italiano vuole preparare confronti tecnici usando le schede dei fornitori con cui lavora. L’agente cerca caratteristiche e condizioni nelle fonti autorizzate, poi produce una bozza con riferimenti. Non acquista prodotti e non usa pagine di rivenditori non approvati per colmare automaticamente le informazioni mancanti.
Il campione include un prodotto presente sul sito corretto, uno descritto solo in un allegato e uno per cui manca una fonte raggiungibile. Il sistema deve distinguere dato assente, documento non leggibile e destinazione bloccata. L’operatore decide se chiedere chiarimenti al fornitore o autorizzare una nuova fonte. La mancanza di un’informazione non deve trasformarsi in una caratteristica inventata.
La metrica utile può essere la quota di campi verificati sulla fonte, accompagnata da richieste di revisione e proposte fuori perimetro. Sono criteri di valutazione proposti, non risultati osservati. Il valore del pilota sta nel ridurre la ricerca mantenendo comprensibile da dove provenga ogni dato usato nel confronto commerciale.
Una società di servizi può monitorare fonti istituzionali scelte?
Secondo scenario ipotetico. Una PMI di servizi vuole raccogliere aggiornamenti da un insieme di siti istituzionali pertinenti alla propria attività. L’agente prepara una rassegna interna e collega ogni punto alla fonte. Non presenta il riepilogo come consulenza normativa e non estende la ricerca a blog trovati nei risultati senza una decisione del responsabile.
Il test comprende pagine aggiornate, documenti storici e collegamenti che portano a un archivio esterno. Il sistema deve segnalare data e pertinenza, evitando di trattare una pagina ancora online come disposizione necessariamente vigente. Il confine di rete aiuta a scegliere le fonti, ma la valutazione del contenuto e l’uso aziendale richiedono responsabilità specifiche.
Il responsabile verifica che le informazioni mancanti siano visibili e che il riepilogo non sembri completo quando una fonte è stata bloccata. Se il lavoro ha conseguenze importanti, la rassegna resta uno strumento di supporto alla lettura. L’automazione può ordinare il materiale, mentre l’applicabilità al caso concreto deve essere confermata da chi possiede la competenza necessaria.
Che cosa fare quando l’agente incontra una destinazione nuova?
Il flusso dovrebbe fermarsi sul passaggio non autorizzato e descrivere la necessità: quale informazione manca, quale dominio viene proposto e perché è pertinente. L’operatore può approvare una modifica del perimetro oppure mantenere il blocco. Non è utile una richiesta generica di accesso a internet, perché elimina proprio il confine che il progetto sta cercando di rendere controllabile.
L’eventuale autorizzazione deve essere registrata insieme al motivo e al responsabile. Se il dominio serve a una sola pratica, il team deve valutare se mantenerlo nell’elenco permanente. Una eccezione non dovrebbe propagarsi automaticamente a tutti gli agenti o a tutti i progetti. Questo evita che le correzioni operative trasformino lentamente una lista circoscritta in un accesso indistinto.
Il collegamento con i sistemi interni richiede una valutazione diversa. L’approfondimento su AgentCore Gateway e API private con TLS riguarda il confine fra strumenti e servizi aziendali. Consentire una fonte web e autorizzare una API interna sono decisioni con conseguenze differenti, anche quando appartengono allo stesso flusso.
Quali prove svolgere prima di accettare la configurazione?
Il campione deve includere destinazioni consentite e vietate, URL presenti nel contesto e link scoperti durante la consultazione. Si verifica il comportamento con elenco vuoto, senza assumere che permetta di cercare ovunque: la documentazione sui web tool segnala che questa configurazione può impedire risultati. Ogni esito va letto insieme alla regola applicata.
Il test deve controllare anche il messaggio restituito all’operatore. Un blocco corretto ma invisibile può produrre una risposta incompleta presentata come definitiva. L’agente deve indicare che una parte del compito non è stata eseguita e quale verifica serva per proseguire. Questo rende possibile decidere senza aprire indiscriminatamente la rete per far scomparire un errore.
La verifica di isolamento resta distinta da quella funzionale. La sandbox locale GitHub Copilot riguarda un altro ambiente, ma mostra perché strumenti, file e rete meritino prove specifiche. Non basta un esempio riuscito per dimostrare che gli accessi vietati siano davvero bloccati.
Come collegare rete, browser e strumenti di collaborazione?
Un progetto può usare più percorsi: tool web gestiti, browser fornito dallo sviluppatore e fonti aziendali. Le restrizioni di uno non vanno trasferite automaticamente agli altri. Nel Claude SDK browser e computer use, ambiente e operazioni restano da implementare; la mappa dei controlli deve quindi indicare dove venga applicato ogni limite.
L’accesso a documenti di collaborazione introduce anche i permessi del contenuto. L’ampliamento di Rovo con OpenAI, Jira e Confluence riguarda il contesto del team: un documento raggiungibile non è per questo appropriato per qualsiasi utente. Il progetto deve mantenere una distinzione fra raggiungibilità tecnica e diritto di leggere o usare l’informazione.
La integrazione AI con sistemi esistenti beneficia di una mappa semplice dei passaggi. Per ciascuno si annotano identità, destinazioni, dati e azioni possibili. Questo permette di verificare il processo completo senza attribuire a una singola impostazione un effetto che non è documentato.
Prima di aggiungere un dominio alla allowlist
Identifica il compito che richiede la fonte e verifica che la destinazione sia quella corretta. Controlla quali contenuti possano essere letti e se esistano collegamenti verso altre aree. Decidi chi autorizza l’aggiunta e quando riesaminarla. Ripeti poi il test su un caso consentito e uno bloccato, osservando anche come l’agente descrive il limite all’operatore.
Come mantenere il perimetro quando cambiano le fonti?
Le fonti possono spostare documenti, cambiare domini o introdurre un archivio separato. La procedura deve riconoscere questi eventi senza convertirli automaticamente in una richiesta di accesso più ampio. Se una destinazione smette di funzionare, il responsabile verifica il nuovo percorso e decide se la fonte mantenga lo stesso valore per il compito. Il semplice fatto che il sito proponga un reindirizzamento non risolve la valutazione.
È utile conservare un registro delle modifiche alla configurazione: dominio aggiunto o rimosso, motivo, progetto interessato e persona responsabile. Non occorre trasformarlo in un documento complesso. Serve poter capire perché un agente oggi raggiunga una destinazione che prima era bloccata, soprattutto quando un risultato inatteso emerge dopo una correzione operativa.
Anche i domini autorizzati vanno riesaminati quando il compito cambia. Un agente nato per leggere schede tecniche potrebbe essere riutilizzato per preparare materiale commerciale; le fonti pertinenti e le conseguenze del risultato non sono necessariamente uguali. Il riuso del componente non deve trascinare un perimetro vecchio senza una verifica. La continuità tecnica va accompagnata da un mandato aggiornato.
Infine, i casi bloccati possono aiutare a migliorare il processo. Se una stessa informazione manca spesso, può essere più utile acquisirla in un archivio interno controllato che allargare continuamente la ricerca. Il confine di rete diventa così uno strumento per scegliere fonti affidabili, invece di una serie di eccezioni accumulate nel tempo.
Servizi di controllo e strumenti collegati
Nel lavoro con Claude Code, gli HTTP Hooks hanno un contratto di input e risposta da verificare: uno status di errore non equivale automaticamente a una decisione di blocco. La guida a Hooks e MCP distingue invece l’intercettazione di un tool collegato dall’uso di un tool MCP come handler. Sono confini diversi, da controllare separatamente.
Quali errori indeboliscono una policy apparentemente restrittiva?
Gli errori specifici sono usare una lista troppo ampia, considerare ogni link come autorizzato, applicare istruzioni di un ambiente a un altro e nascondere i blocchi nel riepilogo finale. Anche aprire un dominio per risolvere rapidamente una sola pratica può diventare un problema se nessuno mantiene il perimetro. Il responsabile deve poter leggere la configurazione e collegarla al lavoro affidato all’agente.
Nelle fonti consultate non è stato verificato un nuovo prezzo associato a questa modifica. Costi del modello e dell’ambiente vanno valutati separatamente. La decisione utile riguarda il controllo delle fonti: per definire dove un sistema può cercare e quando deve fermarsi, la progettazione di agenti AI può partire da un elenco motivato di destinazioni e da una procedura di eccezione verificabile.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 Claude SDK: nuove classi browser e computer use, cosa serve per automatizzare un gestionale
 GitHub Copilot: sandbox locale disponibile, come limita file, rete e credenziali
 OpenAI e Atlassian ampliano Rovo: Jira e Confluence nel lavoro con l'AI
 Agenti AI per aziende: quando servono davvero e come si adottano
 AI e sicurezza dei dati: rischi concreti e come gestirli
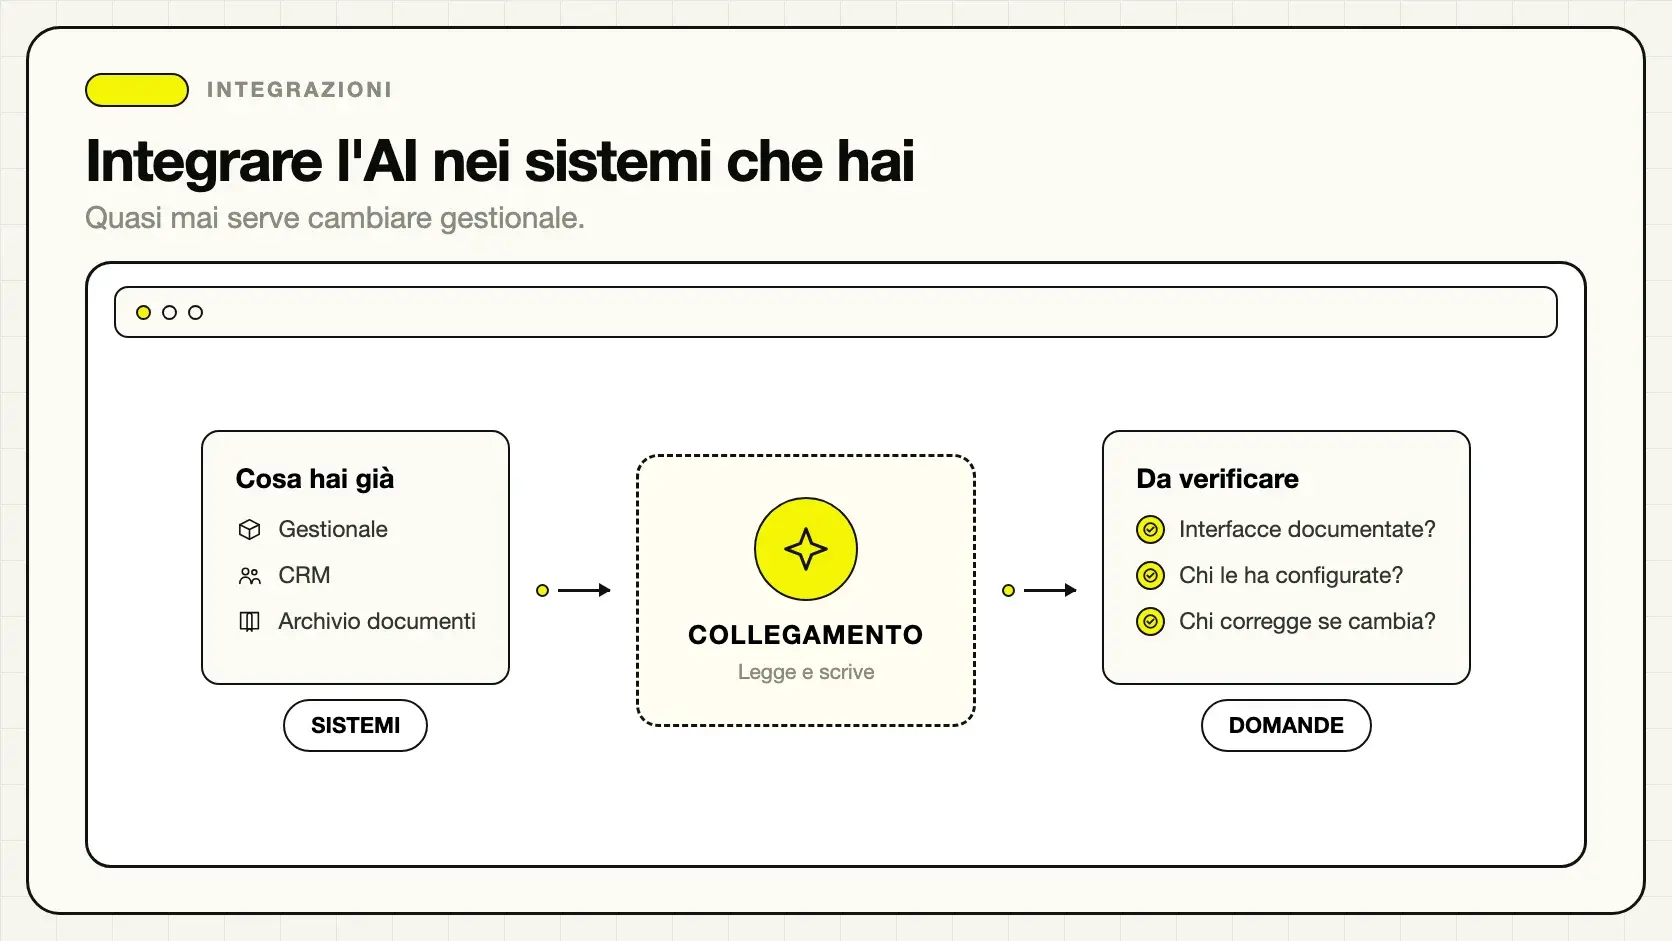 Integrare l'AI nei sistemi che hai già
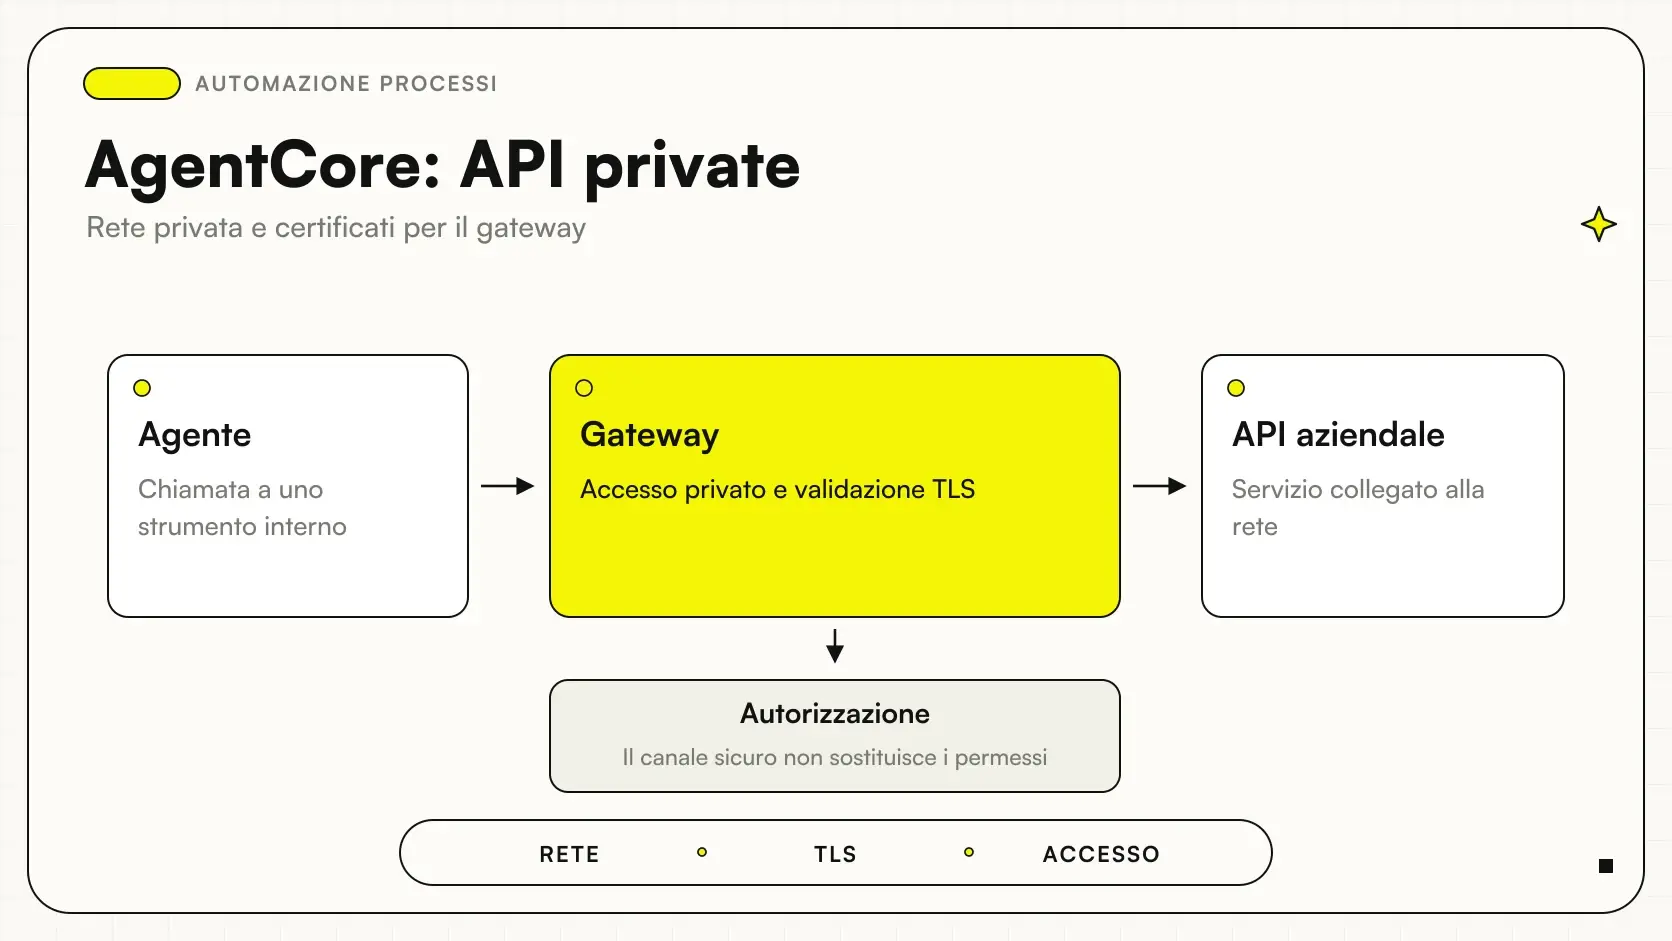 AgentCore Gateway: collegare agenti AI a gestionali e API private con TLS
FAQ
Qual è la novità per Claude Managed Agents?
Le restrizioni dei domini consentiti negli ambienti cloud limited si applicano anche a ricerca web e web fetch. Il comportamento riguarda il perimetro documentato, non qualsiasi ambiente di esecuzione.
Un dominio consentito rende sicuro ogni contenuto del sito?
No. La regola controlla una destinazione raggiungibile, mentre il contenuto può essere errato, non pertinente o contenere istruzioni estranee al compito.
Le restrizioni valgono anche per ambienti unrestricted?
Non vanno estese automaticamente ad ambienti unrestricted o self-hosted. La configurazione effettiva va verificata nella documentazione e nell’account.
Una allowlist vuota permette di cercare ovunque?
Non bisogna assumere questo comportamento. La documentazione segnala che una lista vuota può impedire risultati web: il caso va collaudato nel proprio ambiente.
Un link trovato in una pagina autorizza l’agente a seguirlo?
No. La presenza dell’URL nel contenuto non equivale a una autorizzazione. Domini e regole applicabili devono essere valutati separatamente.
La restrizione di rete elimina la prompt injection?
No. Riduce una superficie di accesso ma non sostituisce la separazione fra istruzioni e contenuti, i permessi degli strumenti e i controlli delle azioni.