
Anthropic OSS Scanner: scansioni AI gratuite per progetti open source idonei
Anthropic OSS Scanner offre scansioni per progetti open source idonei. Come candidarsi e trattare report grezzi senza confonderli con audit certificati.
Tempo di lettura: 11 min
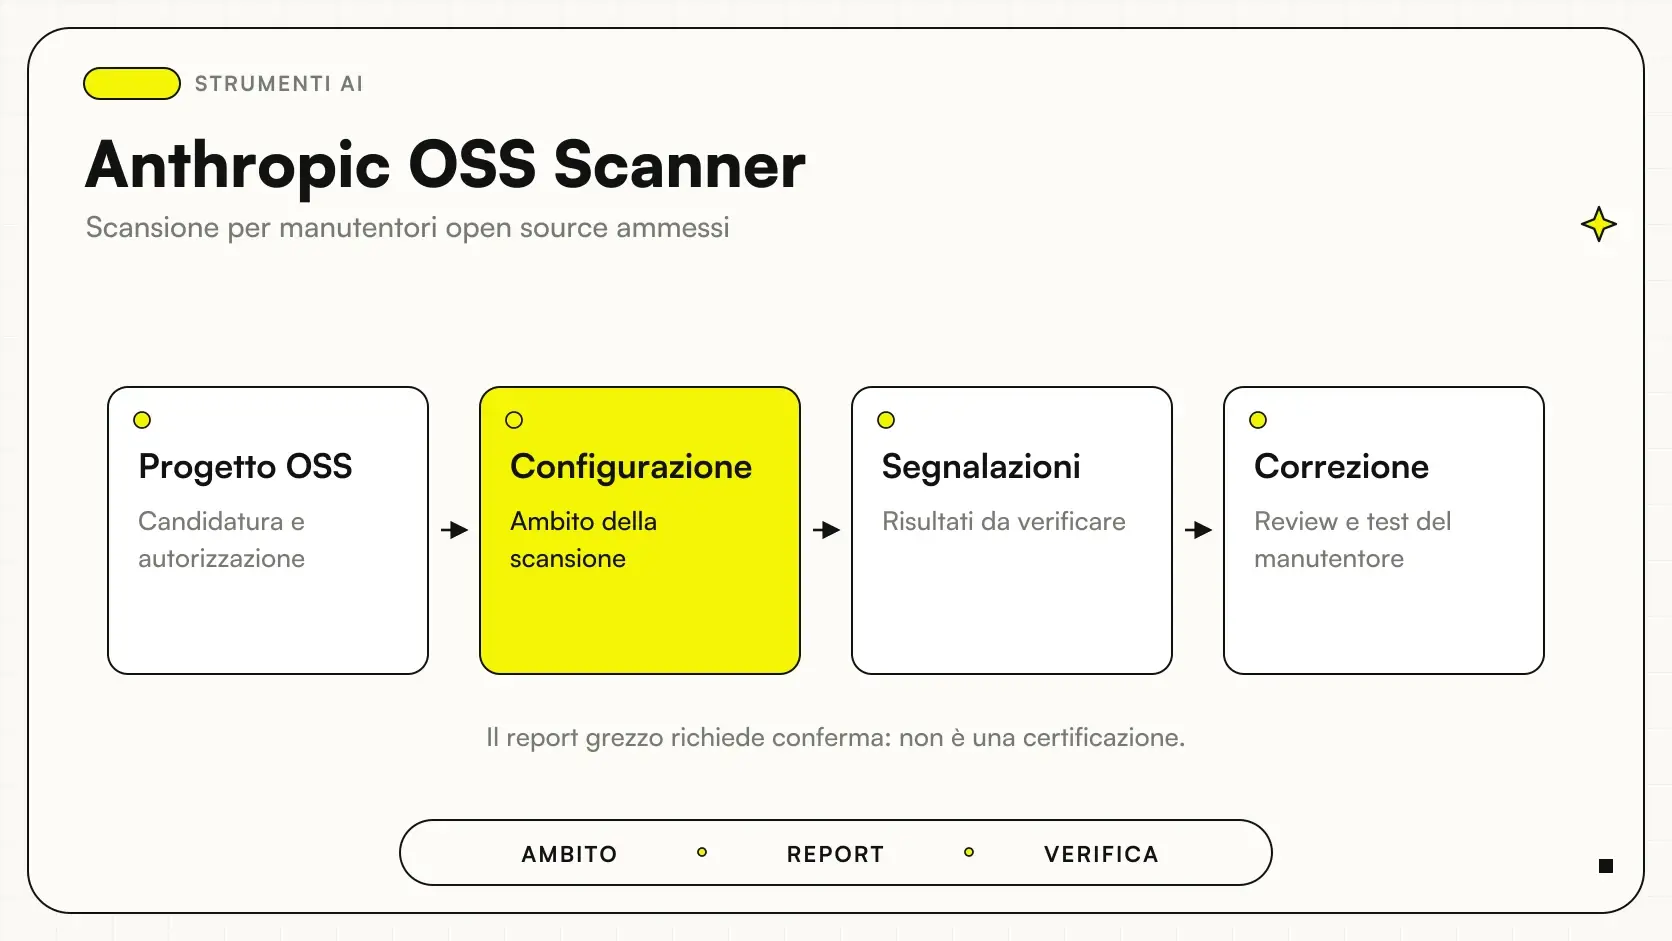
Anthropic OSS Scanner è un programma opt-in di scansioni AI per progetti open source idonei, non un audit gratuito per qualsiasi software aziendale. È stato introdotto nell’annuncio cyber di Anthropic dell’8 ottobre 2026, che descrive il programma nel proprio percorso di sicurezza. La data di riferimento è quella della fonte primaria Anthropic, anche quando una ripresa della notizia usa un giorno diverso.
Per i maintainer può essere un aiuto a individuare problemi da verificare. Per una PMI che usa librerie open source, la domanda è come ricevere e trattare informazioni sulle dipendenze. Una segnalazione AI è l’inizio di una verifica, non la dimostrazione automatica di una vulnerabilità sfruttabile nel proprio sistema né una certificazione di sicurezza quando il report non contiene rilievi.
In sintesi
- Il programma è selettivo e riguarda progetti open source approvati.
- La candidatura richiede il coinvolgimento del maintainer e un setup riproducibile.
- I report iniziali sono grezzi e richiedono verifica.
- Triage, correzione e rilascio restano lavoro del progetto.
- Le aziende devono collegare le segnalazioni alle dipendenze realmente utilizzate.
Chi può accedere e che cosa significa gratuito?
La pagina OSS Scanner descrive accesso gratuito per progetti rilevanti e approvati, con scansioni periodiche. Non emerge una esclusione italiana esplicita, ma il criterio è l’idoneità del progetto e del percorso di candidatura, non la semplice appartenenza a un mercato. Un repository privato di una PMI non deve essere considerato automaticamente coperto.
Il beneficio riguarda il programma di scansione, non tutto il lavoro necessario per gestire un problema. Un maintainer deve leggere il report, riprodurre il comportamento, capire le condizioni e decidere la correzione. Una azienda che usa la dipendenza deve valutare se la versione interessata sia presente nei propri sistemi e se il percorso vulnerabile sia raggiungibile. Sono responsabilità collegate, ma non coincidenti.
La gratuità può rendere più accessibile una fonte di segnalazioni. Il valore concreto dipende però dalla capacità del progetto di trattarle. Se manca tempo per il triage, un report aggiuntivo può restare in attesa insieme a issue già aperte. Prima di candidarsi conviene quindi identificare chi leggerà i risultati e quale procedura userà per arrivare a una decisione.
Che cosa deve preparare il maintainer per la candidatura?
Il repository ufficiale anthropics/oss-scanner descrive un percorso tramite pull request e configurazione, con un setup riproducibile del progetto. Il maintainer deve leggere le istruzioni aggiornate e preparare ciò che il programma richiede. Non basta indicare una URL pubblica se il codice non può essere installato o eseguito nel modo previsto.
La riproducibilità aiuta anche il lavoro interno. Dipendenze, comandi di preparazione e test devono essere comprensibili senza informazioni custodite solo sul computer di uno sviluppatore. Se l’ambiente richiede accessi esterni, bisogna capire quali siano necessari e come fornire una alternativa di prova. La candidatura non deve diventare un canale per esporre credenziali o dati che il progetto non è autorizzato a condividere.
Il responsabile dovrebbe distinguere configurazione per la scansione e ambiente produttivo. Lo scanner può avere bisogno di costruire il progetto, ma questo non implica accesso ai servizi reali che lo usano. Preparare esempi e dati di test appropriati rende più semplice valutare le segnalazioni senza introdurre un nuovo rischio operativo nella fase di analisi.
Perché il report iniziale non è una vulnerabilità confermata?
La pagina del programma chiarisce che i report iniziali sono grezzi e non verificati da revisori umani: il riferimento è la descrizione ufficiale di OSS Scanner. Una segnalazione può essere utile, duplicata, incompleta o non applicabile alla configurazione del progetto. Prima di attribuirle una gravità operativa occorre leggere il codice e riprodurre le condizioni rilevanti.
Il triage deve chiedere quale input controlli un eventuale soggetto esterno, quali condizioni debbano essere vere e quale conseguenza sia possibile. Una funzione problematica ma non raggiungibile può richiedere un trattamento diverso da un percorso esposto. Anche l’assenza di una dimostrazione immediata non autorizza a scartare il caso senza analisi: può servire chiarire il contesto o preparare un test più mirato.
| Stato della segnalazione | Lavoro necessario | Esito da registrare |
|---|---|---|
| Da leggere | Comprendere ipotesi e codice coinvolto | Area e responsabile |
| Da riprodurre | Preparare un caso minimo | Condizioni osservate |
| Confermata | Valutare impatto e priorità | Piano di correzione |
| Non applicabile | Dimostrare il motivo nel contesto | Evidenza della decisione |
| Corretta | Verificare patch e regressioni | Versione e istruzioni di aggiornamento |
Come trasformare una ipotesi in una verifica ripetibile?
Il maintainer dovrebbe partire da un caso minimo, evitando di cambiare contemporaneamente più componenti. Il test deve mostrare il comportamento che rende rilevante la segnalazione. Se il problema riguarda autorizzazioni, non basta dimostrare un errore generico; serve capire quale identità possa raggiungere il percorso e con quali dati. La prova deve restare dentro un ambiente autorizzato.
L’esito viene registrato con le condizioni necessarie e i limiti della verifica. Una patch dovrebbe poi far fallire il comportamento indesiderato e mantenere quello legittimo. Il test di regressione ha valore quando protegge la causa osservata, non quando ripete soltanto la nuova implementazione. Questo consente ai manutentori di valutare modifiche future senza ricostruire tutta l’analisi da zero.
La revisione del codice con Claude Opus riguarda uno strumento di supporto diverso, ma il criterio resta verificare le prove. Il nome del modello o la forma dettagliata del report non sostituiscono la lettura del percorso e l’osservazione del comportamento nel progetto effettivo.
Un maintainer italiano può usarlo su una libreria di integrazione?
Scenario ipotetico. Un maintainer sviluppa una libreria open source che collega applicazioni aziendali a un servizio. Vuole candidarsi per ricevere scansioni periodiche. Prepara istruzioni riproducibili e dati fittizi, quindi assegna un responsabile al triage. Il programma resta soggetto all’approvazione: il fatto che la libreria sia pubblica non garantisce l’accesso.
Una segnalazione potrebbe riguardare la gestione di un input usato per costruire una richiesta. Il maintainer verifica quali utenti possano controllarlo, se le condizioni siano realistiche e quali versioni contengano il percorso. L’analisi non viene svolta contro servizi di terzi senza autorizzazione. Il risultato è un caso ripetibile che aiuta a decidere patch e comunicazione.
Il progetto deve anche evitare di pubblicare dettagli che espongano utenti prima che esista una gestione appropriata del problema. La comunicazione segue il processo di sicurezza scelto dal maintainer. Il report AI diventa un input di lavoro, mentre tempi e modalità della correzione dipendono dalla verifica e dalle responsabilità del progetto.
Una software house come valuta una dipendenza segnalata?
Secondo scenario ipotetico. Una software house italiana usa una libreria open source in un gestionale per PMI. Riceve una notizia su una segnalazione nel progetto. Il primo passo è identificare versione, componente e percorso effettivamente utilizzati. Non basta riconoscere il nome della libreria per concludere che ogni cliente sia esposto, ma neppure ignorare il caso perché il software principale è proprietario.
Il team verifica dove la dipendenza sia presente, quali input riceva e quali controlli applicativi la circondino. Se una patch è disponibile, prepara una prova sull’ambiente di test e valuta compatibilità. Se la correzione non è ancora disponibile, considera misure temporanee proporzionate e documenta chi debba decidere. Il processo deve mantenere traccia delle ipotesi ancora aperte.
La guida su AI e sicurezza dei dati collega questa attività alla gestione dell’intero sistema. Il rischio dipende anche da permessi, dati e destinazioni raggiungibili. Una dipendenza non vive isolata: la valutazione deve seguirla nel contesto dell’applicazione e nelle conseguenze per gli utenti.
Come assegnare priorità senza fidarsi soltanto dell’etichetta del report?
La priorità combina gravità tecnica, raggiungibilità e contesto operativo. Una segnalazione importante nel codice può non essere sfruttabile nella configurazione usata, mentre un problema apparentemente semplice può avere un impatto concreto su un percorso esposto. Il team deve leggere la catena delle condizioni, evitando sia l’allarme indiscriminato sia la minimizzazione basata sull’assenza di incidenti osservati.
È utile separare urgenza della verifica e urgenza del rilascio. Un caso incerto ma potenzialmente rilevante può richiedere analisi immediata; una patch può invece avere bisogno di test di compatibilità prima della distribuzione. Le decisioni devono avere un proprietario e una motivazione, così le questioni non restano sospese fra sviluppatori, responsabile del prodotto e cliente.
Il costo del triage entra nella manutenzione ordinaria. Un programma gratuito non elimina questa voce. L’azienda deve prevedere tempo per aggiornamenti, test e comunicazioni, soprattutto quando la stessa dipendenza compare in più sistemi. La scansione produce un segnale; il processo di manutenzione lo trasforma in una scelta verificabile.
Quali controlli restano necessari prima di rilasciare una patch?
La patch deve correggere la causa senza creare una regressione evidente nel comportamento legittimo. Si verifica il caso riprodotto, poi i flussi pertinenti della libreria o dell’applicazione. La revisione del diff controlla che la modifica sia limitata al problema e che non introduca nuovi accessi o dati nei log. Il rilascio mantiene il percorso previsto dal progetto.
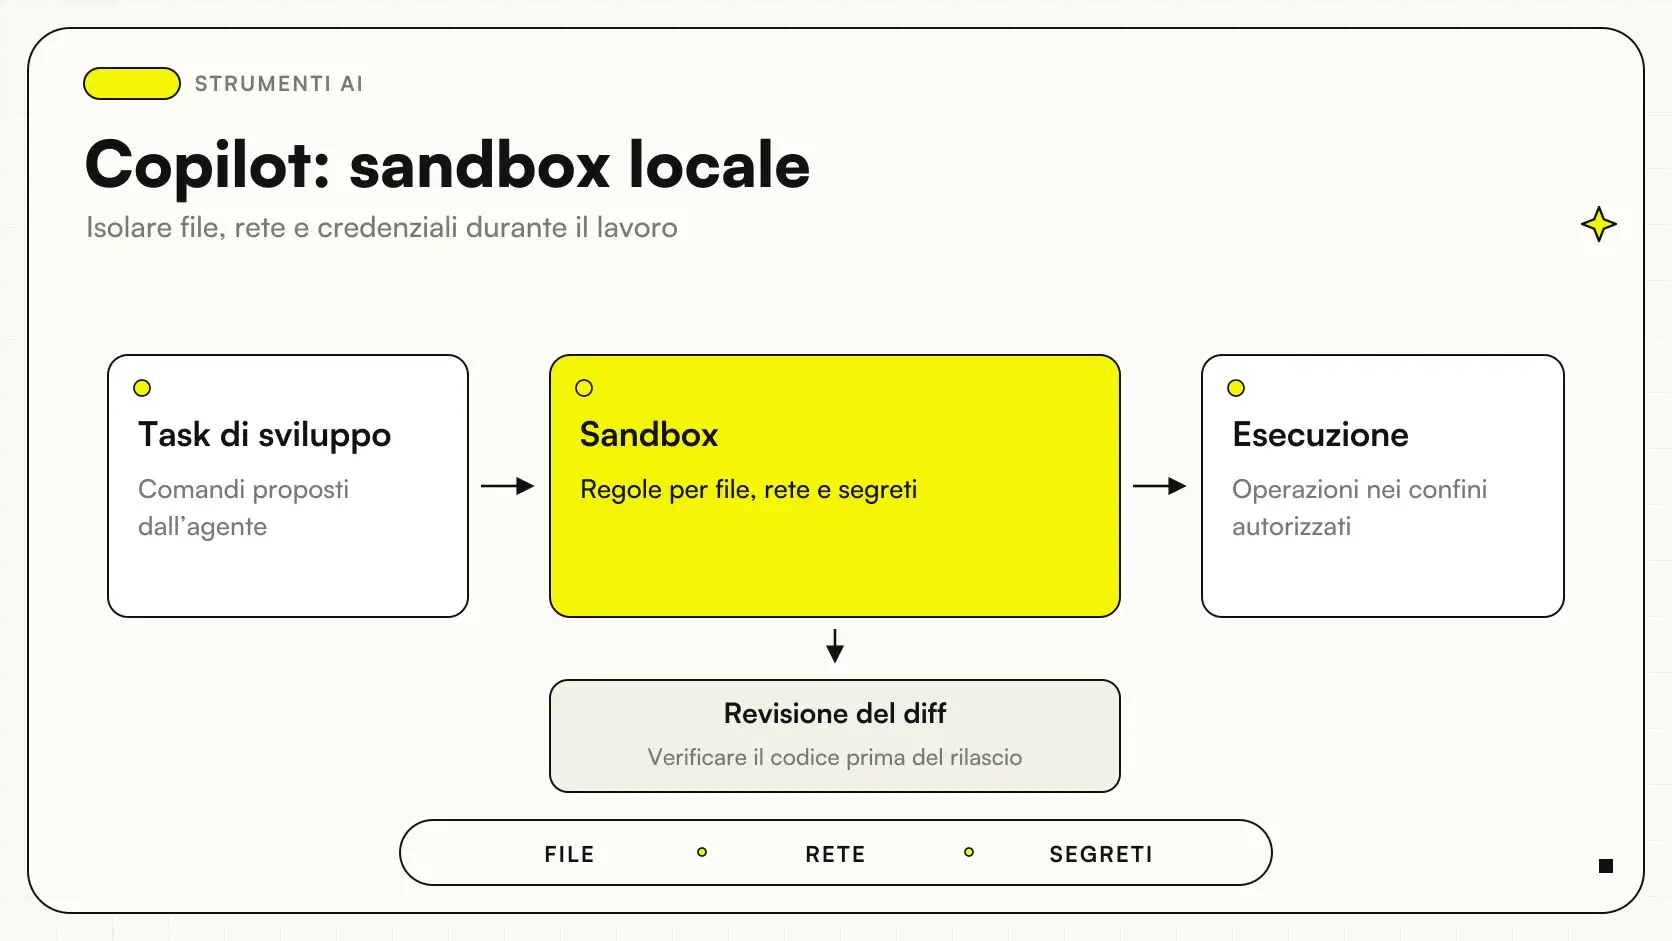
Se un agente aiuta a preparare il codice, l’ambiente deve avere permessi coerenti. La sandbox locale di GitHub Copilot riguarda l’isolamento degli strumenti nel percorso supportato, non la certificazione della patch. Limitare l’ambiente e verificare il risultato sono controlli complementari, con evidenze diverse.
L’uso di Claude per il codice può supportare lettura e proposta di correzioni. Il maintainer deve comunque controllare il comportamento e assumere la decisione di accettare il cambiamento. Una patch generata velocemente non risolve il problema se il test non dimostra che la condizione vulnerabile sia stata rimossa.
Come mantenere l’inventario delle dipendenze utilizzabile?
Un inventario utile indica componente, versione e applicazioni che lo utilizzano. Deve essere abbastanza aggiornato da permettere una ricerca quando arriva una segnalazione. Non serve descrivere ogni dettaglio in un foglio manuale se il progetto dispone già di strumenti adeguati, ma serve un percorso che colleghi il nome pubblico della libreria ai sistemi aziendali interessati.
Il responsabile dovrebbe sapere anche chi può aggiornare il componente e quale ambiente usare per il test. Una dipendenza presente in più prodotti può avere vincoli diversi: una versione aggiornata può essere compatibile con un’applicazione e richiedere lavoro in un’altra. La priorità deve quindi riferirsi al sistema, evitando un’unica decisione astratta per tutta l’azienda.
Le informazioni sull’esposizione non devono essere distribuite indiscriminatamente. Il registro tecnico può contenere dettagli sensibili sull’architettura. Accessi e condivisione vanno limitati a chi deve verificare o correggere il problema. La trasparenza del processo riguarda responsabilità e stato del lavoro, non la pubblicazione di ogni dettaglio operativo.
Che rapporto c’è fra scansione e accessi di rete dell’agente?
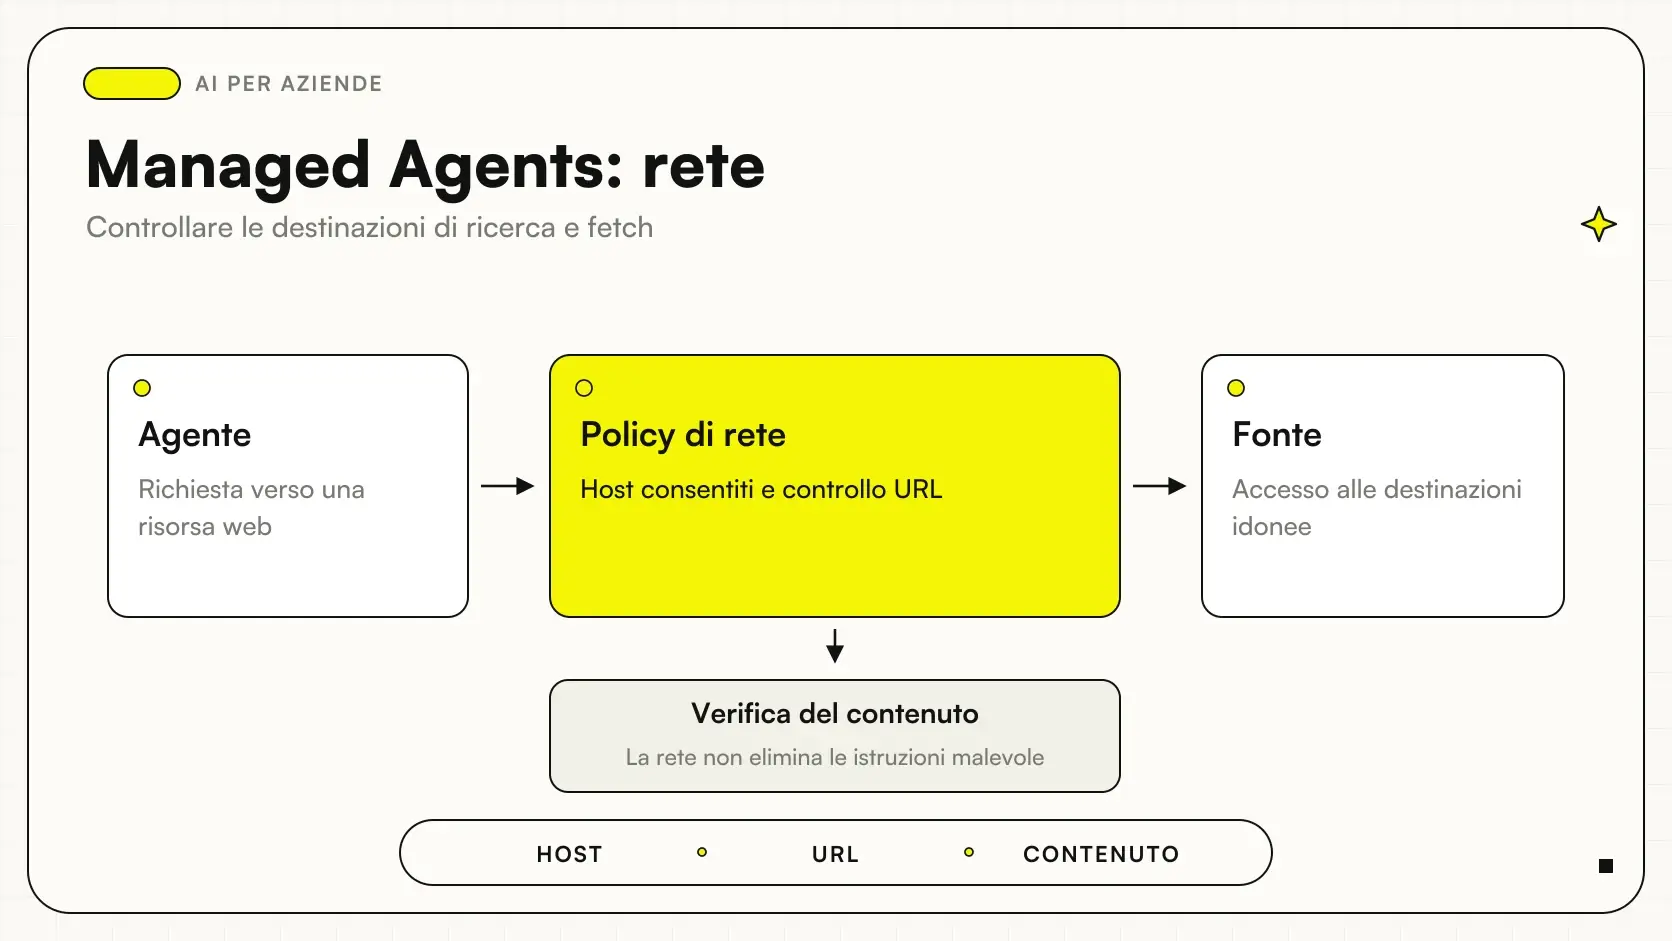
Uno scanner o un assistente può avere bisogno di dipendenze e documentazione, ma questo non autorizza ogni destinazione. Le restrizioni di rete dei Claude Managed Agents riguardano ambienti specifici e mostrano un confine separato: quali fonti e strumenti possano essere raggiunti. La configurazione effettiva va verificata nel percorso utilizzato.
Il setup riproducibile dovrebbe ridurre dipendenze non necessarie e chiarire gli accessi richiesti. Se la prova richiede un servizio remoto, il maintainer deve verificare autorizzazione e conseguenze. Non si deve usare una scansione come motivo per aprire automaticamente credenziali produttive o infrastrutture del cliente. Il compito di analisi resta circoscritto al materiale e all’ambiente autorizzati.
L’approfondimento su Aqua e gli errori degli agenti in produzione affronta un tema vicino: gli esiti anomali devono essere leggibili e gestibili. Anche nel triage serve distinguere scansione interrotta, report incompleto e assenza di rilievi. Sono condizioni diverse e non possono produrre la stessa conclusione di sicurezza.
Quando arriva un report: il percorso del maintainer
Identifica componente e versione. Leggi le condizioni ipotizzate e prepara una prova autorizzata. Registra cosa viene confermato e cosa resta incerto. Valuta priorità nel contesto del progetto, prepara la correzione e verifica il comportamento precedente e quello nuovo. Comunica poi lo stato secondo il processo di sicurezza adottato, mantenendo una traccia della decisione.
Quali errori fanno perdere il valore delle segnalazioni?
Gli errori specifici sono considerare confermato ogni rilievo, scartare un caso senza leggerne le condizioni, promettere copertura completa e trattare l’assenza di report come certificazione. Un altro errore è non assegnare un responsabile: il programma può produrre informazioni utili, ma una coda senza proprietario non si trasforma in aggiornamenti del software.
Le segnalazioni duplicate vanno collegate alla stessa verifica, conservando eventuali condizioni nuove invece di aprire lavori paralleli indistinti. Se un report non offre elementi sufficienti per riprodurre il problema, il maintainer registra ciò che manca e mantiene lo stato incerto. Questa distinzione evita sia chiusure premature sia una coda di allarmi apparentemente confermati che nessuno riesce a trasformare in una correzione verificabile.
Anthropic OSS Scanner può quindi sostenere il lavoro dei maintainer idonei e offrire un segnale utile all’ecosistema. Per le PMI il valore passa dalla capacità di sapere che cosa usano e come reagire a una segnalazione. Un intervento sul software aziendale può partire dall’inventario delle dipendenze e da un percorso chiaro fra verifica, patch e rilascio.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 GitHub Copilot: sandbox locale disponibile, come limita file, rete e credenziali
 Claude Managed Agents estende i limiti di rete a ricerca e web fetch
 AI e sicurezza dei dati: rischi concreti e come gestirli
 Revisione del codice con Claude Opus 5.5: il prompt che trova i bug prima del merge
 Claude AI per codice e sviluppo
 AQuA di Google: trovare gli errori degli agenti AI anche quando i log sono verdi
 Migliori AI per studenti: strumenti per studiare meglio
 Migliori AI per traduzioni: strumenti e confronto
FAQ
Anthropic OSS Scanner è gratuito per qualsiasi repository?
No. Il programma è selettivo e riguarda progetti open source idonei. Non costituisce un audit gratuito universale dei repository privati delle aziende.
Che cosa riceve un progetto approvato?
Il programma prevede scansioni periodiche secondo il percorso descritto. I report iniziali sono grezzi e non vanno considerati vulnerabilità già confermate da revisori umani.
Chi deve presentare la candidatura?
Il percorso è rivolto ai maintainer e richiede informazioni e configurazione del progetto. È necessario un setup riproducibile secondo le istruzioni ufficiali.
Un report senza segnalazioni certifica che il software è sicuro?
No. L’assenza di segnalazioni non dimostra assenza di vulnerabilità. Revisione, test e gestione delle dipendenze restano attività necessarie.
Una PMI che usa il progetto deve aspettare il maintainer?
L’azienda deve valutare la propria esposizione e seguire il processo interno di aggiornamento. Il lavoro del maintainer e la responsabilità del sistema che usa la dipendenza sono collegati ma distinti.
Il programma elimina il lavoro di correzione?
No. Riproduzione, priorità, patch, verifica e rilascio restano attività da svolgere. Il valore del report dipende anche dalla capacità di trattare le segnalazioni.