
Claude Mythos 5.2: cos'è e chi può usarlo
Claude Mythos 5.2 è il modello Anthropic del 9 novembre 2026 senza i blocchi cyber e biologia, per organizzazioni verificate. Serve a una PMI? Quasi mai.
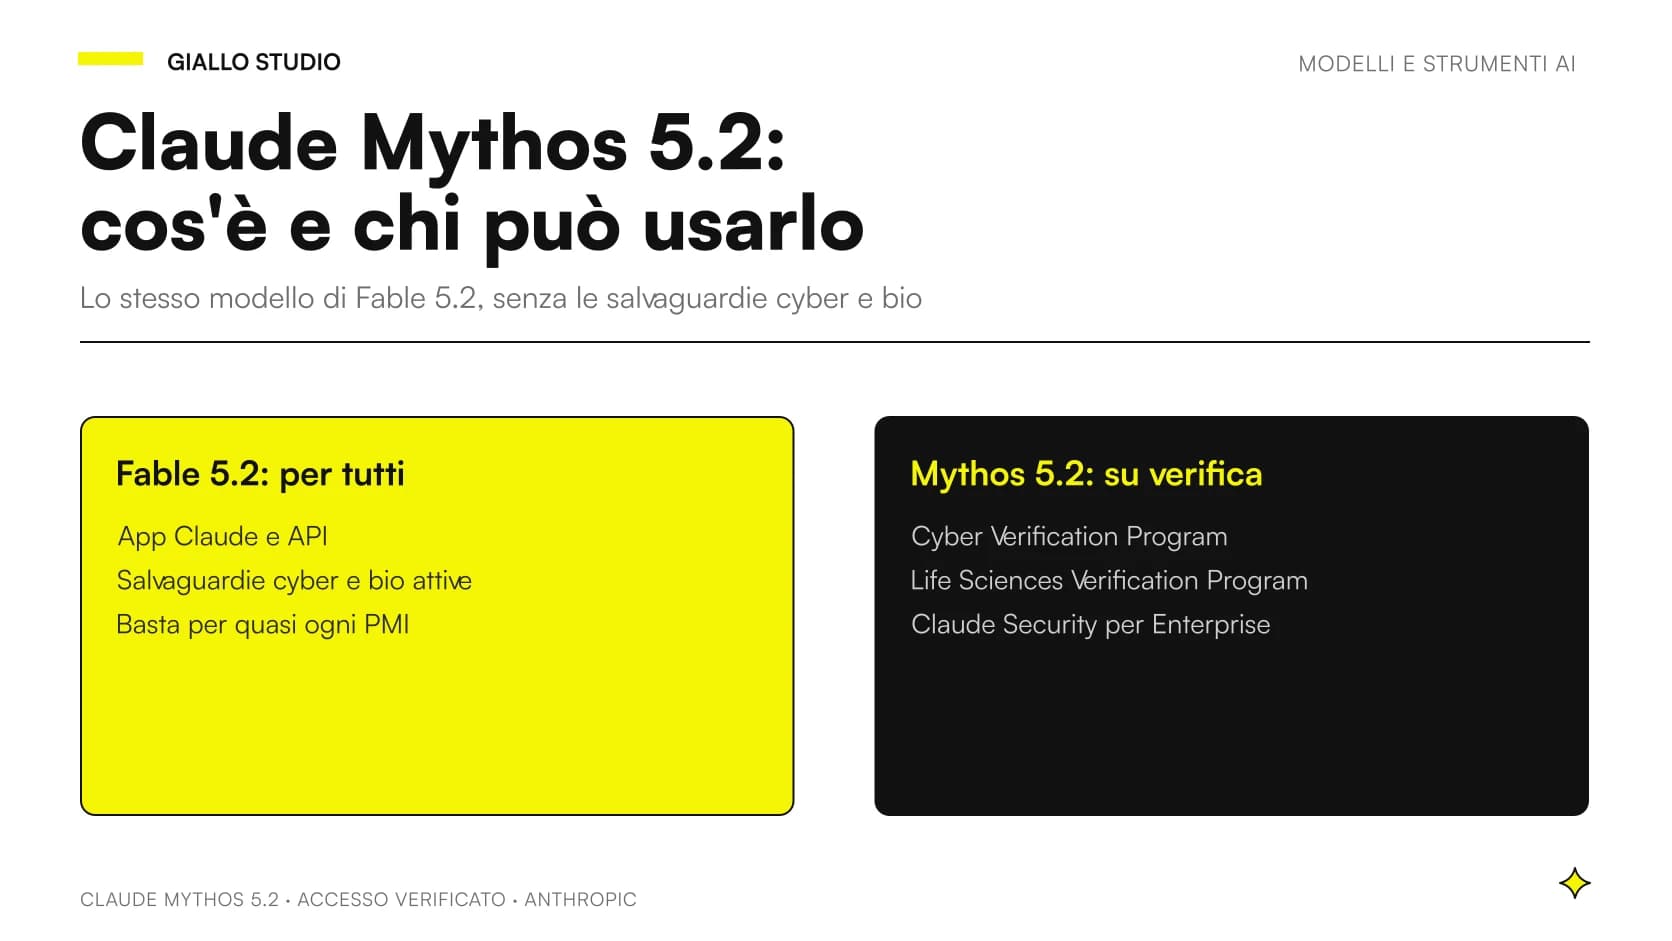
Claude Mythos 5.2, rilasciato da Anthropic il 9 novembre 2026, è lo stesso modello di intelligenza artificiale di Claude Fable 5.2, ma senza le salvaguardie che bloccano le attività ad alto rischio in cybersecurity e in biologia. Non si compra con una carta di credito: è riservato a organizzazioni verificate che lavorano in quei campi. Lo dice l'annuncio ufficiale di Anthropic, consultato il 9 novembre 2026.
La conseguenza pratica è semplice. Chi cerca «claude mythos 5.2» pensando a un modello più intelligente da usare in azienda sbaglia strada: la differenza non è la potenza, è il permesso. Per una PMI italiana, quasi sempre, la scelta giusta resta un altro modello della famiglia, e qui spieghiamo quale e perché. La scheda tecnica completa del modello gemello è nel nostro articolo su Claude Fable 5.2.
In sintesi
- Claude Mythos 5.2 è il modello di Claude Fable 5.2 senza salvaguardie su cyber e biologia, uscito il 9 novembre 2026 (scheda ufficiale).
- È disponibile solo per organizzazioni approvate, con ID API
claude-mythos-5-2: si chiede l'accesso a un programma di verifica o al proprio account team (documentazione Anthropic). - Specifiche e prezzi sono quelli di Fable 5.2, con contesto da 1 milione di token (scheda ufficiale).
- Il vantaggio reale riguarda la sicurezza informatica e la ricerca biomedica, dove Fable 5.2 rifiuta o rimanda a modelli più vecchi (annuncio).
- Per scrittura, documenti, codice e automazioni non serve: Anthropic consiglia di partire da Opus 5.5 e salire a Fable o Mythos solo per il lavoro più ambizioso (annuncio).
- I benchmark citati nell'articolo sono dichiarati da Anthropic e non risultano replicati da terzi nelle pagine consultate il 9 novembre 2026.
Mythos 5.2 e Fable 5.2 sono lo stesso modello?
Sì. L'annuncio di Anthropic è esplicito: Claude Fable e Claude Mythos sono lo stesso modello di base. Cambia lo strato che gli sta attorno. Fable 5.2 ha classificatori di sicurezza che bloccano le attività cyber ad alto rischio, tra cui test di intrusione, generazione di exploit e analisi di vulnerabilità sui binari, e quasi tutta la ricerca biologica. Quando una richiesta viene bloccata, risponde un altro modello: Opus 4.8 per la sicurezza informatica, Opus 5 per la biologia (annuncio).
Mythos 5.2 è la stessa macchina senza quei freni, per chi ha un motivo legittimo e verificato per usarla. Il confronto riga per riga è nell'articolo Fable 5.2 vs Mythos 5.2. Qui basta la tabella.
| Aspetto | Claude Fable 5.2 | Claude Mythos 5.2 |
|---|---|---|
| ID API | claude-fable-5-2 | claude-mythos-5-2 |
| Chi lo usa | Tutti i clienti | Organizzazioni verificate |
| Contesto (token) | 1 milione | 1 milione |
| Output massimo (token) | 128K | 128K |
| Input / output ($ per milione di token) | 8 / 40 | 8 / 40 |
| Modalità veloce, input / output ($ per milione di token) | 16 / 80 | 16 / 80, solo con verifica |
| Salvaguardie cyber e biologia | Attive | Non applicate |
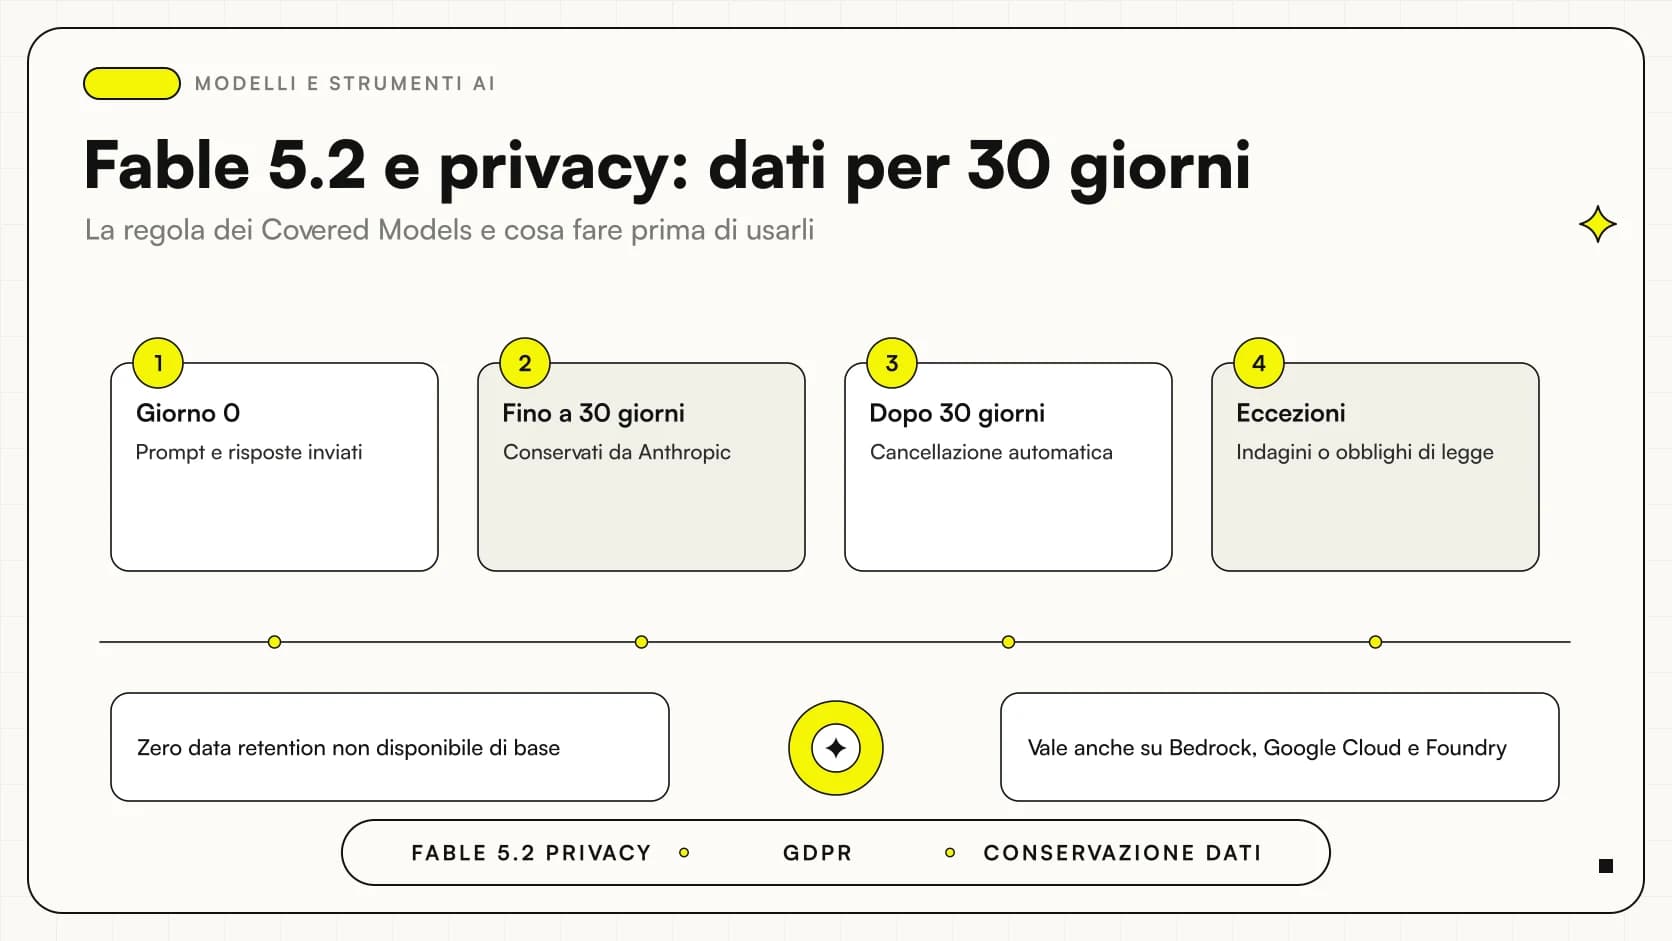
| Conservazione dei dati | Minimo 30 giorni | Minimo 30 giorni |
Fonti: scheda del modello, novità API e annuncio, consultati il 9 novembre 2026. I prezzi sono in dollari, IVA esclusa per l'Italia; prezzi in euro non risultano indicati.
Come nasce Mythos: dal 9 giugno al 9 novembre 2026
Mythos non è un'idea nuova di questa settimana. Secondo la pagina di Anthropic sui Covered Models, le versioni sono tre, tutte con la stessa regola: Fable per tutti, Mythos solo per partner approvati.
- 9 giugno 2026: Claude Fable 5 e Claude Mythos 5.
- 31 agosto 2026: Claude Fable 5.1 e Claude Mythos 5.1.
- 9 novembre 2026: Claude Fable 5.2 e Claude Mythos 5.2, oggetto di questo articolo.
Esisteva già un'iniziativa chiamata Project Glasswing. La pagina del Cyber Verification Program precisa che chi era già dentro, o nel precedente CVP, non deve ripresentare domanda: l'accesso resta valido e viene portato al livello corrispondente del nuovo programma. Il modo in cui funzionano i livelli di accesso è nell'articolo dedicato, Mythos 5.2 e la cybersecurity.
Chi può usare Claude Mythos 5.2 e come si chiede l'accesso?
La documentazione indica una regola sola: Mythos 5.2 è disponibile soltanto a organizzazioni verificate attraverso i programmi di verifica di Anthropic. Per chiedere l'accesso si fa domanda al programma che copre il proprio caso d'uso, oppure si contatta l'account team. Le strade sono tre.
- Cyber Verification Program. Per professionisti della sicurezza informatica. La domanda passa dal portale di verifica; Anthropic dichiara di rispondere di norma entro sette giorni lavorativi (pagina ufficiale).
- Life Sciences Verification Program. Per chi fa ricerca biomedica: l'annuncio lo cita come canale per le applicazioni di biologia (annuncio). I criteri di ammissione non sono dettagliati nelle pagine consultate.
- Claude Security. I clienti Claude Enterprise, anche senza essere nel programma cyber, possono usare Claude Security, che analizza il codice alla ricerca di vulnerabilità con i modelli più capaci di Anthropic, Mythos 5.2 compreso (annuncio).
Due precisazioni. Primo: il programma richiede la conservazione dei dati, perché serve a Anthropic per individuare abusi (nella pagina del programma). Secondo: se l'approvazione arriva, non basta ancora; l'accesso va assegnato a uno spazio di lavoro, a un ruolo o a un account cloud collegato. Dalle pagine consultate non risulta come venga valutata un'organizzazione italiana: Anthropic scrive soltanto, a proposito del livello più alto, di lavorare per ampliare le organizzazioni ammissibili sia negli Stati Uniti sia a livello internazionale. Se avete dubbi, la strada è chiedere direttamente.
Il termine «preview», che compare spesso nelle ricerche su Mythos, non corrisponde a nulla di pubblico: le pagine ufficiali parlano di disponibilità limitata, non di anteprima aperta, né di download.
Quanto costa Claude Mythos 5.2?
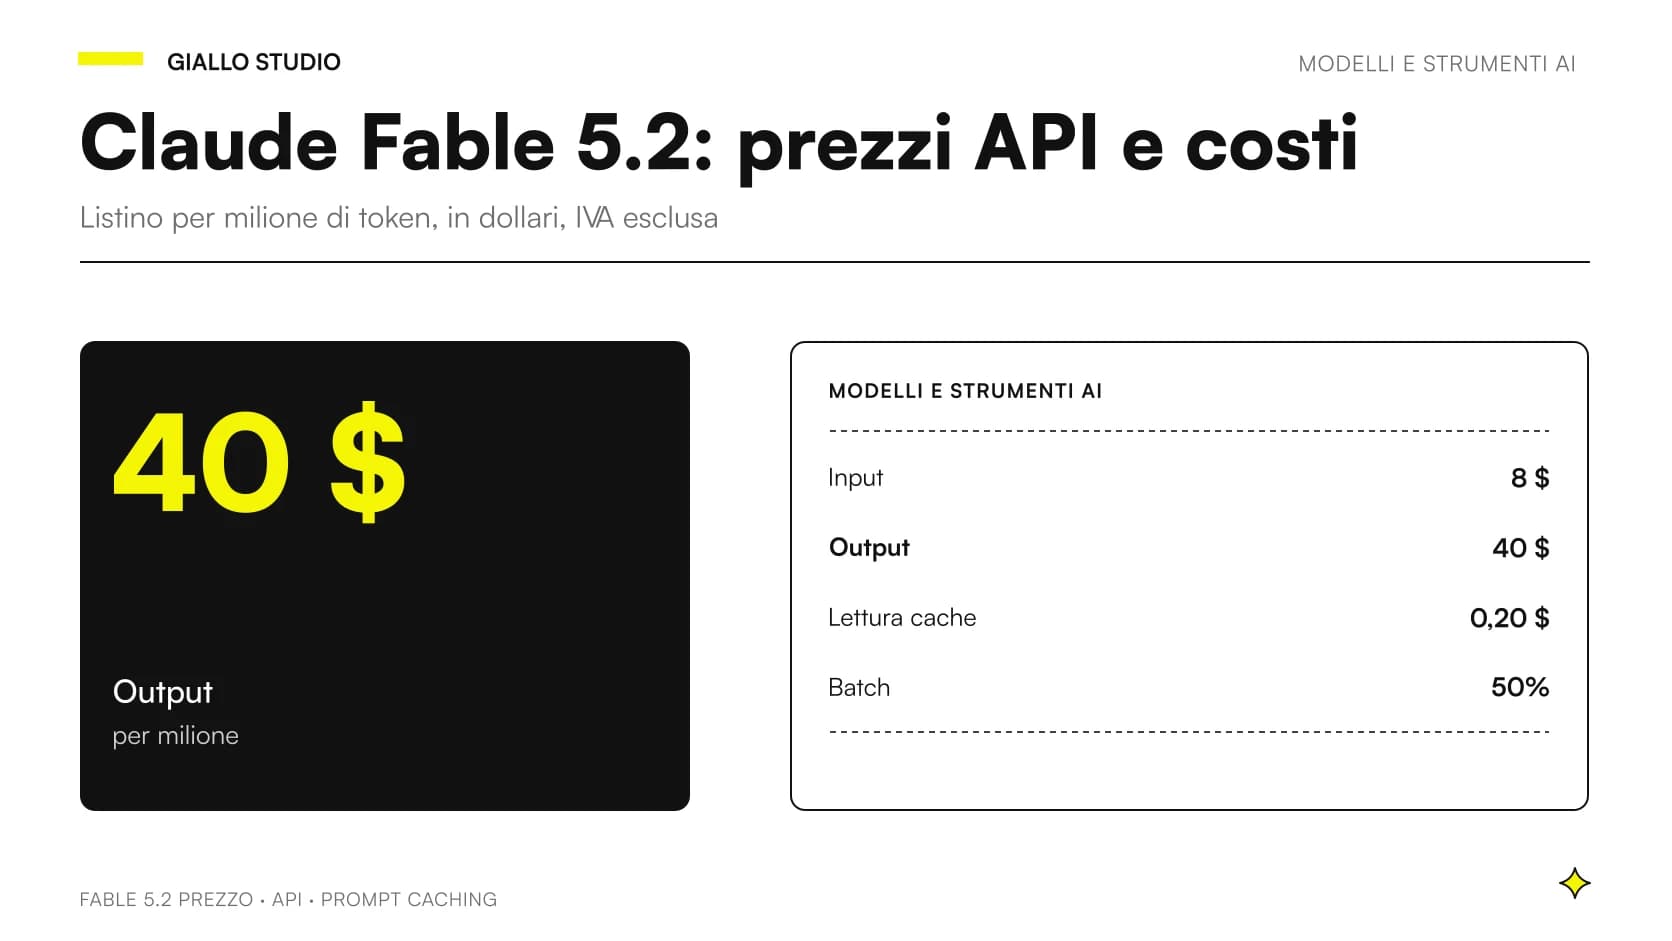
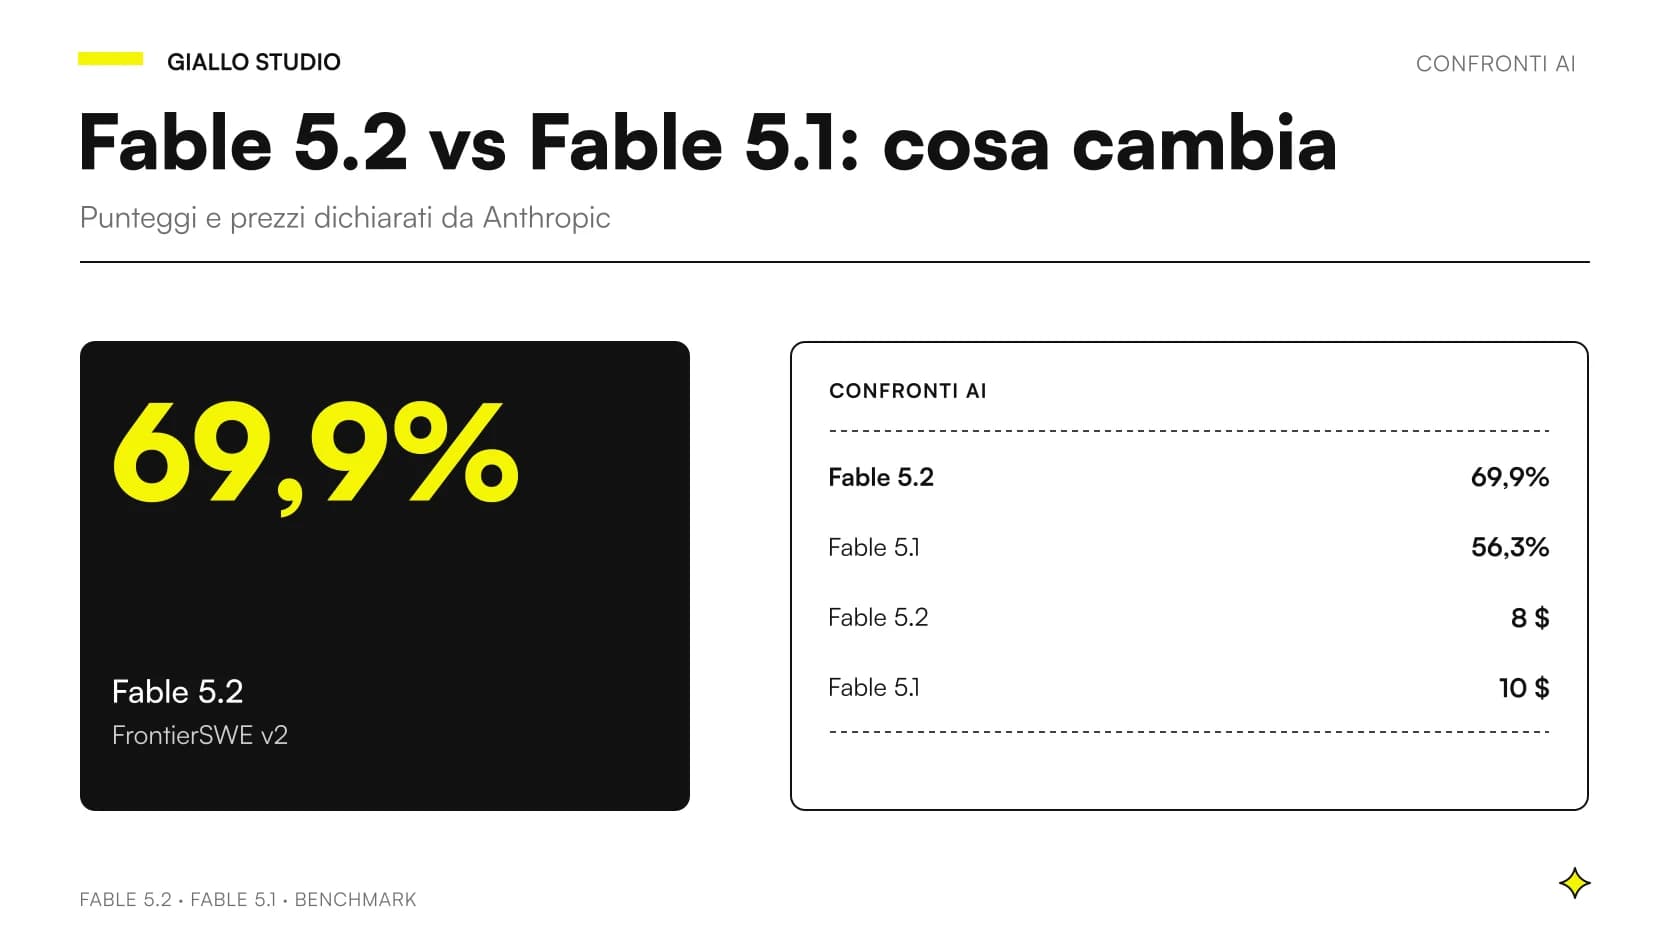
Costa quanto Fable 5.2: 8 dollari per milione di token in input e 40 in output, contro i 10 e 50 di Mythos 5.1 (novità API). La modalità veloce, che accelera la generazione fino a 2,5 volte, costa 16 e 80 dollari e per Mythos è riservata alle organizzazioni nei programmi di verifica (annuncio). Tutto il listino, cache e batch compresi, è in Claude Fable 5.2: prezzi API e costi reali.
Il costo dell'accesso ai programmi non è indicato nelle pagine consultate il 9 novembre 2026. Il costo vero, per chi lavora in sicurezza, è un altro: requisiti di sicurezza da rispettare e conservazione dei dati, come spiegato sopra.
Che cosa sa fare in più? I numeri dichiarati da Anthropic
Nei compiti generici Mythos 5.2 e Fable 5.2 sono vicini: su Terminal-Bench-Science, prova di ricerca scientifica con agenti, la tabella dell'annuncio dà 74,6% a Fable 5.2 e 75,3% a Mythos 5.2 (annuncio). La differenza compare dove le salvaguardie fanno la differenza.
| Prova (punteggi in %) | Mythos 5.2 | Mythos 5.1 |
|---|---|---|
| CyScenarioBench (scenari di sicurezza informatica) | 76,3 | 61,7 |
| CVE Rediscovery (vulnerabilità note ritrovate dal modello) | 89,6 | 78,3 |
| Progettazione di proteine, 24 ore | 85,1 | 79,1 |
Fonte: annuncio Anthropic, consultato il 9 novembre 2026; prove interne di Anthropic. Sulla stessa prova CVE Rediscovery, eseguita a ottobre 2026 su 1.829 vulnerabilità pubbliche, Anthropic dichiara che Mythos 5.2 ne trova il 10,2% in più di Opus 5.5.
Vale la pena leggere anche la nota in fondo alla pagina: nelle valutazioni interne di Anthropic, l'identificazione delle vulnerabilità di Mythos 5.2 è circa alla pari con Opus 5.5, mentre i tester citati dalla stessa pagina hanno rilevato in modo costante più vulnerabilità che con i modelli precedenti (annuncio). Tradotto: i risultati sono promettenti ma non uniformi, e nessuno di questi numeri è stato verificato da una fonte indipendente.
Quanto è sicuro un modello senza salvaguardie?
È la domanda giusta. Anthropic ha sottoposto il modello a test interni prima del rilascio, con valutazioni nuove sui comportamenti preoccupanti come la fuga da un ambiente isolato, e ha coinvolto collaudatori esterni, tra cui lo UK AI Security Institute, Frontier Design e METR (annuncio).
Il dato più citato riguarda proprio Mythos: in un esperimento con oltre 1.800 scenari, per la maggior parte non risolvibili senza uscire dall'ambiente isolato e con una falla messa apposta, Mythos 5.2 ha usato credenziali o file lasciati fuori dall'ambiente nel 3,1% dei casi. Le versioni Mythos 5 e 5.1 erano al 39% e al 21%. Anthropic precisa che costruire valutazioni capaci di intercettare ogni difetto prima del rilascio resta un problema ancora irrisolto (annuncio). In questo quadro va letto l'accesso controllato: secondo Anthropic sono le salvaguardie a permettere di offrire Fable a tutti, e ammettere a Mythos solo organizzazioni verificate è parte della stessa strategia, non una pratica burocratica.
Serve a una PMI italiana? Due esempi
Gli scenari sono esempi costruiti per ragionare, non casi di clienti.
Esempio 1: una software house di Padova. Scrive gestionali per studi professionali e vuole controllare la sicurezza del proprio codice prima di ogni rilascio. Non ha bisogno di Mythos per cominciare: Anthropic scrive che i suoi modelli generalmente disponibili possono già servire per revisione sicura del codice, modellazione delle minacce, correzione di problemi noti, ricerca di vulnerabilità nel proprio codice e smistamento degli alert (pagina del programma). Il programma diventa interessante se l'attività si sposta su analisi di malware o verifica degli exploit, che i classificatori di Fable possono interrompere. Se l'azienda fa penetration test per conto terzi come mestiere, ha un motivo concreto per candidarsi. Se vuole solo un codice più pulito, no.
Esempio 2: un'azienda manifatturiera con un gestionale e un sito. Vuole sapere se i suoi sistemi sono esposti. Qui il modello è l'ultimo dei problemi: servono prima inventario dei sistemi, aggiornamenti, backup e accessi con autenticazione a due fattori. Un'AI di punta aiuta a leggere i report e a prioritizzare, ma non sostituisce un incarico a una società di sicurezza.
Quando ha senso candidarsi a Mythos
- Fate difesa informatica, red team o ricerca di vulnerabilità come attività principale.
- Fate ricerca biomedica o in scienze della vita che Fable blocca.
- Potete rispettare conservazione dei dati e requisiti di sicurezza del programma.
- Avete già provato Fable 5.2 e i blocchi vi fermano su lavoro legittimo.
Quando evitarlo
- Cercate un modello più intelligente per scrivere, riassumere o analizzare documenti.
- Volete un'AI per il codice di tutti i giorni: bastano Opus 5.5 o Sonnet 5.5.
- Non potete accettare la conservazione dei dati per almeno 30 giorni.
- Non avete un caso d'uso cyber o biomedico documentabile.
Quattro errori sul nome Mythos
- Pensare che sia «il modello più forte» per tutti. A parità di compito generico è lo stesso di Fable 5.2. Se un compito d'ufficio non riesce con Fable, non lo risolve Mythos.
- Usare i due nomi come sinonimi di disponibilità. Il fatto che Mythos compaia nella documentazione non significa che sia attivo nel vostro account. Se l'ID
claude-mythos-5-2dà errore, è normale. - Cercarlo su canali non ufficiali. Siti che promettono «accesso a Mythos» o download del modello vanno trattati con sospetto: l'accesso passa solo dai programmi di Anthropic o dal vostro account team.
- Confondere i blocchi di Fable con un difetto. Il fatto che Fable rimandi una richiesta cyber a un modello più vecchio è una scelta di sicurezza dichiarata, non un malfunzionamento.
Cosa fare se pensate che vi serva
- Provate prima Fable 5.2. Annotate i casi reali in cui un blocco vi ha fermato su lavoro legittimo. Senza esempi concreti la domanda non ha base.
- Leggete le pagine dei programmi. Per la sicurezza informatica è la pagina del Cyber Verification Program e, per la biologia, il Life Sciences Verification Program citato nell'annuncio.
- Verificate i requisiti interni. Conservazione dei dati, accessi con autenticazione forte, chi dentro l'organizzazione userà il modello.
- Presentate la domanda come organizzazione, non come singolo dipendente, e se avete un account team, passate da lui.
Anche altri fornitori separano l'accesso ai modelli per la sicurezza informatica: come fa Google con Gemini 4 Carbon è nel nostro articolo su Gemini 4 Carbon e la cybersecurity. Se invece il vostro obiettivo è capire quale modello Claude usare per il lavoro d'ufficio, la guida ai modelli Claude a confronto e Claude per aziende sono il passo giusto.
La risposta breve per chi deve decidere
Mythos 5.2 è uno strumento specialistico, non un livello superiore da sbloccare. Per la maggior parte delle PMI la domanda utile non è «come lo ottengo», ma «quale modello Claude conviene al mio compito». Se in questa fase state valutando dove l'AI può davvero entrare nei vostri processi, la consulenza AI di Giallo Studio parte proprio da qui: provare sui vostri casi reali Opus 5.5 e Fable 5.2, misurare qualità e costo, e dirvi con i numeri se un modello specialistico ha senso per voi.
Metodo e fonti delle guide di Giallo Studio
Vuoi applicarlo alla tua azienda?In 30 minuti, gratis: il processo da automatizzare per primo e il ritorno stimato, per iscritto.
Prenota l’audit gratuitoCome lo applichiamo in azienda
Risorse correlate
 Claude Fable 5.2: cos'è, cosa cambia, quanto costa e a chi serve
 Claude Mythos vs Fable 5.2: differenze vere e chi può usarli
 Claude Mythos cybersecurity: chi può usarlo e cosa fa davvero
 Fable 5.2 privacy: dati conservati 30 giorni e cosa fare in una PMI
 Claude Fable 5.2 prezzo: listino API e costi reali
 Fable 5.1 vs 5.2: cosa cambia davvero e se conviene aggiornare
 Claude AI per aziende
 Modelli Claude a confronto: guida alla scelta
FAQ
Che cos'è Claude Mythos 5.2?
Claude Mythos 5.2 è un modello di Anthropic rilasciato il 9 novembre 2026. È lo stesso modello di Claude Fable 5.2, ma senza le salvaguardie che bloccano le attività ad alto rischio in cybersecurity e in biologia. Per questo non è in vendita a tutti: lo possono usare solo organizzazioni verificate da Anthropic.
Chi può usare Claude Mythos 5.2?
Solo organizzazioni approvate da Anthropic. Si entra con una richiesta al Cyber Verification Program per chi lavora in sicurezza informatica, al Life Sciences Verification Program per chi fa ricerca biomedica, oppure passando dal proprio account team. I clienti Enterprise possono inoltre usare Claude Security, che gira anche su Mythos 5.2.
Claude Mythos 5.2 si può provare gratis o scaricare?
No. Le pagine ufficiali consultate il 9 novembre 2026 descrivono un accesso limitato a partner approvati, non un'anteprima pubblica né un download. L'ID API è claude-mythos-5-2 e funziona solo per chi ha ricevuto l'accesso.
Quanto costa Claude Mythos 5.2?
Costa come Fable 5.2: 8 dollari per milione di token in input e 40 in output, in dollari e IVA esclusa per l'Italia. La modalità veloce costa 16 e 80 dollari. Il costo di ottenere l'accesso ai programmi di verifica non risulta indicato nelle pagine ufficiali consultate.
A una PMI italiana serve Claude Mythos 5.2?
Quasi mai. Mythos non è un modello più intelligente di Fable nei compiti generici: la differenza sta nei blocchi tolti, che interessano chi fa difesa informatica o ricerca biomedica. Per scrittura, analisi di documenti, codice e automazioni bastano Opus 5.5 o Fable 5.2.
Mythos 5.2 è più potente di Fable 5.2?
Ha le stesse capacità e le stesse specifiche, ma può essere usato su compiti che Fable rifiuta. Nei compiti cyber e di progettazione di proteine Anthropic riporta punteggi più alti per Mythos 5.2 rispetto alla versione 5.1. Sono dati dichiarati dal produttore e non replicati da terzi.