
Kimi Code: agente per programmare e lavorare sul codice
Kimi Code per programmare: CLI, VS Code, modelli e differenze dalle API. Come preparare il repository e verificare le modifiche prima del rilascio.
Tempo di lettura: 10 min
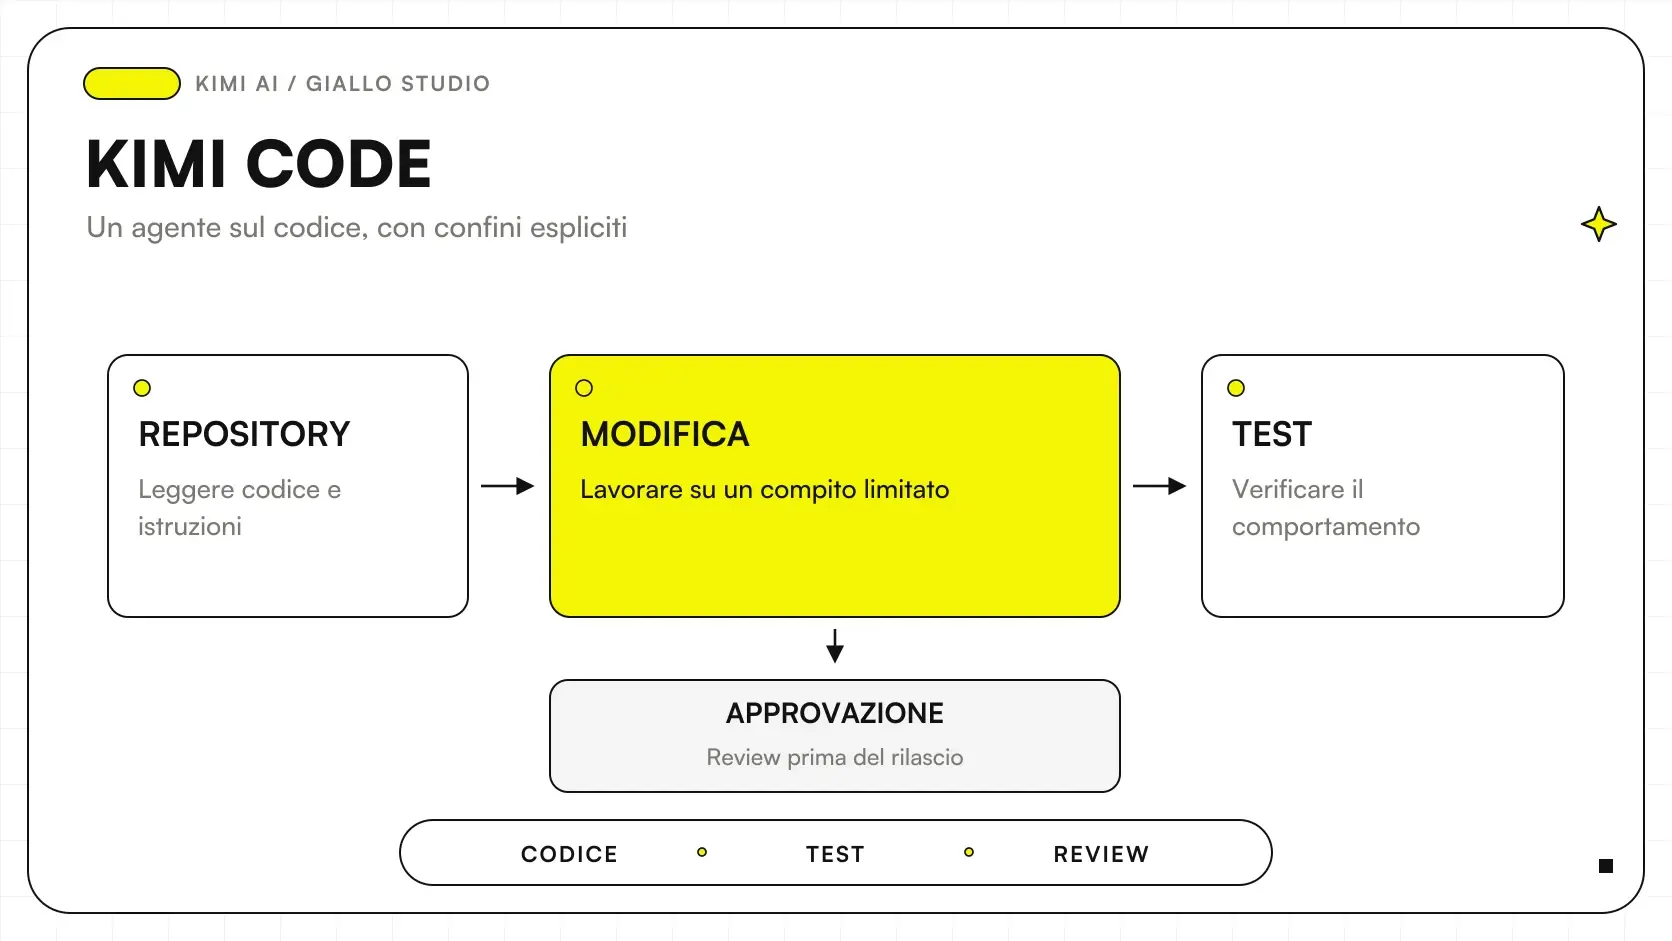
Kimi Code è un agente per lavorare sul codice dentro un progetto software, con strumenti per leggere file, proporre modifiche e usare il terminale. La guida ufficiale lo presenta per sviluppo, comprensione dei repository e attività di automazione tecnica. La differenza rispetto a chiedere codice in una chat è il collegamento tra istruzioni, file e risultati dei comandi. Guida Kimi Code CLI.
Per una PMI questo può significare correggere un esportatore, preparare un'integrazione o capire una funzione ereditata dal precedente fornitore. Non significa ottenere software affidabile semplicemente descrivendo un desiderio. Serve un incarico delimitato, un ambiente separato dalla produzione e qualcuno che possa riconoscere una modifica sbagliata.
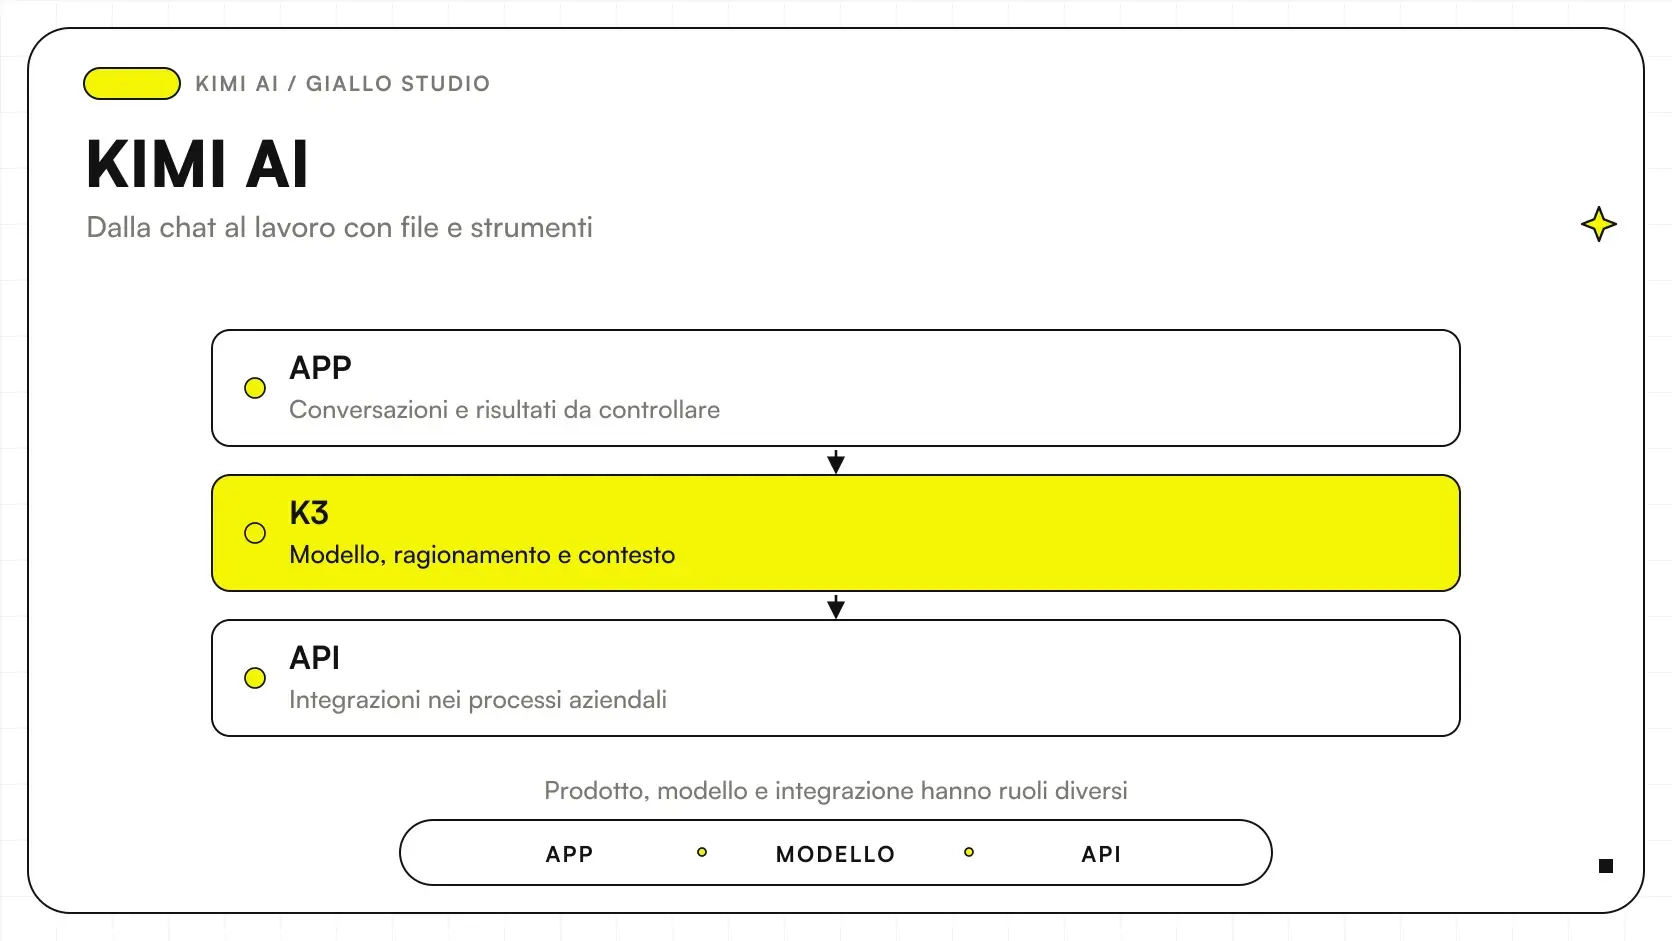
Questa guida considera la documentazione disponibile al 9 ottobre 2026. Per distinguere il prodotto coding dalla chat e dai modelli, parti dalla guida generale a Kimi AI. Qui il punto è come impostare il lavoro sul repository, dal primo accesso alla revisione finale.
In sintesi
- Kimi Code lavora sul progetto software: una richiesta chiara deve indicare comportamento atteso e confini della modifica.
- Il servizio coding e l'API generalista hanno endpoint, credenziali e fatturazione distinti.
- Un contesto ampio aiuta a leggere il progetto, ma non sostituisce la scelta dei file pertinenti.
- Branch, dati sintetici e permessi limitati rendono il primo esperimento più controllabile.
- La consegna utile comprende diff, controlli eseguiti e comportamento provato, non soltanto codice generato.
Kimi Code, CLI e VS Code: quale ambiente scegliere?
La documentazione offre client Desktop, CLI e un'integrazione per VS Code. La CLI si usa nel terminale; Desktop aggiunge un'interfaccia per attività e revisione; l'estensione porta il lavoro nell'editor. La scelta riguarda il modo di interagire con il progetto, non una promessa che uno dei client produca automaticamente codice migliore. Configurazione dei modelli Kimi Code.
Se il team lavora già nel terminale con test e comandi documentati, la CLI rende naturale osservare le operazioni. Se una persona deve valutare file modificati e richieste di approvazione da un'interfaccia visuale, Desktop può essere più leggibile. Se gli sviluppatori passano la giornata nell'editor, ha senso partire dal client dell'editor.
La prima decisione, però, è chi guiderà la sessione. Il titolare può descrivere il problema commerciale: un listino esportato male, un form che perde richieste, una sincronizzazione che duplica prodotti. Chi segue lo sviluppo deve tradurlo in condizioni verificabili. Senza questo passaggio l'agente può implementare un comportamento coerente con il prompt e diverso da quello necessario all'azienda.
Quali modelli usa Kimi Code oggi?
La pagina ufficiale distingue modelli e identificatori del servizio Code. Al momento della verifica, kimi-for-coding è stato aggiornato a K2.8 Preview; gli identificatori Code non vanno copiati senza verifica nelle chiamate all'API generalista. Contesti e accesso dipendono anche dai benefici del piano. Modelli e accesso Kimi Code.
| Identificatore Code | Modello documentato | Contesto documentato | Cosa verificare prima dell'uso |
|---|---|---|---|
k3 |
K3 | Fino a 1.048.576 token, secondo il piano | Accesso effettivo al contesto esteso |
k3-256k |
K3 | 262.144 token | Dimensione della sessione in corso |
kimi-for-coding |
K2.8 Preview | 1.048.576 token | Routing e benefici aggiornati |
kimi-for-coding-highspeed |
K2.7 Code HighSpeed | 262.144 token | Disponibilità della variante nel piano |
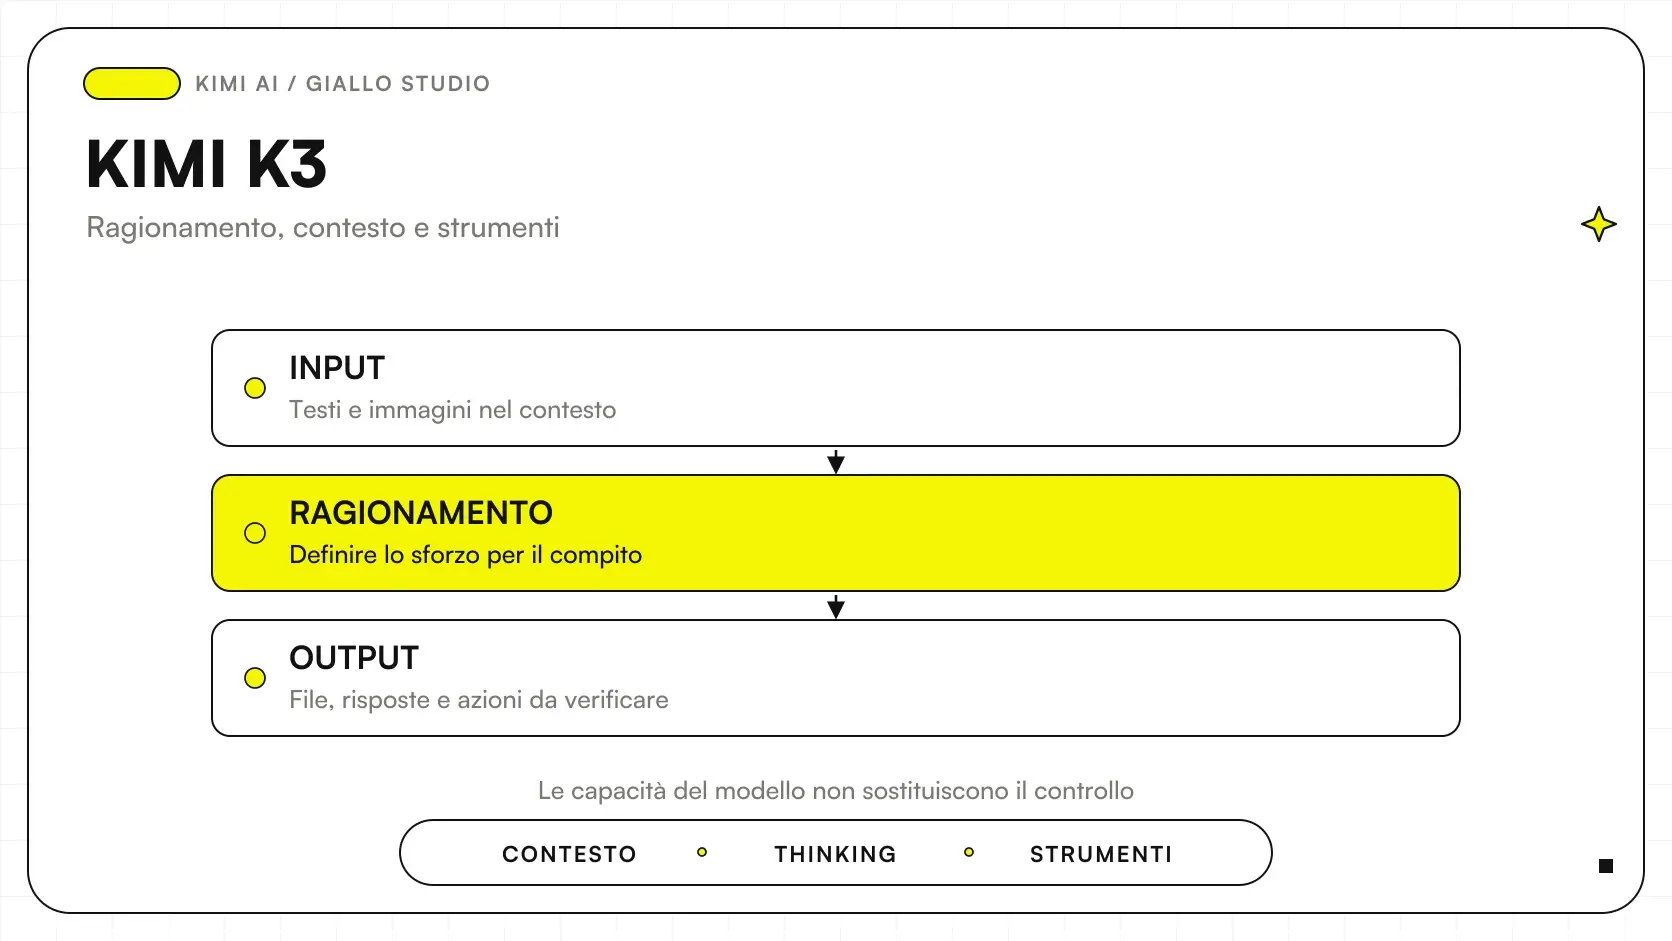
Il collegamento fra Kimi K3 e il prodotto Code è quindi meno semplice di “uso sempre lo stesso modello”. La pagina documenta anche che disabilitare il thinking nel servizio Code instrada verso K2.8 Preview senza thinking; questo non cambia la proprietà always-thinking di K3 nell'API generalista. Verifica sempre la pagina ufficiale prima di congelare una configurazione. Regole di selezione Code.
Per confrontare strumenti di sviluppo, la domanda utile è quale ambiente completa correttamente il lavoro nel tuo stack. La nostra guida al miglior modello AI per coding aiuta a costruire questa valutazione; un nome nuovo nel selettore non è da solo un motivo per cambiare tutto il processo.
Come installare e avviare Kimi Code CLI?
La guida corrente prevede uno script ufficiale oppure un'installazione globale tramite package manager. Per il percorso npm richiede Node.js 22.19.0 o successivo e indica il pacchetto @moonshot-ai/kimi-code. Sono istruzioni del fornitore, da ricontrollare prima dell'installazione: non confonderle con tutorial storici dedicati a kimi-cli. Installazione corrente della CLI.
Il percorso npm documentato è:
node --version
npm install -g @moonshot-ai/kimi-code
kimi --version
Prima di eseguire un'installazione globale, verifica che il computer aziendale permetta questo tipo di software e che il pacchetto provenga dalla guida ufficiale. Per il primo avvio entra nella cartella del progetto e lancia kimi; il comando /login apre la scelta della sorgente API. La guida distingue login Kimi Code e chiave Kimi Platform. Primo avvio e autenticazione.
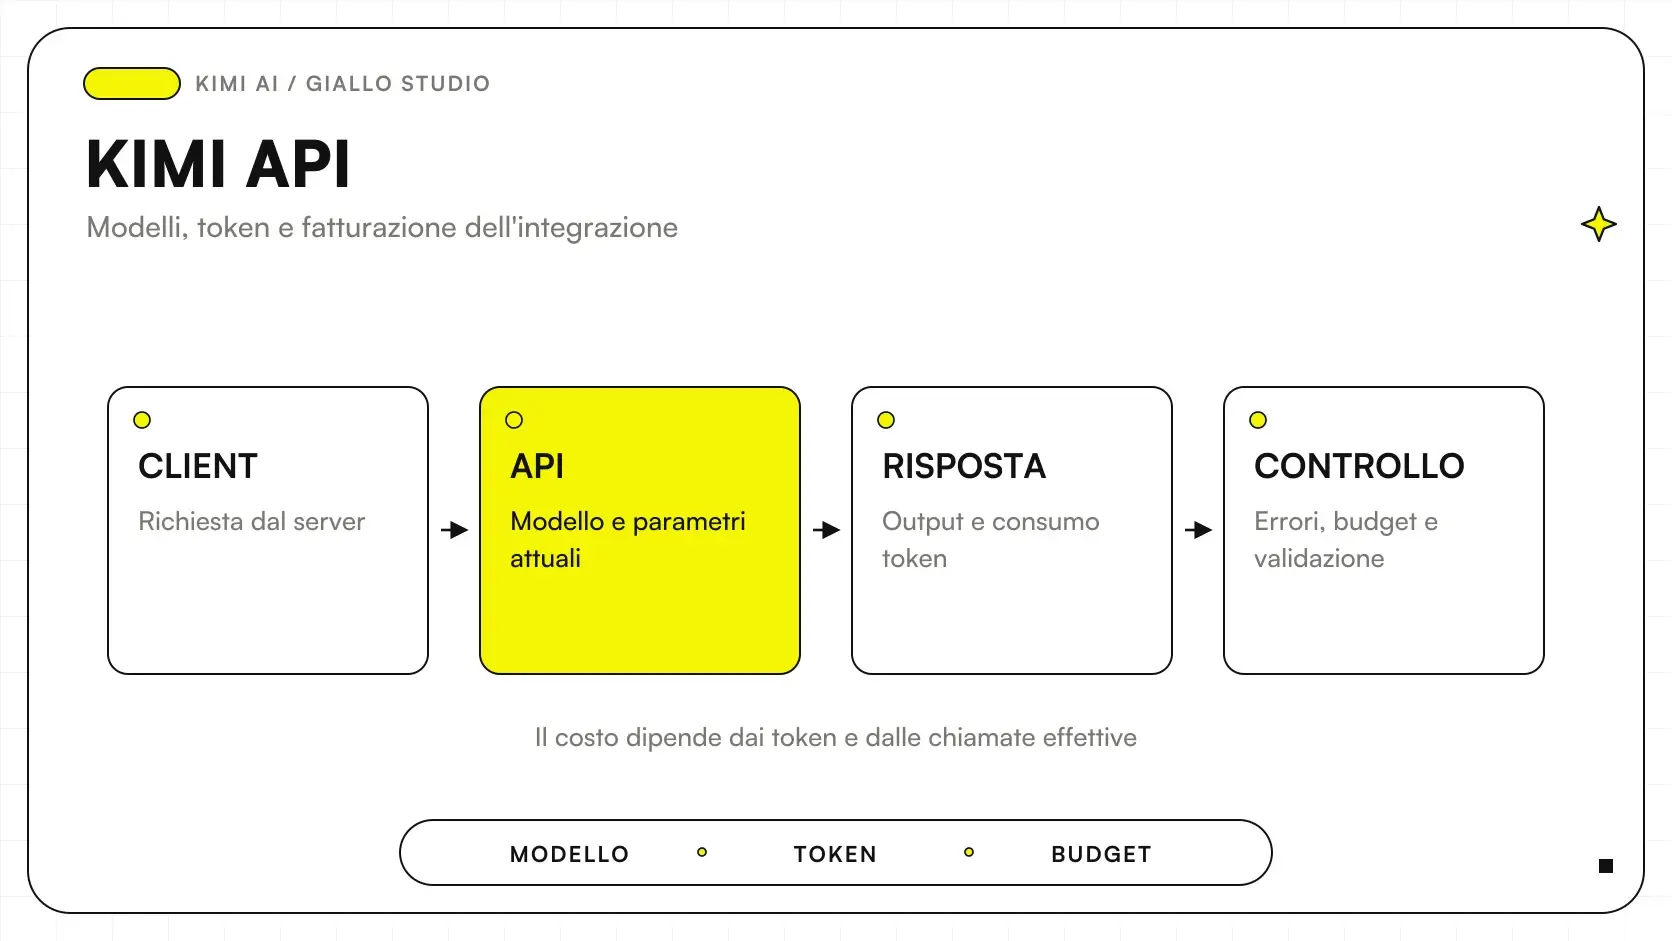
Se usi un tool compatibile esterno, il base URL coding internazionale OpenAI-compatible è https://api.kimi.ai/coding/v1. L'API a consumo ha invece base https://api.moonshot.ai/v1: abbinare una chiave al servizio sbagliato può rendere inutile correggere il prompt. La distinzione è documentata nelle interfacce Code e nell'overview API. Per quel percorso trovi una guida dedicata alle Kimi API.
Cosa preparare nel repository prima della prima modifica?
Prepara una copia di lavoro separata e verifica lo stato Git. Devi sapere quali file erano già modificati prima dell'avvio: altrimenti diventa difficile attribuire una variazione all'agente oppure al lavoro di un collega. Un branch dedicato mantiene il cambiamento leggibile e permette di abbandonare l'esperimento senza mescolare la proposta con il rilascio corrente.
Raccogli poi i comandi reali del progetto: avvio, test, controlli statici, build. Non chiedere di “lanciare tutti i test” se non sai quali esistono. Un repository con istruzioni obsolete o dipendenze mancanti può far perdere la sessione nella ricostruzione dell'ambiente, senza avvicinarsi al problema iniziale.
Escludi dal contesto segreti e archivi non necessari. Un dump del database, un file con token e la lista dei clienti non diventano innocui perché servono a riprodurre un bug. Sostituisci gli esempi con dati sintetici e lascia accessibili soltanto le risorse richieste. Le condizioni dei servizi e il trattamento del materiale vanno valutati anche quando il codice è proprietà dell'azienda: vedi Kimi AI e privacy.
Infine scrivi la regola di arresto. Se il compito è correggere l'esportazione CSV, l'agente deve fermarsi quando il formato previsto è verificato. Non deve cogliere l'occasione per aggiornare il framework, riscrivere l'autenticazione o riorganizzare l'applicazione. Queste attività richiedono un incarico distinto.
Come scrivere una richiesta che produca un diff controllabile?
Una richiesta utile collega il sintomo al risultato. “Migliora il gestionale” lascia aperte troppe interpretazioni. “L'esportazione ordini separa male i campi che contengono virgole; mantieni le colonne e correggi l'escaping” offre un criterio verificabile.
Puoi usare questo esempio di brief, adattandolo ai file reali:
Esamina l'esportatore ordini e i test pertinenti. Il CSV deve conservare l'ordine delle colonne e rappresentare correttamente virgole, virgolette e ritorni a capo nei campi. Prima individua la causa. Modifica soltanto il codice necessario. Non aggiungere dipendenze senza motivazione. Consegna il diff, i controlli eseguiti e i casi che restano da provare.
Questo testo è un esempio progettuale, non il resoconto di una prova eseguita. Il suo valore è costringere la conversazione a parlare di ingresso, uscita, vincoli e verifiche. Chiedere una spiegazione della causa evita di premiare una patch che nasconde il sintomo senza risolvere il percorso che lo produce.
Se il cambiamento attraversa più moduli, fai prima proporre un piano. La documentazione Desktop distingue esecuzione diretta e modalità Plan con conferma dell'approccio. Il controllo delle autorizzazioni rimane separato dalla qualità del piano: una proposta chiara può comunque richiedere accessi eccessivi. Esecuzione e revisione in Desktop.
Il diff cambia file che non avevi nominato: cosa controllare?
Una modifica laterale può essere necessaria, ad esempio quando cambia un contratto condiviso. Chiedi quale requisito la rende indispensabile e come verrà verificata. Se l'agente non collega quel file al problema, riduci il perimetro. Controlla anche lockfile, configurazione di build e autorizzazioni: possono cambiare il comportamento del rilascio pur senza apparire nella schermata interessata.
Due esempi italiani: e-commerce e studio tecnico
Scenario ipotetico: e-commerce di ricambi a Brescia. Il negozio riceve un catalogo dal distributore e importa codici, descrizioni e disponibilità. Alcuni prodotti vengono duplicati quando il codice contiene spazi finali. Il referente prepara un campione sintetico con codici equivalenti e differenti, poi chiede di seguire il percorso dall'importazione al controllo dei duplicati.
Il risultato atteso non è “catalogo ripulito”. È una regola esplicita di normalizzazione, applicata nel punto corretto, con test che preservino i codici realmente diversi. La prova deve includere un secondo import dello stesso campione: se crea nuovi record, il problema resta. Accesso al database live e aggiornamento massivo dei prodotti rimangono fuori dal primo incarico.
Scenario ipotetico: studio tecnico a Verona. Uno strumento interno calcola un riepilogo delle attività da registri esportati. Dopo una modifica al formato del file, l'applicazione mostra una tabella vuota. Prima di chiedere una riscrittura, lo sviluppatore fornisce un export anonimo, la schermata attesa e il messaggio di errore.
Kimi Code viene incaricato di localizzare l'incompatibilità fra parser e nuove intestazioni. La consegna deve mostrare come si comporta il parser con il formato precedente, con quello nuovo e con un file incompleto. L'agente propone la patch; il responsabile verifica che le ore e le categorie restino corrette prima di usare lo strumento per un documento destinato al cliente.
I due esempi hanno una caratteristica comune: l'agente entra in un percorso tecnico già identificato. Non decide da solo le regole commerciali del negozio o i criteri di fatturazione dello studio.
Come verificare codice, sicurezza e comportamento?
La verifica comincia dal diff, non dalla frase “ho finito”. Leggi le modifiche rispetto alla base iniziale e cerca variazioni inutili. Un agente può introdurre un controllo utile e contemporaneamente rimuovere una validazione, cambiare una dipendenza o alterare la gestione degli errori.
Esegui i controlli esistenti e osserva gli output. Un comando che termina senza test raccolti non equivale a test superati. Un build riuscito dimostra che il progetto si costruisce in quell'ambiente, non che l'esportazione produca i dati giusti. La guida ufficiale raccomanda controlli e verifica del comportamento, anche nel browser per i progetti web. Revisione del risultato.
Prova poi l'azione che aveva rivelato il problema e i casi vicini. Per un form servono anche input mancanti ed errori del server; per un import servono file malformati e ripetizioni; per una schermata servono diversi stati e dimensioni. Il revisore deve poter ripetere la prova senza ricostruire tutta la conversazione.
Sul codice sensibile fai una revisione dedicata: chi può chiamare la funzione, quali dati legge, dove scrive e cosa registra. Il fatto che il modello abbia ragionato a lungo non dimostra che una route controlli l'autorizzazione. Il metodo vale anche con Claude per codice o ChatGPT per programmare.
Quali errori fanno perdere il vantaggio di Kimi Code?
Il primo è autorizzare una sessione ampia su un progetto non compreso. Permessi più larghi possono accelerare le operazioni e contemporaneamente aumentare il costo di una svista. Nel primo esperimento scegli operazioni leggibili e dati sostituibili.
Il secondo è cambiare modello ed effort continuamente. La documentazione segnala che questi cambiamenti possono invalidare la cache del contesto. Definisci una configurazione coerente per il compito e valuta il risultato, anziché inseguire ogni opzione del selettore. Gestione del modello e della cache.
Il terzo è confrontare soltanto la prima risposta. Un agente rapido che lascia difetti da correggere può richiedere più lavoro totale. Registra quanto tempo serve per portare la proposta alla qualità richiesta, quali regressioni emergono e quante modifiche estranee sono state introdotte. Per una scelta fra ecosistemi, approfondisci il confronto Kimi AI e Claude.
Il quarto è confondere sviluppo e pubblicazione. Una patch accettabile deve ancora attraversare il processo di rilascio del progetto. Mantieni esplicita l'autorizzazione per deploy, migrazioni e operazioni su dati reali.
Quando conviene portarlo nel lavoro quotidiano?
Kimi Code merita un esperimento quando hai compiti software concreti, un repository mantenuto e criteri che uno sviluppatore può verificare. Il miglior punto di partenza è un difetto riproducibile oppure una funzione piccola con un comportamento definito. Una prova riuscita permette di allargare il perimetro con evidenze, senza trasformare subito il team.
Se il problema è un sistema interno che nessuno comprende, dedica prima un incarico alla mappa dei flussi e dei rischi. Se invece serve collegare servizi aziendali, il progetto può richiedere un'integrazione API anziché un agente coding aperto sul computer dell'operatore.
Per trasformare un difetto o una funzione interna in un intervento con criteri di accettazione chiari, Giallo progetta software e integrazioni su misura. Il punto di partenza è il comportamento da ottenere; Kimi Code diventa uno degli strumenti per realizzarlo e verificarlo.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
FAQ
Che cos'è Kimi Code?
Kimi Code è un ambiente con agenti AI per lavorare sul software. Può aiutare a leggere un progetto, modificare file e usare strumenti di sviluppo; il risultato va verificato con i controlli del repository.
Kimi Code è la stessa cosa della chat Kimi?
No. La chat è un prodotto per conversazione e attività di conoscenza, mentre Code lavora nel contesto di un progetto software. Accessi, quote e configurazione del servizio coding vanno verificati separatamente.
Kimi Code può sostituire uno sviluppatore?
Può svolgere parti del lavoro, ma non garantisce la correttezza dei requisiti o delle modifiche. Serve una persona capace di valutare architettura, sicurezza, test e rilascio.
Posso usare Kimi Code su un repository privato?
Prima devi verificare autorizzazioni, contenuti inviati al servizio e condizioni applicabili. Un repository privato può contenere proprietà intellettuale, segreti o dati personali: privato su Git non significa locale nel modello.
Come confronto Kimi Code con un altro agente coding?
Usa lo stesso compito, la stessa base di codice e gli stessi criteri di accettazione. Confronta difetti residui, modifiche fuori scope, tempo di revisione e costo complessivo, oltre alla velocità di generazione.
Un test passato rende sicura una modifica generata?
No. I test coprono soltanto i casi previsti e possono essere incompleti. Leggi il diff, prova il comportamento interessato e controlla soprattutto accessi, dati, errori e compatibilità.