
Kimi AI e privacy: cosa verificare sui dati aziendali
Kimi AI e privacy: policy app e API, training, Singapore e Zero Data Retention. Le verifiche da fare prima di usare documenti e dati aziendali.
Tempo di lettura: 10 min
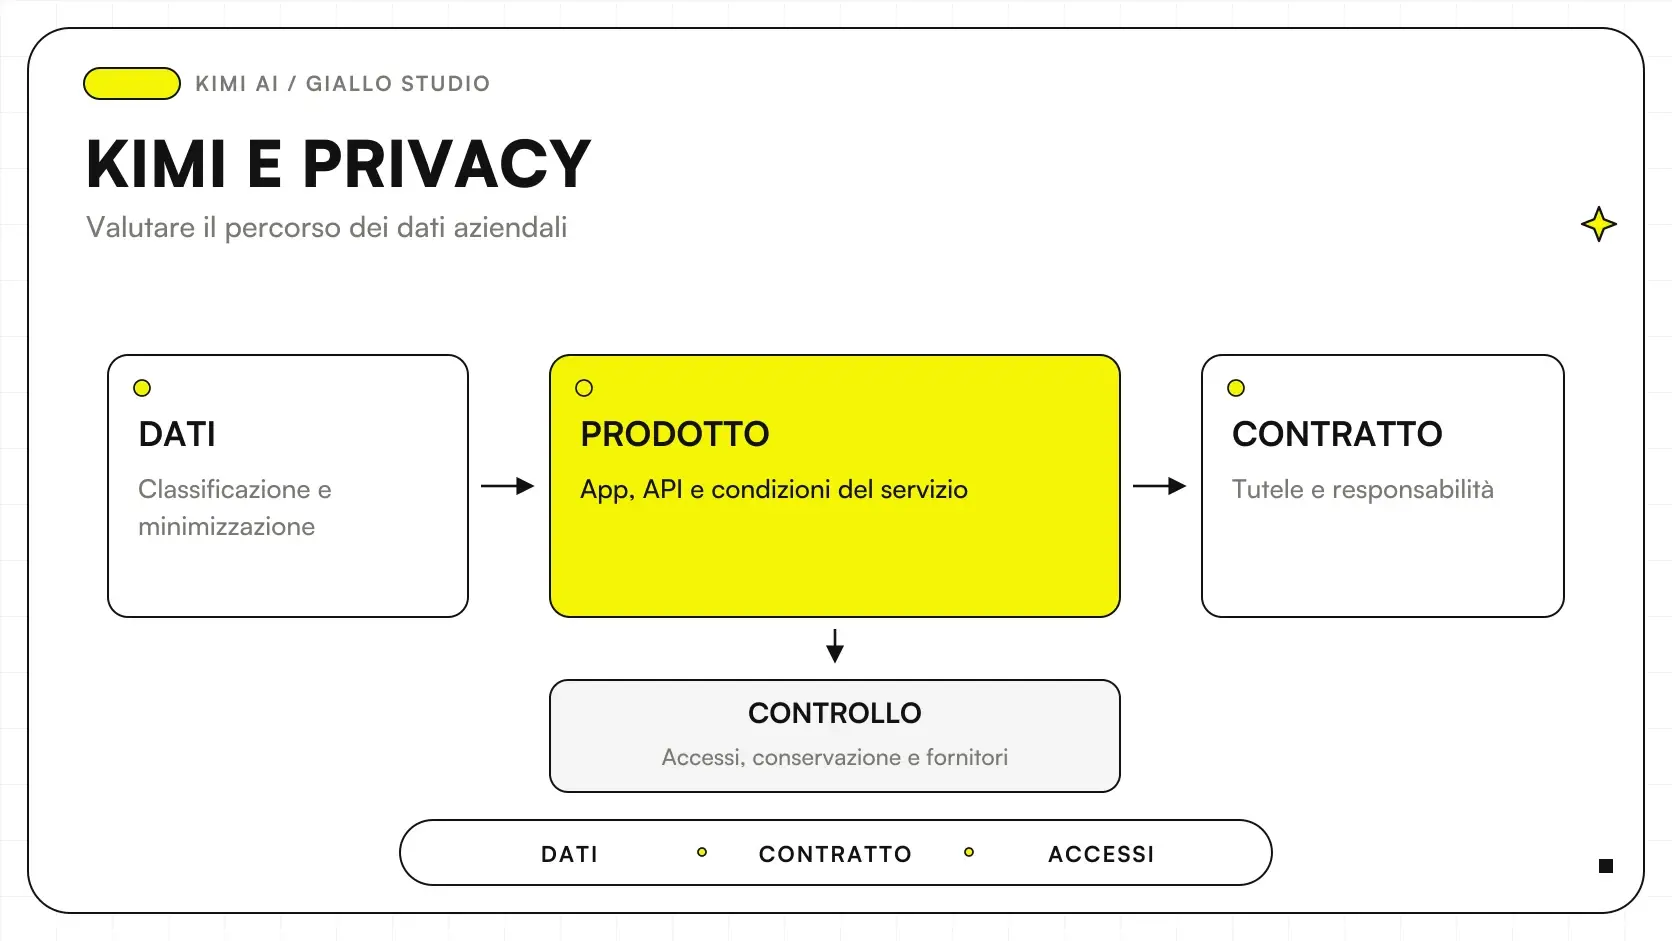
La privacy di Kimi AI va valutata per prodotto e per trattamento, distinguendo app globale, piattaforma API e servizi collegati. Le policy pubbliche consultate contemplano l'uso dei contenuti per miglioramento e training; non autorizzano a promettere “nessun addestramento per tutti” o “dati sempre nell'Unione europea”. Le condizioni enterprise richiedono una lettura specifica. Privacy app globale, privacy API e Zero Data Retention.
Per una PMI la domanda iniziale è concreta: quale materiale vuoi caricare e quale risultato ti serve? Una scheda pubblica di prodotto, un elenco di contatti e un documento del personale non hanno lo stesso significato. Anche un file senza dati personali può contenere margini, prezzi riservati o informazioni soggette a obblighi di riservatezza.
Questa guida riporta quanto verificato al 9 ottobre 2026 e indica cosa resta da ottenere prima dell'uso aziendale. Per le funzioni del prodotto puoi partire da cos'è Kimi AI. Qui l'obiettivo è prendere una decisione documentata sul percorso dei dati, senza attribuire una conformità automatica al marchio.
In sintesi
- App globale e piattaforma API indicano entità e policy differenti: scegli il testo applicabile al prodotto usato.
- Training, conservazione e trasferimenti sono domande separate e richiedono risposte specifiche.
- L'opt-out prospettico dell'app non equivale alla rimozione da addestramenti già completati.
- Zero Data Retention enterprise va richiesto e ha esclusioni: non significa assenza di qualsiasi dato operativo.
- Prima del pilota riduci i dati e mappa anche workflow, log, connettori e destinazioni dell'output.
Quale società tratta i dati nell'app e nelle API?
La privacy policy dell'app globale, aggiornata il 13 agosto 2026, indica NOVASCENT PRIVATE LIMITED come provider e controller. I termini globali identificano questa società come registrata a Singapore. Non confondere tale sede con una prova che ogni dato sia conservato esclusivamente in quel paese. Privacy app e termini globali.
La piattaforma API serve invece una policy aggiornata il 30 aprile 2025, che identifica MOONSHOT AI PTE. LTD., Singapore, e dichiara server sicuri a Singapore e trasferimenti internazionali. Il testo era ancora raggiungibile dalla documentazione corrente alla verifica: la data più vecchia va conservata, non sostituita con una data inventata. Kimi OpenPlatform Privacy Policy.
| Aspetto | App globale | Piattaforma API |
|---|---|---|
| Entità indicata | NOVASCENT PRIVATE LIMITED | MOONSHOT AI PTE. LTD. |
| Data della policy consultata | 13 agosto 2026 | 30 aprile 2025 |
| Contenuti contemplati | Prompt, file, media e output | User content e dati del servizio |
| Miglioramento e training | Previsti nella policy generale | Previsti nella policy generale |
| Localizzazione documentata | Possibili trattamenti fuori dal paese dell'utente | Server dichiarati a Singapore e trasferimenti |
| Condizione enterprise da valutare | Termini applicabili al prodotto e al piano | Eventuale ZDR richiesto e attivato |
La tabella riassume le policy app e API, senza unificare i contratti. Il fatto che un brand usi più entità non dimostra da solo una criticità: significa che l'azienda deve individuare controparte, prodotto e condizioni corretti.
La guida alle Kimi API spiega la separazione tecnica degli endpoint. Anche Kimi Code va valutato nel proprio percorso: non trasferire una promessa letta per la chat a un agente che lavora sul repository.
Quali contenuti possono essere usati per training?
La policy globale dell'app include nei contenuti prompt, file, audio, immagini, video e materiale generato, e contempla miglioramento del servizio e addestramento. Caricare un documento e chiedere solo un riassunto non riduce automaticamente il trattamento al breve testo della risposta. User Content nella policy app.
I termini globali prevedono un percorso di opt-out tramite contatto al supporto. Lo descrivono come prospettico: riguarda l'uso futuro e non impone rimozione dai cicli già completati. Prima del caricamento di materiale riservato, ottieni conferma della scelta applicata al tuo account e conserva il riferimento. Opt-out nei termini app.
La policy generale API contempla anch'essa miglioramento e training. La documentazione ZDR dichiara invece assenza di training di default sui dati enterprise. Sono perimetri diversi: la seconda affermazione non consente di estendere la promessa a ogni developer e a ogni chiave. Privacy API e condizioni ZDR.
Una risposta del modello alla domanda “usi i miei dati?” non è una verifica contrattuale. Il modello potrebbe riassumere condizioni vecchie o riferite a un altro prodotto. La fonte deve essere il testo applicabile e, per le opzioni attivate su richiesta, una conferma del servizio.
Dove finiscono i dati e quanto restano conservati?
La policy app contempla trasferimenti e storage fuori dal paese dell'utente, oltre a condivisioni con soggetti nelle categorie descritte. Non dimostra una residenza UE né una localizzazione esclusivamente cinese. Evita di usare una FAQ storica di un altro mercato per dedurre il comportamento dell'app globale. Trasferimenti nella policy app.
La conservazione non ha una durata unica per tutto il servizio. Devi distinguere contenuto della conversazione, documenti caricati, informazioni dell'account, log e copie nel processo aziendale. Una richiesta di cancellazione in un punto non dimostra che siano sparite tutte le copie già create altrove. La policy app descrive criteri di retention e diritti, senza offrire un solo conteggio universale. Conservazione e diritti.
Se usi un workflow, aggiungi al disegno le esecuzioni e i log del sistema di automazione. Il testo può passare dal form a n8n, dal modello al gestionale e da lì a un file esportato. La privacy del provider è una parte di questa catena, non una descrizione dell'intero processo. La guida a Kimi AI con n8n mostra dove introdurre controllo e validazione.
Che cosa copre davvero Zero Data Retention?
La guida della piattaforma descrive ZDR disponibile su richiesta per clienti enterprise. Il contenuto di richiesta e risposta viene eliminato dopo la risposta, salvo obblighi di legge. Non è presentato come impostazione automatica di ogni account API. Verifica attivazione, prodotto e condizioni applicabili prima di basare un processo su questa garanzia. Guida Zero Data Retention.
Le esclusioni sono decisive: ZDR non è garantibile per immagini e video inviati tramite upload diretto; log di sicurezza e billing restano fuori dal perimetro; modelli, connettori e plugin di terzi non sono coperti. Anche un'integrazione con API e billing invariati può quindi avere componenti che conservano dati. Limiti ZDR ufficiali.
Non interpretare ZDR come “nessuna traccia del servizio” oppure “GDPR risolto”. Riduce un aspetto della conservazione del contenuto, entro il perimetro documentato. Non sceglie la base giuridica del tuo trattamento e non cancella le copie che il tuo software salva per conto dell'azienda.
Quali verifiche richiede il GDPR nel caso aziendale?
Il GDPR distingue finalità, base giuridica e misure del trattamento. I principi includono minimizzazione, limitazione della conservazione e responsabilizzazione; non basta che il servizio sia accessibile dall'Italia. L'azienda deve poter spiegare perché quei dati sono necessari e come il trattamento è stato valutato. Principi del trattamento, Garante Privacy.
Quando un fornitore tratta dati per conto del titolare come responsabile, l'articolo 28 richiede un contratto o altro atto giuridico con contenuti specifici. Non dedurre automaticamente questo ruolo dal solo acquisto di un account: verifica le finalità del fornitore e l'accordo applicabile. Per trasferimenti verso paesi terzi occorre valutare le condizioni del capo V, non soltanto la sede dichiarata. Testo GDPR, articoli 28 e 44 e seguenti.
Per il tuo progetto raccogli quindi elementi su ruoli, finalità, categorie di dati, subfornitori, trasferimenti e misure. Nella documentazione pubblica letta per questa guida non abbiamo verificato un DPA specifico per il tuo caso, le clausole applicabili ai tuoi trasferimenti o una residenza UE contrattualmente garantita. Questa assenza di verifica non equivale a dichiarare illegale qualsiasi uso: indica ciò che manca per decidere.
Se tratti dati del personale, categorie particolari o informazioni legate a obblighi professionali, coinvolgi il referente privacy prima di usare dati reali. La valutazione riguarda il processo concreto; un consenso generico inserito nel form non sostituisce tutte le altre condizioni. Base giuridica e categorie particolari, Garante.
Come preparare un documento con meno dati?
Parti dal compito. Se devi confrontare clausole, estrai quelle pertinenti e sostituisci le parti con etichette controllate. Se devi valutare la struttura di un foglio, usa intestazioni e righe sintetiche. Se devi riscrivere un testo pubblico, invia la versione pubblica invece di una bozza interna con commenti.
La riduzione va fatta prima dell'invio. Chiedere al modello “ignora i dati personali” non impedisce che il testo sia già stato ricevuto. Conserva internamente le corrispondenze necessarie per reinserire nomi o riferimenti nel risultato, senza inviarle se il lavoro non le richiede.
Ho coperto il nome nel PDF: posso caricarlo?
Controlla che il testo originale non resti selezionabile sotto il riquadro. Verifica firme, indirizzi, metadati, commenti e allegati. Anche il contenuto può rendere una persona riconoscibile. Per il pilota preferisci un estratto ricostruito con dati sintetici e verifica il file finale, invece di affidarti soltanto all'aspetto della pagina.
Non chiamare automaticamente anonimo un documento da cui hai tolto il nome. La domanda pratica è se i dettagli rimanenti permettono ancora di collegare il testo a qualcuno. Nella guida ai dati aziendali e privacy AI trovi criteri per distinguere contenuti pubblici, riservati e personali.
Due scenari italiani per scegliere il perimetro
Scenario ipotetico: studio amministrativo a Torino. Il team vuole usare Kimi per riordinare una procedura interna relativa ai documenti del personale. Il primo tentativo non richiede buste paga reali: si può fornire la descrizione del processo e un modulo sintetico, senza nomi, retribuzioni o informazioni sanitarie.
Il risultato serve a valutare chiarezza delle istruzioni, campi mancanti e ordine delle verifiche. Se in seguito lo studio vuole analizzare documenti individuali, il progetto cambia: prima raccoglie condizioni del servizio, finalità e misure necessarie con il referente privacy. Il successo del test sintetico non autorizza automaticamente quel nuovo trattamento.
Scenario ipotetico: produttore di arredi a Vicenza. Il commerciale vuole confrontare descrizioni di prodotti pubblicati nel catalogo. Può iniziare con quel materiale, mantenendo fuori prezzi negoziati, contatti dei clienti e note su trattative. Il risultato viene controllato prima di essere inserito in una proposta.
Se il processo evolve in un agente che consulta il CRM, devono cambiare anche permessi e perimetro dei dati. L'agente può leggere soltanto ciò che l'utente è autorizzato a usare; l'invio di una proposta richiede una conferma distinta. La progettazione è descritta nella guida agli agenti Kimi per aziende.
I casi sono ipotetici e mostrano una progressione: materiale sintetico o pubblico per valutare l'utilità; condizioni e controlli verificati prima di ampliare il trattamento.
Quali errori evitare nella scelta del servizio?
Il primo è confondere opt-out, retention e localizzazione. Escludere il training non dimostra che i dati restino nell'UE; ridurre la conservazione non risolve da solo la valutazione dei trasferimenti.
Il secondo è considerare proprietario dell'output sinonimo di riservatezza. I termini globali riconoscono diritti su input e output nei limiti della legge, ma questo è diverso dalle finalità di trattamento e non garantisce originalità del risultato. Diritti sull'output nei termini.
Il terzo è permettere account personali senza sapere quale prodotto, piano e impostazione usino i collaboratori. Il quarto è verificare soltanto il modello e ignorare plugin, log ed esportazioni. Una procedura aziendale deve rendere visibile il percorso completo. Per un quadro più ampio vedi AI e privacy aziendale.
Come arrivare a una decisione utilizzabile dal team?
Prepara una scheda per il caso d'uso: scopo, dati necessari, prodotto scelto, condizioni conservate, accessi, copie create e responsabilità. Segna esplicitamente i documenti ancora mancanti. Chi lavora deve sapere quale materiale può inviare e a chi rivolgersi quando incontra un contenuto fuori perimetro.
Una volta raccolte le evidenze, approva un uso preciso e riesamina la scheda quando cambiano prodotto, integrazione o categorie di dati. Se vuoi trasformare queste verifiche in una scelta operativa per il tuo team, Giallo aiuta a definire come introdurre l'AI nei processi aziendali. La decisione parte dai dati e dal lavoro da svolgere.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 Kimi AI: cos'è, cosa fa e quando usarlo
 Kimi API: modelli, prezzi e integrazione Moonshot
 Kimi AI con n8n: come progettare un workflow
 Agenti Kimi AI per aziende: ruoli, strumenti e controlli
 Kimi Code: agente per programmare e lavorare sul codice
 AI e privacy aziendale: cosa succede ai tuoi dati nei tool AI
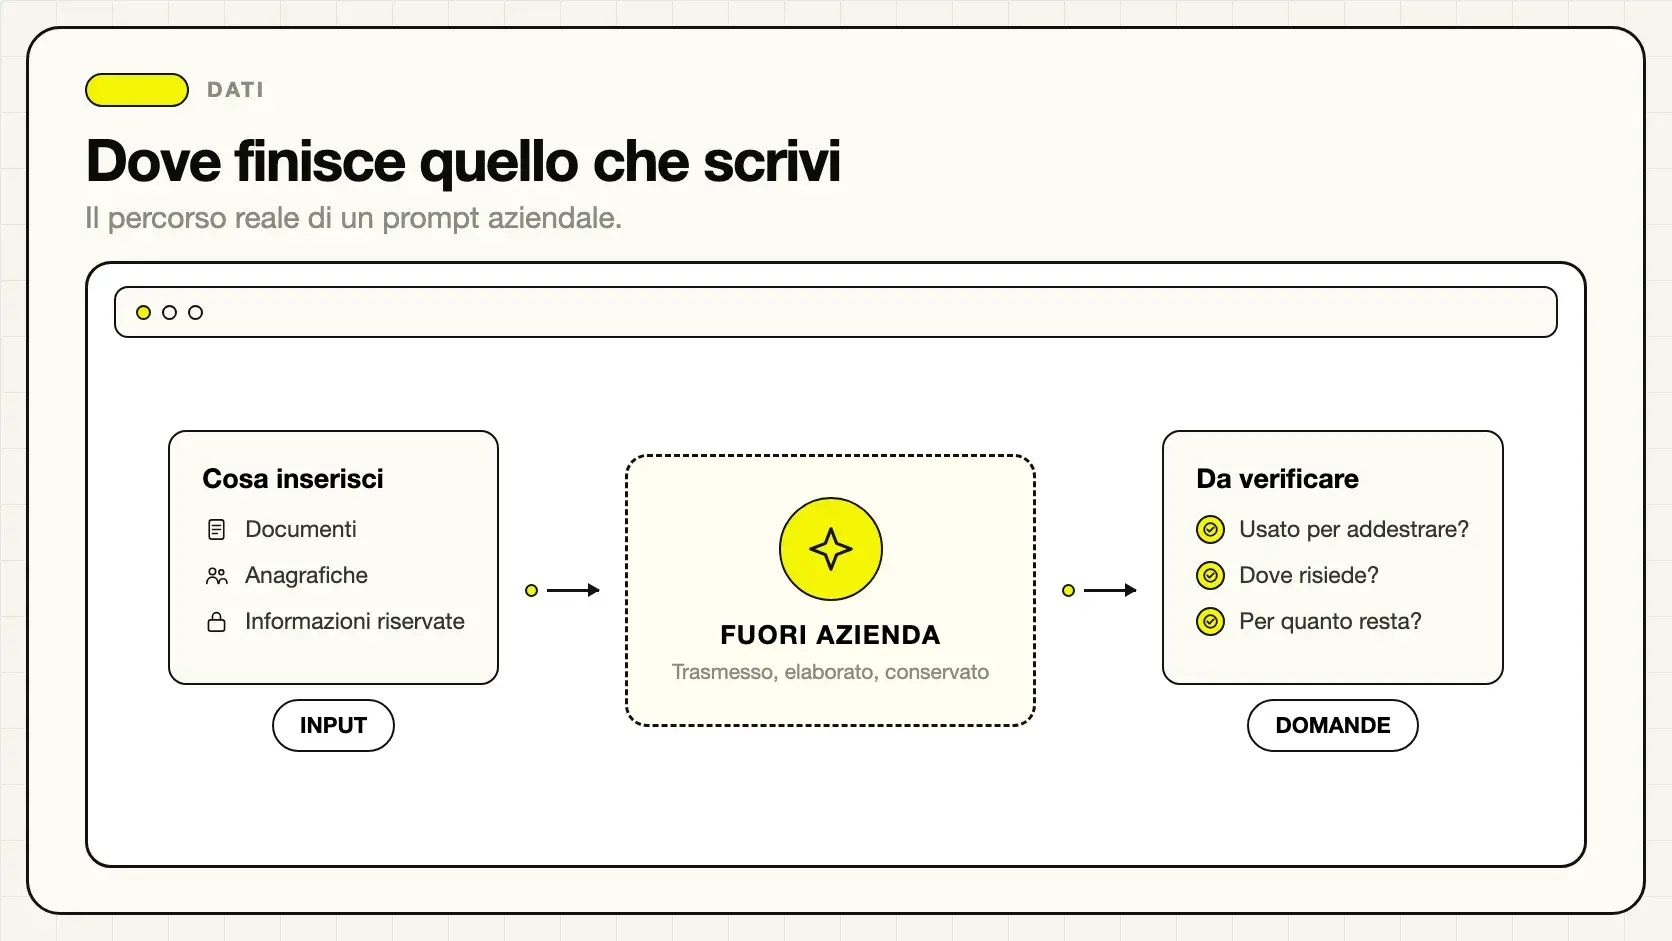 Dati aziendali e AI: cosa succede a quello che scrivi
FAQ
Kimi AI è conforme al GDPR per la mia azienda?
Non si può stabilire dal nome del prodotto o dalla sola privacy policy. Devi valutare il trattamento concreto, il prodotto usato, gli accordi applicabili, i trasferimenti e le misure adottate dall'azienda.
Kimi usa i contenuti per addestrare i modelli?
Le policy generali lette contemplano miglioramento e training. Condizioni enterprise e scelte di opt-out hanno un perimetro specifico: non va assunto che ogni account sia escluso automaticamente.
App Kimi e API hanno la stessa privacy policy?
La documentazione consultata identifica entità e testi differenti per app globale e piattaforma API. Devi conservare le condizioni del prodotto effettivamente usato, senza applicare indistintamente una pagina a tutti i servizi.
L'opt-out elimina i dati già usati per training?
I termini dell'app globale descrivono un opt-out prospettico. Non va interpretato come obbligo di rimuovere i contenuti dai cicli di addestramento già completati.
Zero Data Retention è attivo per ogni API key?
No. La guida lo descrive come disponibile su richiesta per clienti enterprise, con esclusioni. Prima di affidarti a questa condizione devi verificarne l'attivazione e il perimetro contrattuale.
Basta togliere il nome del cliente da un documento?
Non necessariamente: indirizzi, firme, codici e dettagli del testo possono ancora identificare una persona. Prepara un estratto necessario al compito e verifica anche allegati, commenti e contenuti nascosti.