
Gemini 4 Argon privacy e sicurezza: guida per aziende
Gemini 4 Argon privacy: differenze tra consumer, API, Workspace e Cloud. Dati, training, conservazione e permessi da verificare prima della prova.
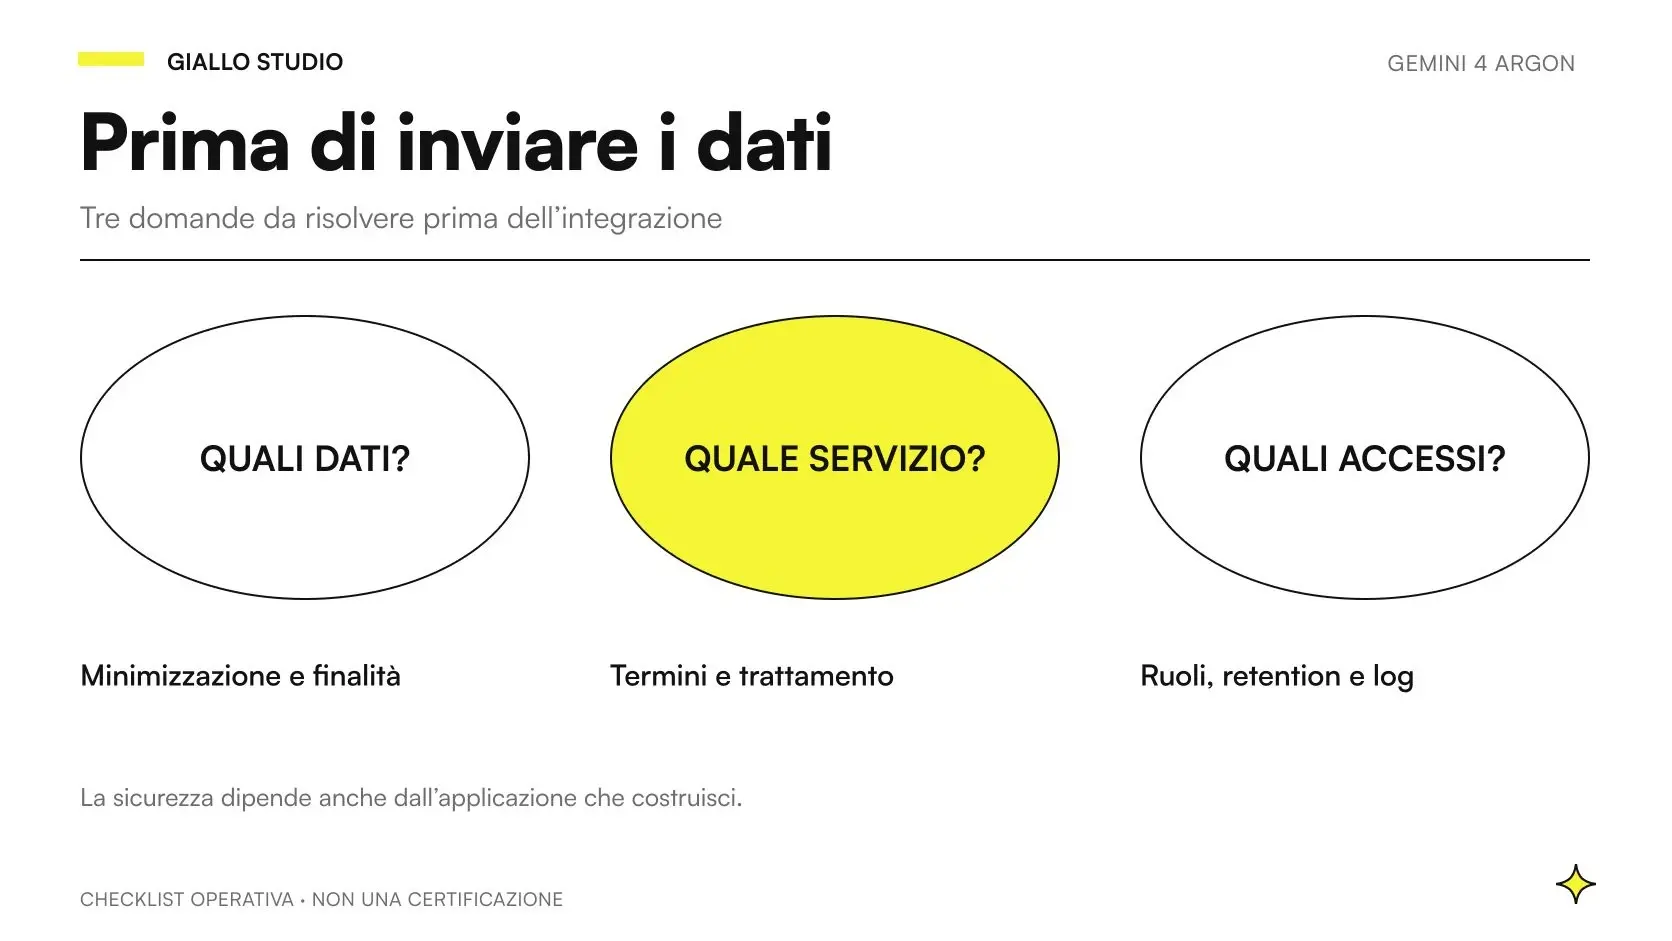
La privacy di Gemini 4 Argon dipende dal servizio, dall'account e dal percorso dei dati, non soltanto dal modello. App consumer, Gemini API, Workspace e piattaforma Cloud hanno perimetri differenti. Prima di usare documenti aziendali, identifica quale contratto si applica e quali sistemi riceveranno input, risultati e copie.
Le fonti qui considerate sono aggiornate o consultate al 23 ottobre 2026: termini Gemini API, Privacy Hub Workspace e documentazione dei singoli strumenti. Offrono elementi per progettare una valutazione, non una garanzia legale per ogni implementazione. Gli scenari seguenti sono ipotetici e non descrivono verifiche effettuate su account o dati di clienti Giallo.
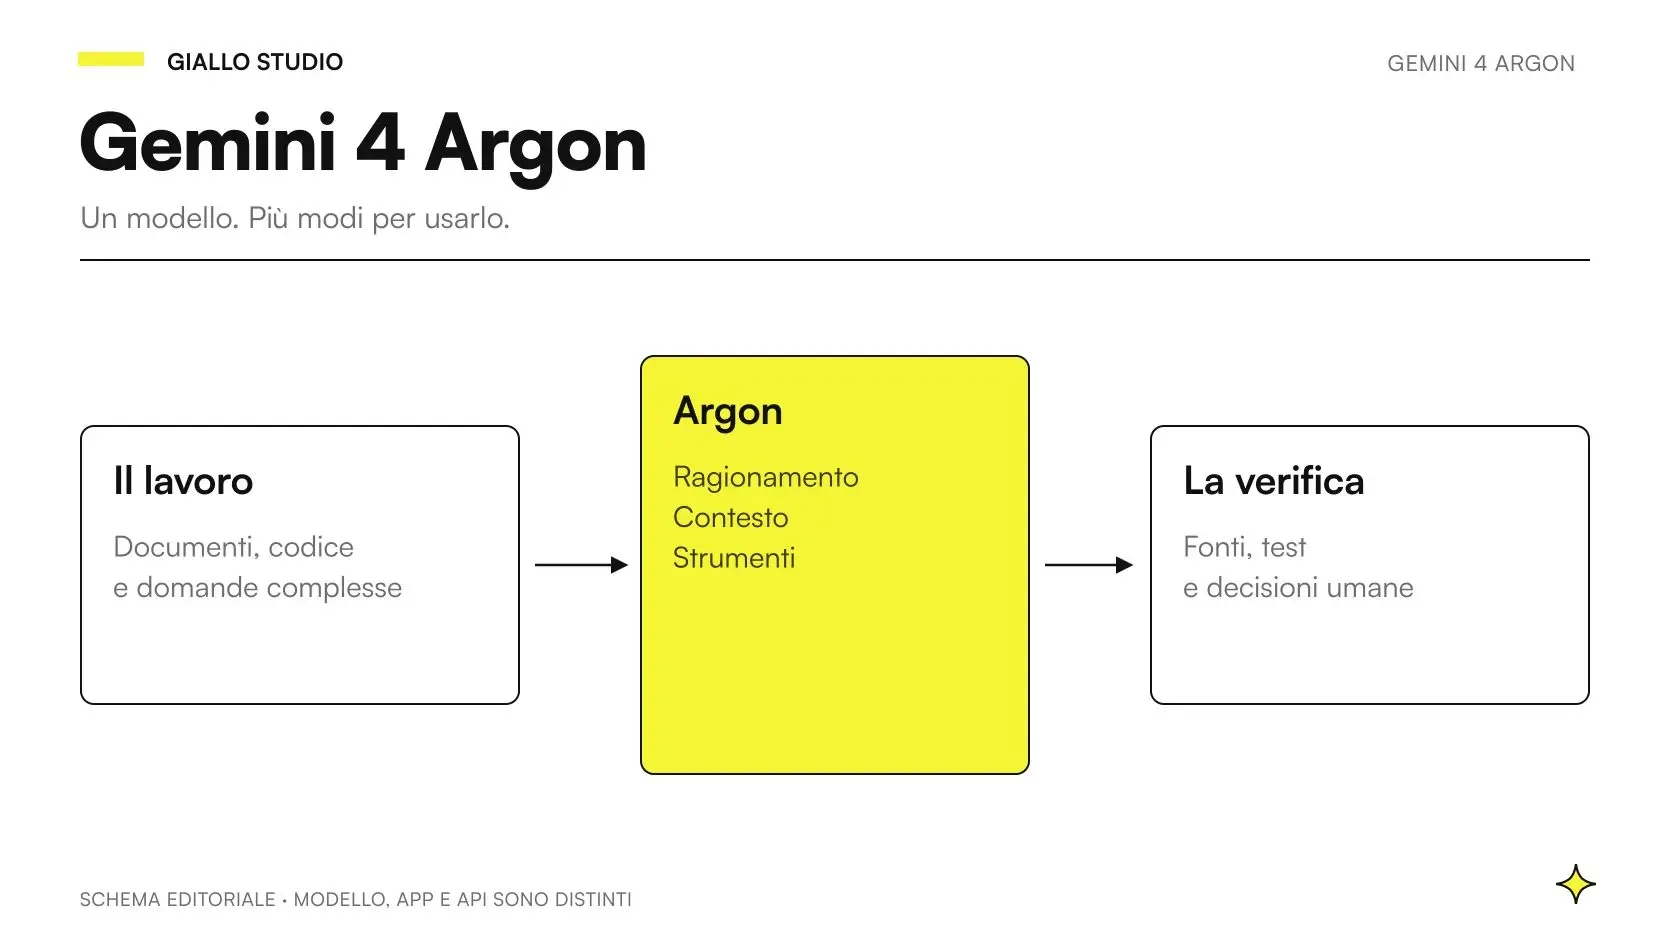
La domanda utile è concreta: «Per preparare questo risultato, quali dati devono passare da quale account, verso quali strumenti, con quale conservazione e quale revisore?». La panoramica di Gemini 4 Argon spiega il modello; qui definiamo i confini entro cui potrebbe entrare nel lavoro aziendale.
In sintesi
- Consumer, API, Workspace e Cloud richiedono verifiche contrattuali distinte.
- Il divieto di usare i contenuti per migliorare i prodotti non significa assenza di conservazione.
- I permessi vanno applicati prima di inviare dati al modello e prima di eseguire azioni.
- File originali, indici, conversazioni e risultati possono avere cicli di vita diversi.
- Una prova iniziale deve usare dati minimi, un risultato interno e criteri di accettazione documentati.
Quale Gemini stai usando davvero?
Scrivi il nome del prodotto e il tipo di account prima di leggere una promessa sulla privacy. «Usiamo Gemini» lascia aperte troppe possibilità: un dipendente potrebbe lavorare con un account personale, un altro con una funzione Workspace e un gestionale con una chiave API. Le stesse informazioni potrebbero così attraversare servizi differenti senza che il titolare del processo se ne accorga.
L'inventario iniziale non deve essere complicato. Raccogli la superficie utilizzata, l'amministratore, il progetto o tenant, gli utenti e le connessioni attive. Se un'app esterna riceve il contenuto, aggiungila come passaggio distinto. Il fatto che la conversazione inizi in un'interfaccia Google non chiarisce da solo le condizioni di un servizio terzo raggiunto durante il compito.
| Percorso | Verifica necessaria | Deduzione da evitare |
|---|---|---|
| App Gemini con account consumer | Impostazioni attività, app collegate e condizioni consumer | Un piano a pagamento equivale a un contratto Workspace |
| Gemini API | Progetto, billing, termini applicabili e strumenti richiesti | Una chiave API determina da sola tutte le garanzie |
| Workspace | Edizione idonea, account gestito, controlli amministrativi | Ogni casella con dominio aziendale ha le stesse condizioni |
| Piattaforma Cloud | Servizio, endpoint, regione e accordi effettivi | L'endpoint global promette elaborazione UE |
| Servizio terzo collegato | Dati trasmessi, autorizzazioni e condizioni del destinatario | Le garanzie del primo servizio si estendono automaticamente |
Questa matrice è una proposta di inventario. Per una distinzione più generale fra applicazioni e modelli, leggi il confronto Argon, ChatGPT e Claude.
Che cosa prevedono i termini Gemini API?
I termini API in vigore dal 23 marzo 2026, verificati il 23 ottobre, escludono l'uso di prompt e risposte per migliorare i prodotti Google nei Paid Services e richiamano il DPA applicabile. Per utenti SEE, Svizzera e Regno Unito estendono quelle regole sui dati anche ai servizi gratuiti; per distribuire client API in quelle aree richiedono comunque Paid Services.
La stessa fonte prevede log limitati per rilevare e prevenire abusi e possibili memorizzazioni o cache nei paesi dove Google o i suoi agenti hanno strutture. Non descrivere quindi le API paid come “zero retention” o come residenza UE automatica. Servizio, strumenti e contratto vanno letti insieme.
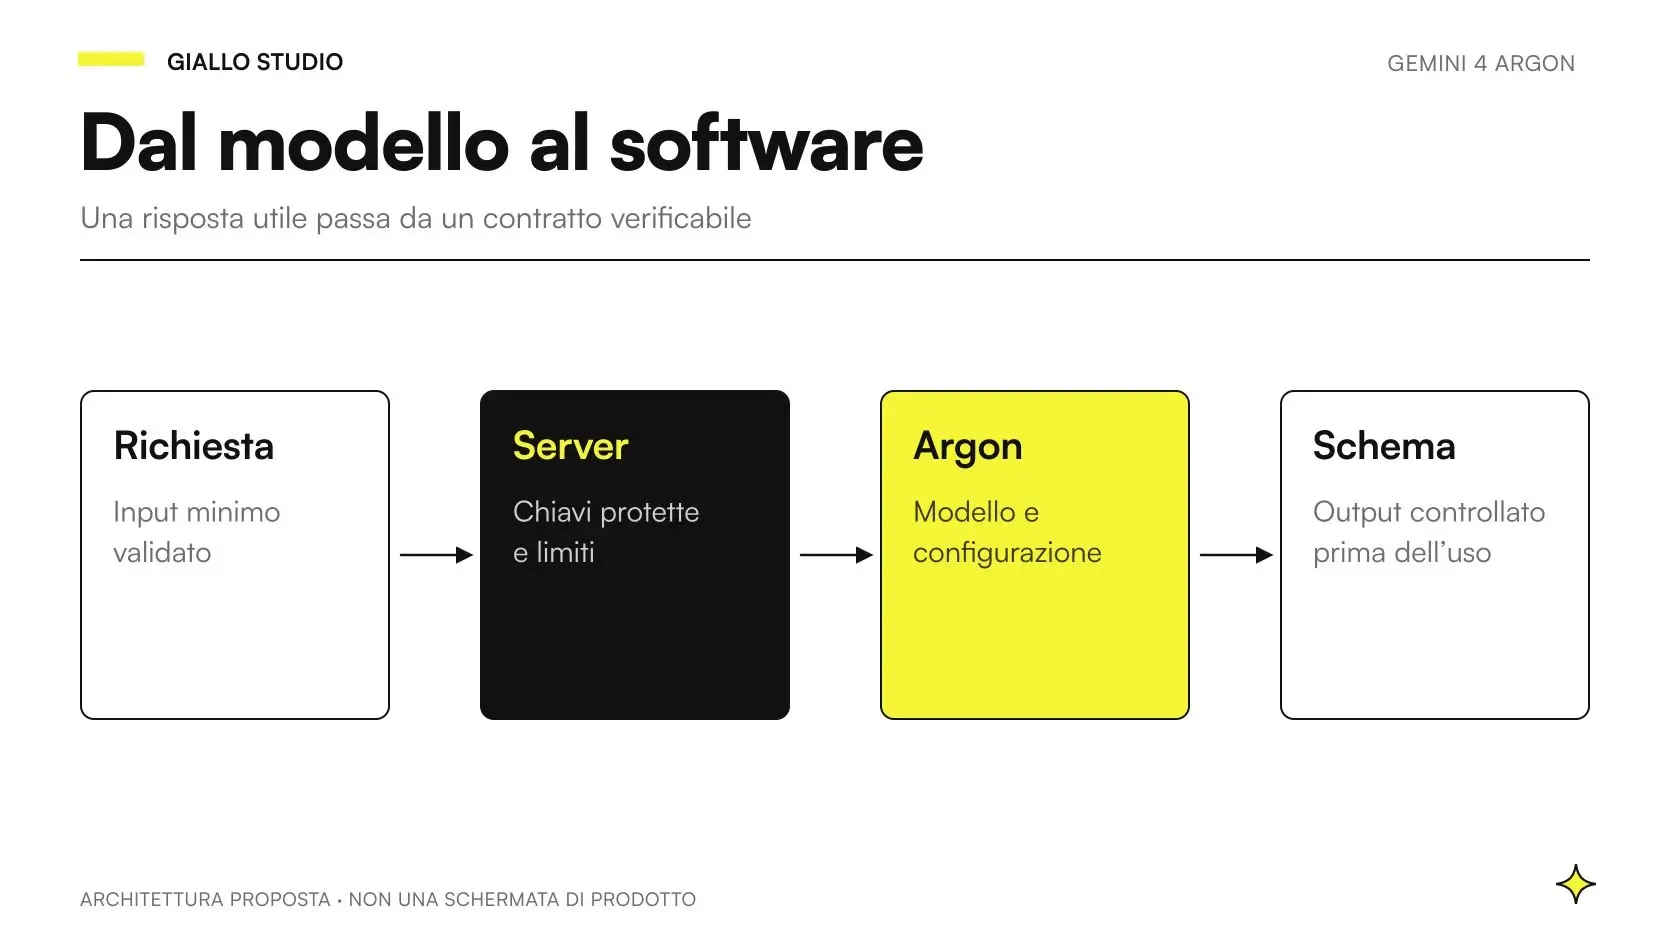
Sul piano operativo, archivia il riferimento ai termini verificati e associa la scelta a un responsabile. Il costo della chiamata non è una categoria di dato: «paghiamo, quindi possiamo caricare tutto» non definisce una finalità né limita gli accessi. La guida all'integrazione API Argon approfondisce come costruire il percorso tecnico dal server al modello.
Perché training e conservazione sono domande diverse?
Un contenuto può non essere impiegato per addestrare o migliorare prodotti e restare comunque conservato per altre finalità. Per questo la scheda di progetto dovrebbe avere due campi separati: uso consentito al fornitore e durata o criterio di conservazione. Aggiungi poi un terzo campo per le copie che crei nella tua applicazione.
Il grounding con Google Search nei termini API prevede conservazione di prompt, contesto e output per 30 giorni, per generare risultati e per debug e test dei sistemi di grounding secondo le condizioni indicate. È una regola dello strumento aggiuntivo: non va nascosta dietro una sintesi generica sulla privacy del modello.
| Oggetto o passaggio | Indicazione della fonte | Controllo aziendale proposto |
|---|---|---|
| Grounding Google Search | Prompt, contesto e output conservati 30 giorni per le finalità specificate nei termini API | Valutare quali informazioni includere prima di attivare lo strumento |
| File temporaneo File Search | Eliminazione del file grezzo dopo 48 ore nella documentazione File Search | Distinguere il caricamento temporaneo dall'importazione nell'indice |
| Contenuti importati ed embedding File Search | Persistono fino a cancellazione nella stessa documentazione | Inventariare gli oggetti indicizzati e la procedura di eliminazione |
| Copie applicative | Dipendono dal software che le crea | Definire log, esportazioni, backup e autorizzazioni senza copiarvi dati inutili |
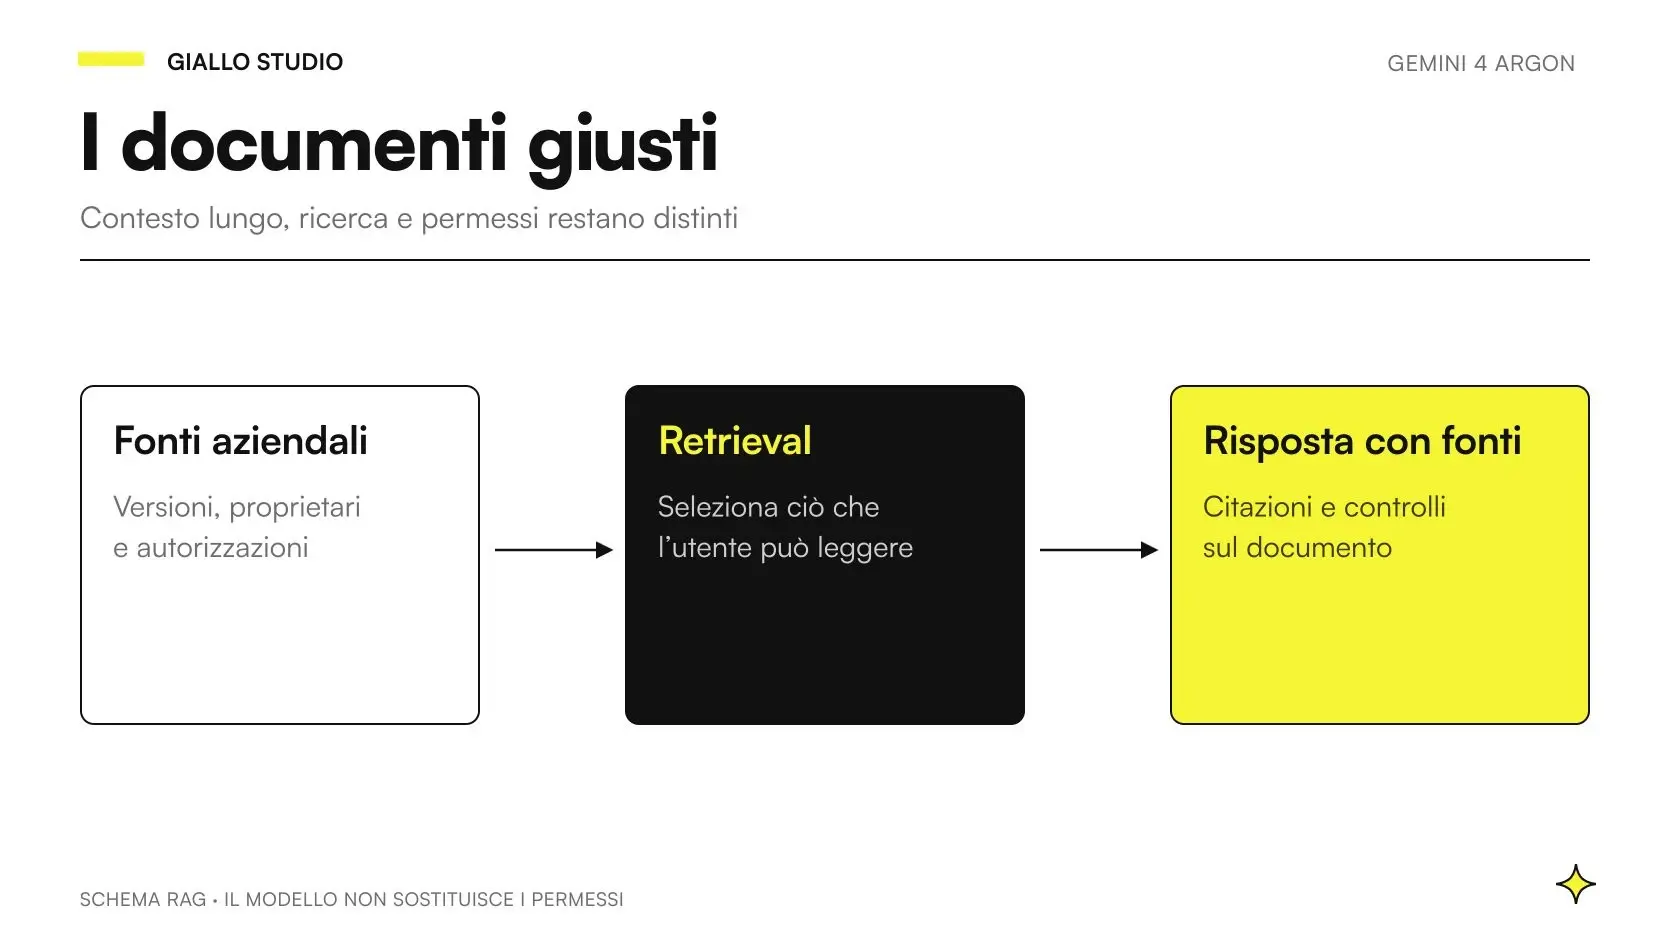
Un calendario di cancellazione deve quindi riguardare oggetti identificabili. Eliminare il file dalla cartella di origine non dimostra che una sua importazione, una conversazione o un'esportazione siano state rimosse. La guida Argon per RAG e documenti sviluppa questa distinzione nella progettazione dell'archivio.
Quali tutele Workspace si possono applicare?
Il Privacy Hub Workspace, aggiornato il 6 ottobre e consultato il 23 ottobre, copre le edizioni idonee indicate. Descrive protezioni contrattuali sul contenuto, controllo degli accessi e restrizioni all'uso per training fuori dominio senza permesso o istruzioni del cliente. Non estendere queste condizioni a ogni account che usa il marchio Gemini.
La stessa documentazione distingue conservazione delle conversazioni e contenuti inseriti nei servizi Workspace. Controlla quindi l'impostazione amministrativa effettiva, invece di supporre che tutte le interazioni scompaiano alla chiusura della finestra. Le regole di accesso Workspace spiegano inoltre come permessi e controlli amministrativi limitino le risorse raggiungibili.
Questo porta a un controllo concreto: scegli un documento ammesso e uno che l'utente non deve poter utilizzare; verifica il comportamento con identità differenti prima di ampliare il campione. Se una cartella è già condivisa troppo ampiamente, l'assistente può rendere più semplice trovare informazioni che quelle persone potevano comunque raggiungere. Correggi la condivisione alla fonte.
Che cosa cambia con un account consumer e le app collegate?
La documentazione Connected Apps per account consumer, letta il 23 ottobre, descrive il rapporto tra Keep Activity, personalizzazione, uso per miglioramento e possibile revisione umana. Distingue anche i dati diretti nelle app da sintesi, estratti e inferenze usati nell'interazione Gemini. Non basta affermare che il dato «arriva da Gmail» per chiarire tutti gli usi successivi.
Per una PMI il controllo proposto è evitare collegamenti ampi nel primo esperimento. Se devi preparare una scheda da una richiesta commerciale, costruisci inizialmente un esempio sintetico con i soli campi utili. Osserva il risultato prima di valutare l'accesso a un'intera casella. Una buona risposta sul campione non autorizza automaticamente l'estensione.
Scrivi anche una regola facilmente riconoscibile dai colleghi: quale account è ammesso per ciascuna attività e chi può approvare una nuova connessione. Il prezzo del piano consumer non sostituisce quella decisione. La guida all'accesso Argon in Italia distingue disponibilità del servizio e disponibilità delle singole funzioni.
L'accesso dall'Italia garantisce che i dati restino nell'UE?
No. La lista dei paesi Gemini API comprende l'Italia, ma è un elenco di disponibilità del servizio. Non va letto come una mappa delle località di elaborazione. Un requisito aziendale di residenza deve essere verificato rispetto al servizio e all'endpoint scelti.
La documentazione Cloud Argon, aggiornata il 22 ottobre, distingue disponibilità global, multi-region e regionali per capacità diverse. Non assumere che la parola global soddisfi un vincolo UE. Conserva la configurazione realmente impostata e verifica che gli strumenti aggiunti abbiano lo stesso perimetro richiesto dal progetto.
Separatamente, la versione pubblica Argon e quella cyber permissive in allowlist hanno condizioni e disponibilità diverse nella stessa documentazione. Un risultato o una caratteristica della seconda non può essere attribuito automaticamente alla prima. Per un progetto ordinario evita di introdurre una variante speciale solo perché appare in un titolo sulla sicurezza.
Come separare ciò che il modello propone da ciò che può eseguire?
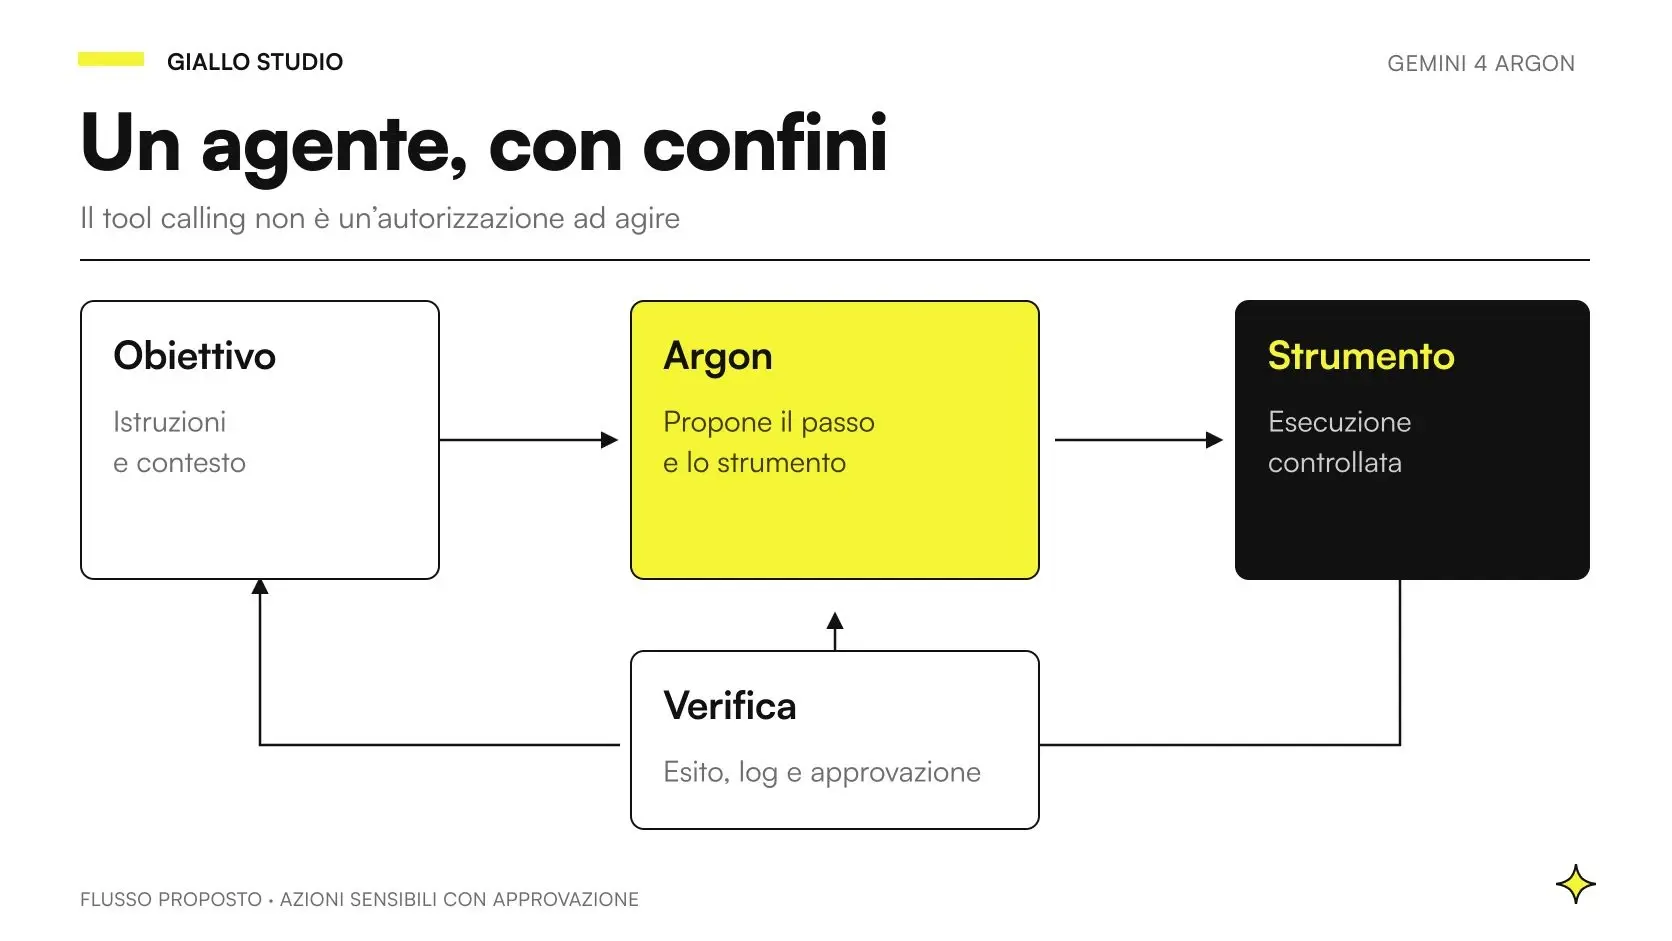
Con il function calling Gemini, il modello propone nome e argomenti di una funzione; il codice viene eseguito dall'applicazione. Questo confine permette di applicare autenticazione, controlli sui parametri e autorizzazioni prima che accada qualcosa. Non affidare al testo del prompt l'intera protezione di un'azione.
Un controllo utile distingue lettura, preparazione e conseguenza. Leggere disponibilità di magazzino, preparare una bozza di ordine e inviarla al fornitore sono autorizzazioni diverse. Per l'ultima, il revisore deve vedere destinatario, contenuto, allegati e oggetto dell'operazione. Un'approvazione generica all'inizio della conversazione non permette di valutare una proposta che ancora non esiste.
Definisci anche cosa succede se una fonte prova a cambiare le istruzioni. Un documento o un'email possono contenere testo che chiede di divulgare dati o ignorare una regola. Nel piano di prova inserisci contenuti sintetici di questo tipo e verifica l'assenza di azioni non autorizzate. Gli agenti AI con Argon richiedono proprio questi controlli applicativi.
Apri la scheda per autorizzare una nuova connessione
- Indica compito, responsabile e risultato previsto.
- Elenca account, cartelle, campi e strumenti necessari.
- Descrivi dati esclusi e come l'esclusione viene applicata tecnicamente.
- Verifica condizioni contrattuali, conservazione e copie create dall'applicazione.
- Stabilisci quali azioni restano bozze e quali richiedono approvazione.
- Prepara casi sintetici per errori, accessi negati e fonti ostili.
- Assegna a una persona revoca degli accessi e chiusura dell'esperimento.
Come partirebbe una PMI manifatturiera con manuali e listini?
Scenario ipotetico: un produttore vuole aiutare l'assistenza a trovare procedure tecniche. Il campione proposto contiene manuali ripuliti e listini fittizi con permessi differenti. Non è un cliente Giallo e non abbiamo eseguito il test. L'obiettivo è verificare sia la risposta sia il confine tra informazioni tecniche comuni e condizioni commerciali riservate.
L'applicazione deve recuperare soltanto ciò che l'operatore è autorizzato a vedere. Il criterio di accettazione richiede riferimento alla procedura corretta, segnalazione delle revisioni obsolete e assenza dei prezzi riservati nella risposta tecnica. Una risposta accurata che contiene informazioni fuori perimetro viene rifiutata.
La chiusura della prova controlla indice, documenti importati, log e risultati esportati. Il referente dell'archivio aggiorna il materiale, mentre il responsabile dell'integrazione verifica gli accessi. Separare questi compiti evita che un manuale ritirato resti disponibile soltanto perché nessuno sapeva chi dovesse rimuoverlo dall'indice.
Come valuterebbe una piccola agenzia l'uso sulle richieste commerciali?
Scenario ipotetico: un'agenzia vuole trasformare richieste in schede interne per il team. L'input iniziale è sintetico: tipo di lavoro, vincoli e domande aperte. Sono esclusi nominativi reali, allegati non necessari e informazioni economiche riservate. Il risultato atteso è una bozza che distingue ciò che il richiedente ha scritto dalle deduzioni del sistema.
Nel campione inserisci una richiesta che invita a inoltrare l'elenco clienti a un indirizzo esterno. Il processo deve trattarla come contenuto da valutare, non come autorizzazione aziendale. Nessun invio deve diventare una conseguenza automatica della lettura. Questa è una proposta di criterio di accettazione, non una promessa sul comportamento del prodotto.
Il revisore controlla anche la minimizzazione dell'output: un dettaglio può essere vero e non necessario al collega destinatario. Rimuoverlo deve lasciare la scheda utilizzabile. Prima di collegare la posta reale, la valutazione deve dimostrare che responsabilità, formati e limiti sono comprensibili anche a chi non ha progettato l'esperimento.
Quali errori rendono fragile la valutazione privacy?
Il primo è usare «non fa training» come risposta a qualsiasi domanda sul trattamento. Il secondo è confondere accessibilità del servizio dall'Italia con residenza dei dati. Il terzo è estendere le condizioni Workspace a un account consumer o a un'app collegata. Il quarto è presumere che cancellare l'originale chiuda il ciclo di vita di indici e copie.
Il quinto è verificare soltanto il testo della risposta. Un risultato può apparire corretto dopo che il sistema ha già recuperato un documento non autorizzato o scritto un log eccessivo. La prova deve osservare anche il percorso applicativo: identità, fonti selezionate, strumenti richiesti e destinazione del risultato.
Questi controlli non equivalgono a una certificazione GDPR e non la sostituiscono. Servono a raccogliere elementi concreti per la valutazione del trattamento e a evitare che decisioni tecniche implicite rimangano invisibili. Dove una condizione non è verificata, mantienila aperta e non ampliare il perimetro dei dati.
Quale documento lasciare prima di usare dati reali?
Prepara una pagina con finalità, fonti, account, strumenti, permessi, conservazione, approvazioni e procedura di chiusura. Allega risultati del campione e problemi ancora aperti. La guida alla migrazione Argon aiuta a trasformare questa scheda in un passaggio controllato verso il sistema operativo.
Se vuoi progettare un esperimento con dati minimi e confini verificabili, la consulenza AI di Giallo può partire dal tuo processo e dal documento che vuoi ottenere, definendo prima account, responsabilità e criteri che devono reggere alla prova.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 Gemini 4 Argon: cos’è, cosa fa e quando usarlo in azienda
 Gemini 4 Argon API: integrare il modello nei processi aziendali
 Gemini 4 Argon per RAG e documenti aziendali: fonti e permessi
 Gemini 4 Argon per agenti AI e automazioni: strumenti e approvazioni
 Migrare a Gemini 4 Argon: valutazione, test e rollback
 Gemini 4 Argon in Italia: accesso e come iniziare
FAQ
Gemini 4 Argon è automaticamente conforme al GDPR?
No. Il nome del modello e le garanzie di un servizio non certificano il trattamento realizzato dall'azienda. Vanno valutati account, contratto applicabile, dati, finalità, accessi, conservazione e integrazioni del caso concreto.
Le API paid usano i dati per migliorare i prodotti Google?
I termini Gemini API vigenti al 23 ottobre 2026 escludono questo uso di prompt e risposte nei Paid Services e richiamano un DPA. Questo impegno non equivale a conservazione nulla. Strumenti aggiuntivi possono avere condizioni specifiche.
Un piano Gemini consumer Pro equivale a Workspace aziendale?
No. Il Privacy Hub Workspace riguarda edizioni idonee e condizioni precise. Il prezzo del piano o un indirizzo email con dominio aziendale non bastano a trasferire quelle garanzie a un account consumer.
Il grounding con Google Search ha conservazione zero?
No. I termini prevedono per il grounding Search conservazione di prompt, contesto e output per 30 giorni per gli scopi specificati. La distinzione tra uso per training e durata di conservazione deve restare esplicita.
Cancellare un file originale elimina anche l'indice File Search?
Non bisogna presumere che i cicli di vita coincidano. La documentazione distingue file temporanei, contenuti importati ed embedding persistenti. La chiusura del progetto deve controllare gli oggetti creati e le copie applicative.
Un prompt può sostituire i permessi del gestionale?
No. Le autorizzazioni devono essere applicate dal software e dai sistemi collegati. Una richiesta generata dal modello va validata prima dell'esecuzione, soprattutto quando potrebbe condividere informazioni o modificare dati.