
Knowledge base AI e permessi: chi può leggere quale risposta
Knowledge base AI permessi: definisci accessi per utente e documento, verifica revoche e copie nell’indice e prova risposte e citazioni negate.
Tempo di lettura: 13 min
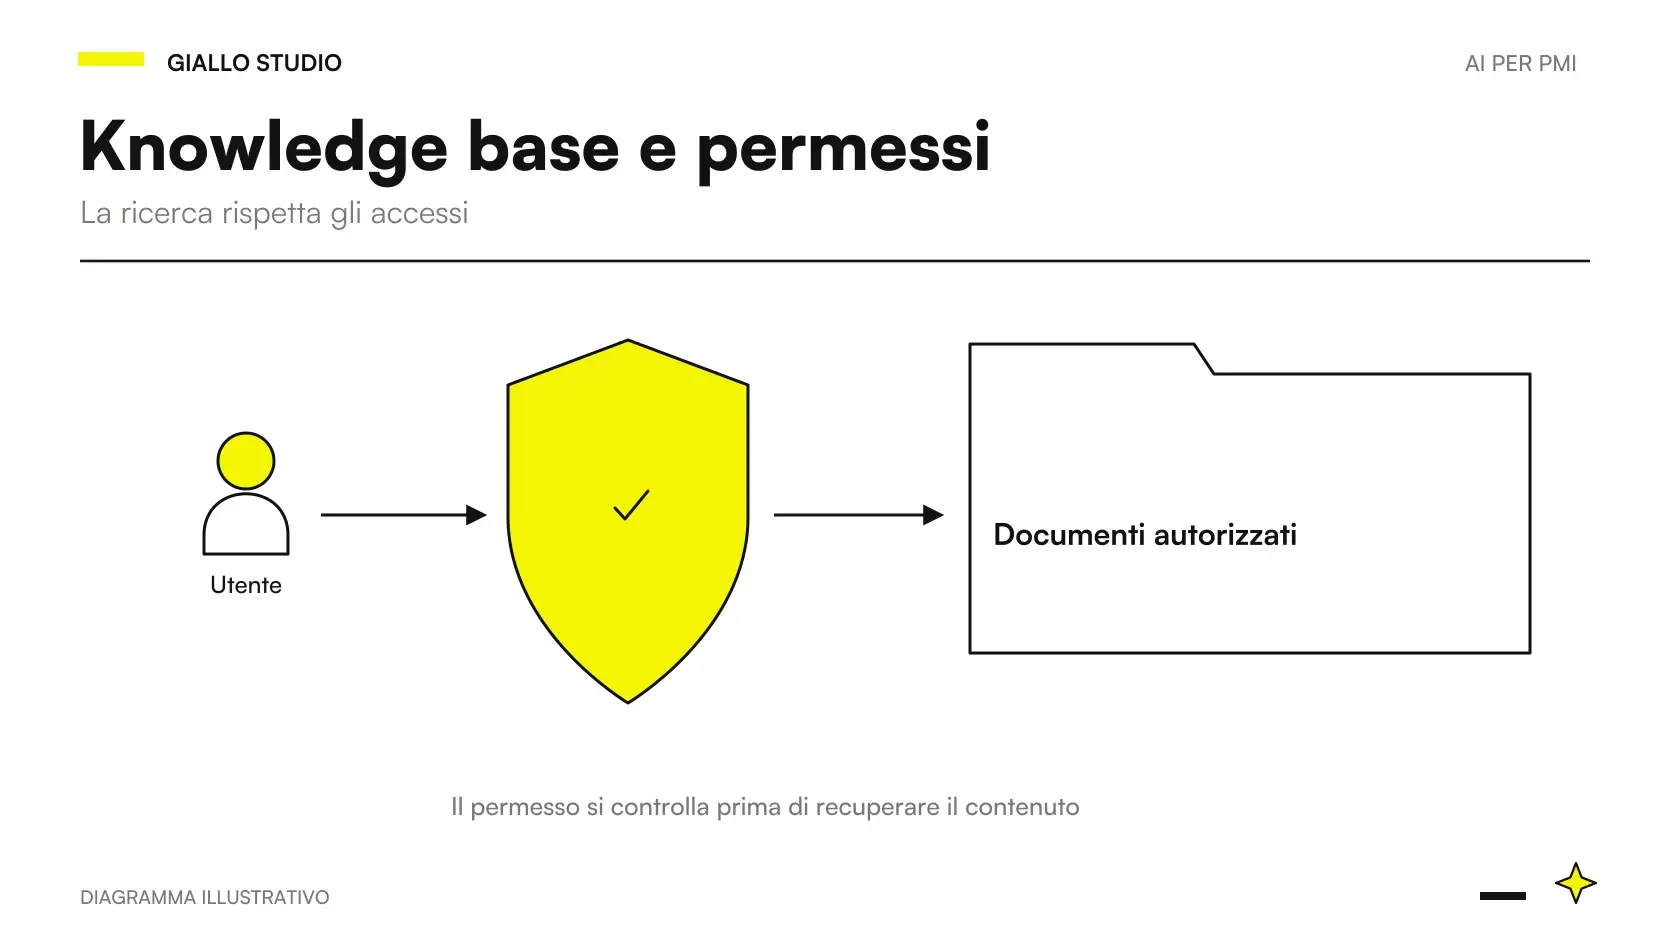
Una knowledge base AI con permessi deve rispondere usando soltanto le fonti che quella persona è autorizzata a leggere. La ricerca pertinente è una parte del progetto; l’autorizzazione decide quali contenuti possono entrare nel recupero, nella risposta e nelle citazioni. Scrivere nel prompt “non mostrare documenti riservati” non applica questi controlli.
Per una PMI la domanda pratica è chi vede che cosa, anche dopo un cambio di ruolo o una revoca. Questa guida affronta accessi, copie nell’indice e test di diniego, con fonti ufficiali verificate il 9 ottobre 2026. La guida AI per aziende offre il quadro di adozione; la knowledge base aziendale con AI descrive l’uso generale della ricerca nei documenti.
In sintesi
- L’identità dell’utente deve arrivare al controllo delle fonti.
- Un documento condiviso troppo ampiamente resta un problema anche con l’AI.
- I metadati per la ricerca non sostituiscono i permessi.
- Revoche e aggiornamenti devono essere verificati lungo tutte le copie.
- Risposte, citazioni e anteprime richiedono test con utenti non autorizzati.
Da quale identità parte la domanda?
Prima di collegare i documenti, definisci come l’assistente riconosce la persona. Il nome scritto nella chat non deve assegnare un ruolo. Serve un’identità verificata dal sistema e un legame con gruppi o autorizzazioni aziendali. Il modello non deve decidere che qualcuno è amministratore perché lo dichiara nel messaggio.
Evita che il collegamento usi sempre i privilegi del proprietario del progetto per rispondere a chiunque. Un account tecnico può avere bisogno di leggere le fonti durante l’indicizzazione, ma questo non significa che ogni utente possa riceverne il contenuto. Il progetto deve distinguere capacità del connettore e diritti del richiedente.
La documentazione sulla privacy di Microsoft 365 Copilot descrive l’accesso ai contenuti autorizzati per l’utente. È una proprietà di quel prodotto e del suo contesto. Un’applicazione costruita su un indice separato deve dimostrare il proprio comportamento, senza trasferire automaticamente questa garanzia.
Chi può vedere quali documenti?
Prepara una matrice comprensibile anche al responsabile operativo. Non deve contenere ogni dettaglio tecnico, ma deve mostrare le regole reali: procedure comuni, fascicoli per cliente, documenti economici, bozze e materiale escluso. Per i casi sensibili serve indicare chi può concedere accesso e a quale condizione.
| Classe di contenuto | Accesso previsto | Prova necessaria nel pilot |
|---|---|---|
| Procedura comune approvata | Gruppi aziendali autorizzati | Versione corretta e fonte apribile |
| Fascicolo cliente | Persone assegnate al rapporto | Nessun recupero per altri clienti |
| Documento economico riservato | Ruolo o gruppo definito | Titolo e contenuto non visibili fuori ruolo |
| Bozza non pubblicata | Autori e revisori previsti | Non usata come regola vigente |
| Allegato con accesso distinto | Autorizzazione propria | Il documento principale non sblocca tutto |
| Materiale escluso dall’assistente | Nessun recupero nel progetto | Nessuna copia residua interrogabile |
| Documento revocato | Accesso rimosso | Nuova domanda, citazione e cache controllate |
Una matrice basata soltanto sui reparti può essere insufficiente. Una persona può lavorare su più clienti, mentre due colleghi dello stesso reparto possono avere incarichi diversi. Definisci la regola che conta nel processo. Se oggi non esiste, il progetto deve far emergere la scelta prima dell’indicizzazione.
L’indice conserva una copia con quali regole?
Una knowledge base può dividere i documenti in parti e conservarne rappresentazioni per la ricerca. Il progetto deve mantenere identità della fonte, versione e informazioni utili all’autorizzazione. Un frammento senza provenienza può diventare impossibile da aggiornare o rimuovere quando il file originale cambia.
La documentazione Azure AI Search sul controllo a livello documento distingue meccanismi e fonti supportate, con funzioni che possono essere in anteprima. Il riferimento mostra che i permessi sono una componente esplicita del recupero. Disponibilità e configurazione vanno verificate per lo specifico connettore usato.
Non lasciare al modello la scelta di includere un contenuto vietato perché utile alla risposta. Il controllo deve essere applicato dal sistema. Se il recupero restituisce già materiale non consentito e il prompt chiede di ignorarlo, la barriera è collocata troppo tardi: quel testo è entrato nel percorso di elaborazione.
La guida alla RAG spiega il recupero prima della generazione. Per i permessi occorre aggiungere una domanda: quali fonti può recuperare questo utente adesso? È una verifica distinta dalla somiglianza semantica e deve funzionare anche quando la domanda cita esattamente il titolo di un documento riservato.
Metadati di ricerca e autorizzazione sono cose diverse
Cliente, reparto, stato e data aiutano a scegliere documenti pertinenti. Se l’utente chiede una procedura della sede corretta, il filtro può migliorare il risultato. Ma un valore generato dal modello non è una prova di accesso. La regola deve partire dall’identità verificata e dalle autorizzazioni, non dalla formulazione della domanda.
Il tema è vicino ai metadati SharePoint nel recupero Foundry IQ. Un filtro per versione o reparto può essere utile, ma il progetto deve verificare separatamente i permessi. Confondere le due funzioni porta a una demo convincente con documenti scelti bene e accessi ancora troppo ampi.
La documentazione Microsoft sul pattern di security trimming descrive filtri legati a identità o gruppi e ne evidenzia i limiti di gestione. È una possibile architettura, non un invito a inserire un nome utente dentro qualsiasi filtro. Il controllo deve impedire che il richiedente possa cambiare il proprio perimetro.
Il problema dei documenti già condivisi troppo ampiamente
L’assistente può rendere più facile trovare un file che oggi pochi conoscono, pur rispettando i permessi esistenti. Se la cartella è aperta a tutta l’azienda per errore, l’AI non può sapere che il responsabile voleva una condivisione più stretta. Il progetto deve verificare il materiale prima di amplificarne la reperibilità.
Inizia da una raccolta limitata e controllata. Per ogni fonte chiedi proprietario, utenti previsti e versione valida. Un’etichetta “riservato” nel titolo non modifica da sola i diritti. Allo stesso modo, una cartella chiamata “pubblica” può contenere un allegato che richiede trattamento diverso.
Evita di correggere l’intero archivio per avviare un pilot piccolo, ma non includere fonti senza un responsabile. Puoi escludere una cartella e segnalarla come fuori perimetro. È una scelta reversibile che permette di provare il percorso su documenti governati, mentre l’impresa chiarisce i casi più complessi.
Come gestire una revoca o un cambio di ruolo?
Definisci l’evento che aggiorna il diritto di accesso e il comportamento mentre l’aggiornamento non è confermato. Il responsabile deve conoscere l’intervallo previsto dal sistema e il modo per bloccare il contenuto, se necessario. Non dichiarare una revoca immediata se il percorso dipende da sincronizzazioni non ancora verificate.
Controlla le nuove domande, ma anche link già mostrati, cache e viste salvate. Una risposta precedentemente ottenuta può essere stata esportata: il progetto deve distinguere ciò che può impedire da ciò che è già stato consegnato a un utente autorizzato. Non promettere di ritirare qualsiasi copia con una sola modifica del gruppo.
Nel test revoca un accesso, cambia un’appartenenza e rimuovi un documento dalla raccolta. Poi prova la stessa domanda e una domanda diversa che cerca lo stesso contenuto. Un controllo basato soltanto sul testo identico potrebbe nascondere un problema nelle altre vie di recupero. Registra il momento in cui ogni percorso smette di restituire la fonte.
Risposta, citazioni e memoria della conversazione
La risposta può rivelare una fonte anche senza citarne il testo. Un titolo, un nome cliente, un importo o un’anteprima possono essere informazioni sensibili. I test devono quindi osservare tutti gli elementi mostrati dall’interfaccia, non solo il paragrafo principale. Anche un link deve rispettare il percorso autorizzato.
Non riutilizzare una risposta generata per un utente come materiale libero per altri. Se il sistema conserva memoria o cache condivise, deve applicare regole coerenti con il contenuto. Il rischio non riguarda soltanto l’indice originale: può entrare nel progetto attraverso una scorciatoia pensata per velocizzare le risposte.
Se non ci sono fonti autorizzate, il sistema deve dichiarare il limite della domanda aziendale. Può indicare il percorso previsto per chiedere accesso, senza confermare l’esistenza di un fascicolo che l’utente non deve conoscere. La formulazione va verificata sul contesto: anche il messaggio di diniego può dire troppo.
Scenario ipotetico: uno studio tecnico a Bergamo
In questo scenario ipotetico uno studio vuole consultare procedure comuni e fascicoli dei clienti. I collaboratori devono accedere soltanto alle pratiche assegnate. Il pilot usa una raccolta limitata con incarichi verificati e un proprietario per ogni fonte. La ricerca comune resta distinta dal materiale di progetto.
Un utente autorizzato trova una procedura e il riferimento al fascicolo corretto. Un altro utente chiede lo stesso documento citandone il titolo. Il sistema non deve recuperare la fonte riservata o mostrare un’anteprima. La prova include poi la rimozione dell’incarico, per verificare la nuova risposta dopo il cambio.
Il responsabile misura dinieghi corretti, recuperi autorizzati e tempi di aggiornamento osservati. Verifica anche una cartella condivisa male, che deve essere corretta o esclusa dal campione. Il risultato non viene descritto come conformità automatica: è una prova di comportamenti precisi su un perimetro definito.
Scenario ipotetico: un produttore alimentare a Parma
Una seconda situazione ipotetica riguarda procedure di stabilimento e documenti economici. Gli addetti devono trovare istruzioni operative aggiornate; alcune condizioni commerciali rimangono accessibili a un gruppo ristretto. Un assistente unico può essere comodo, ma deve mantenere questa distinzione prima del recupero.
Il pilot inserisce una procedura approvata e una bozza successiva con accesso diverso. La risposta operativa deve usare la versione prevista per l’utente. Il revisore autorizzato può confrontare le copie tramite il flusso di confronto versioni documenti, senza rendere la bozza disponibile a tutti.
Le prove comprendono una citazione, un download e una nuova domanda dopo una revoca. L’impresa valuta quante fonti devono essere curate e quanto costa mantenerne diritti e versioni. Un modello capace di scrivere bene non riduce questo lavoro organizzativo e non deve essere usato per sostituirlo.
Quale traccia serve per capire un accesso sbagliato?
Il progetto deve poter ricostruire utente, fonti recuperate, regola applicata e risultato mostrato, con accessi ai log adeguati. Non serve copiare indiscriminatamente tutti i documenti nella diagnostica. Una traccia con identificativi e versioni può aiutare a indagare mantenendo limitato il contenuto conservato, secondo il disegno del sistema.
Se un test rivela una fonte non consentita, controlla dove è entrata: connettore, indice, filtro, cache o memoria della conversazione. Correggere il prompt senza conoscere quel punto può nascondere il caso di prova e lasciare aperta la stessa via con una domanda diversa. Dopo la correzione ripeti il test e i percorsi vicini coinvolti.
Assegna un responsabile ai cambi di configurazione. Una nuova raccolta, un gruppo aggiornato o un’esportazione aggiunta possono cambiare il perimetro. Le prove di diniego dovrebbero accompagnare questi cambiamenti, con esempi ripetibili e identità di test. Il sistema deve continuare a dimostrare i diritti anche dopo la prima consegna.
Pilot, budget e scelta del modello
Prepara domande attese e domande vietate per almeno due ruoli distinti nel perimetro scelto. Esegui le prove con identità reali di test, evitando l’account amministratore per tutto. Conta risposte corrette con fonti consentite, dinieghi corretti e ogni informazione rivelata fuori perimetro. Per un diniego mancato, indaga il percorso prima di ampliare l’archivio.
I modelli attuali sono candidati da confrontare sulla qualità delle risposte autorizzate. Puoi valutare Claude Sonnet 5.5 sul campione, ma la selezione del modello non risolve l’autorizzazione. Il progetto deve separare test di qualità del testo e test dei diritti, per capire dove si trova il problema.
Il budget comprende revisione delle condivisioni, collegamento dell’identità, gestione dell’indice, monitoraggio delle revoche e manutenzione dei test. Aggiungi costo di recupero, generazione e supporto agli utenti. Una proposta che conta soltanto le chiamate al modello non descrive il lavoro necessario per una knowledge base usata da persone con accessi diversi.
Prove di diniego che non devono mancare
- Utente esterno al gruppo che chiede il titolo esatto di un file.
- Utente con accesso al documento principale ma non all’allegato.
- Accesso appena revocato, con domanda nuova e citazione già presente.
- Risposta salvata o cache che potrebbe contenere fonti di un altro ruolo.
- Documento rimosso dalla raccolta e frammenti ancora presenti nell’indice.
Da quale raccolta conviene cominciare?
Scegli fonti curate, utenti identificabili e un responsabile che possa decidere sui diritti. Collega anche la raccolta documenti clienti quando serve preparare le fonti: la presenza di un file non ne autorizza automaticamente l’uso da parte di tutti. La guida AI e GDPR aiuta a collocare il trattamento nel progetto più ampio.
Con il servizio agenti AI puoi progettare una knowledge base che renda verificabili accessi, fonti e revoche. Porta la matrice dei ruoli e una piccola raccolta già governata. Il pilot deve dimostrare chi può ottenere quale risposta prima di diventare una ricerca aperta a tutto l’archivio.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 AI per knowledge base aziendale: smetti di cercare informazioni
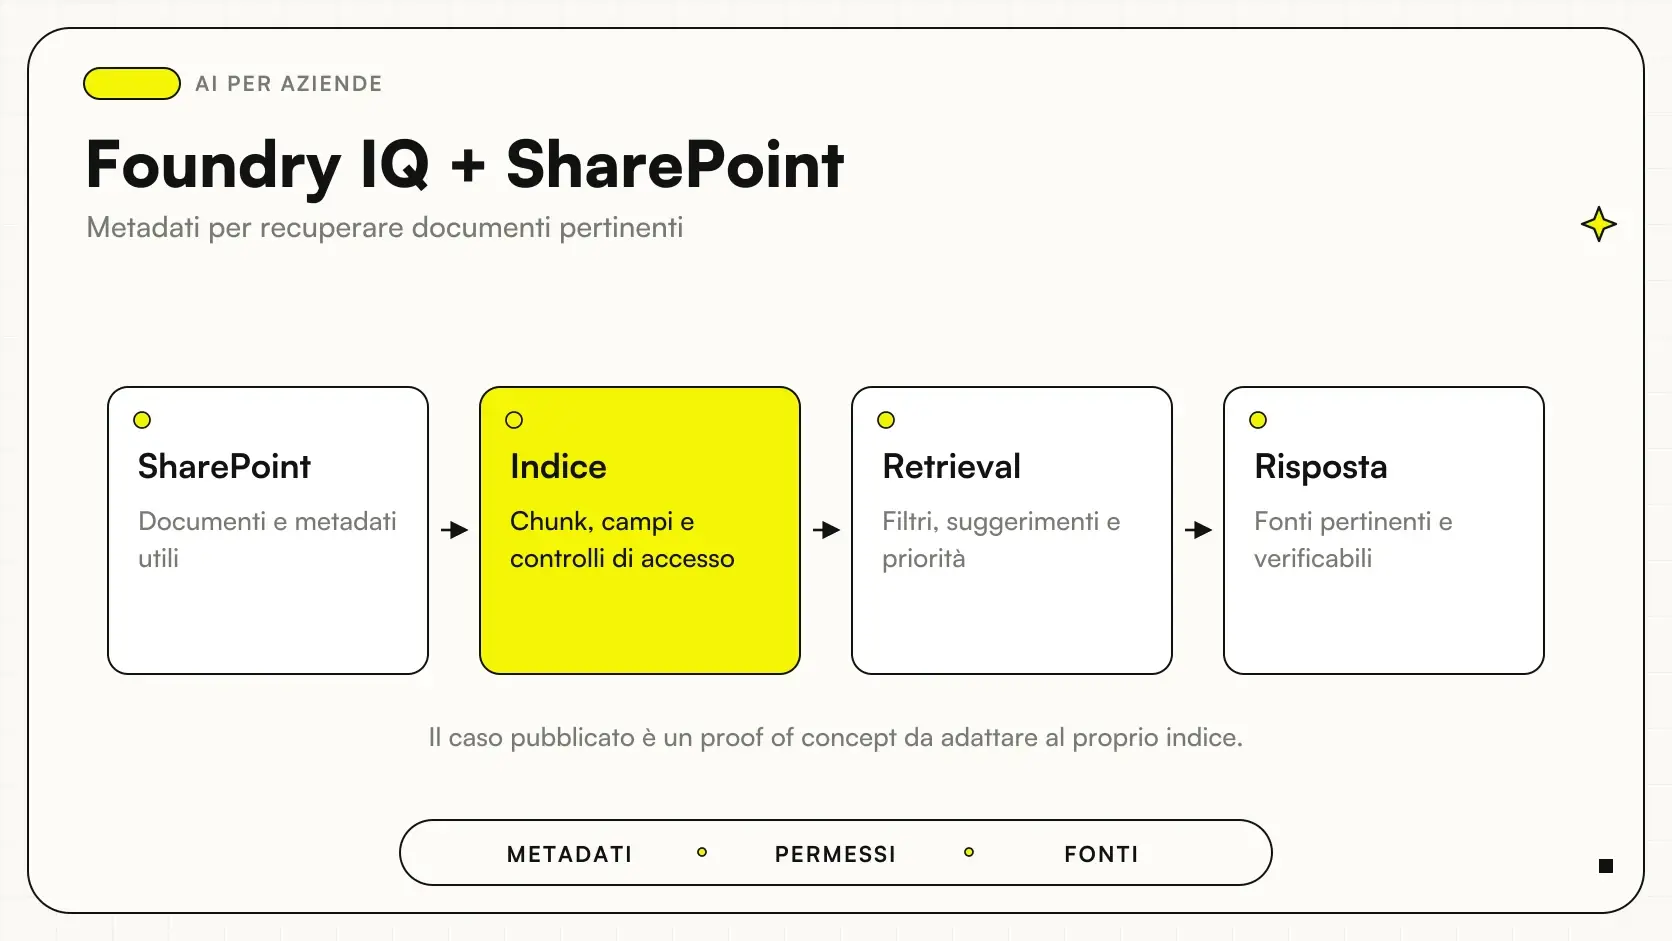 Foundry IQ e SharePoint: perché i metadati cambiano le risposte della knowledge base
 RAG: cos'è e perché migliora le risposte AI
 Raccolta documenti clienti con AI: checklist e stato della pratica
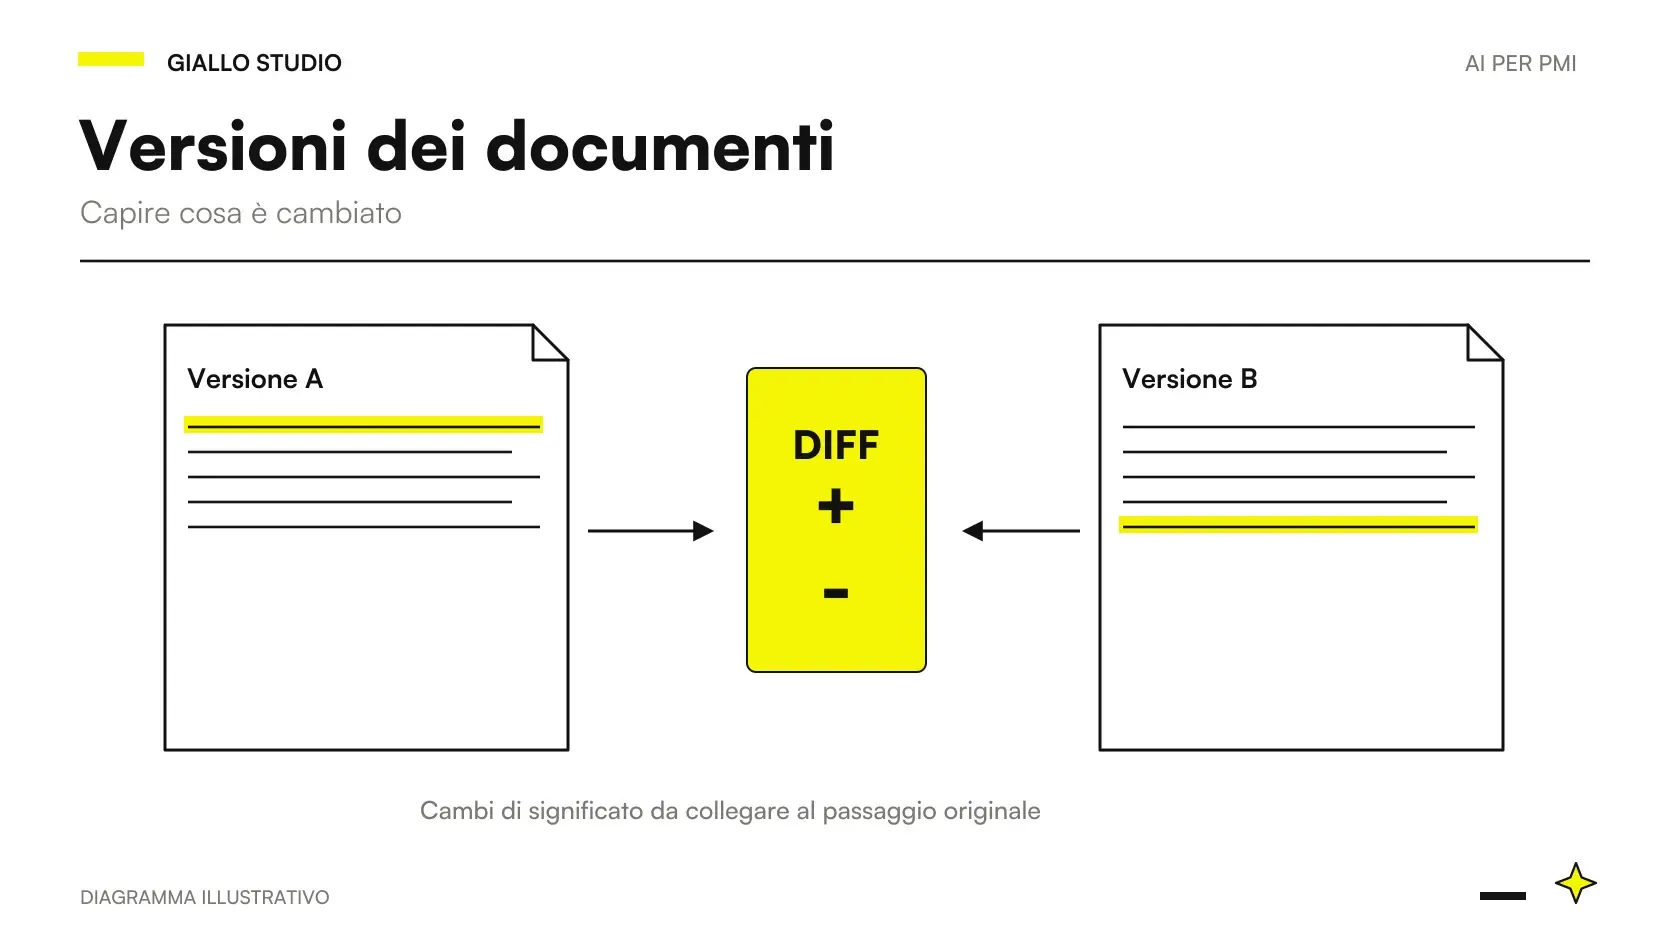 Confrontare versioni di documenti con AI: trovare le modifiche
 AI e GDPR: cosa deve sapere un'azienda prima di usare l'AI
 AI per aziende: guida completa per partire
FAQ
Una knowledge base AI rispetta automaticamente i permessi?
Dipende dal prodotto e dalla configurazione. Un sistema custom deve applicare l’autorizzazione lungo tutto il percorso, dalle fonti al recupero e alla risposta. Copiare documenti in un indice non trasferisce da solo ogni regola di accesso.
Microsoft 365 Copilot può mostrare documenti non autorizzati?
La documentazione Microsoft dichiara che Copilot usa contenuti per cui l’utente ha almeno il permesso di visualizzazione. Questo comportamento non va attribuito automaticamente a un assistente custom. Anche permessi troppo ampi sulle fonti devono essere corretti.
Che cosa succede quando un accesso viene revocato?
Il progetto deve aggiornare l’autorizzazione anche nel percorso dell’assistente. Serve verificare indice, cache, citazioni e nuove richieste. Una revoca sulla fonte non dimostra che ogni copia usata dal sistema sia già aggiornata.
Posso usare il reparto come filtro di sicurezza?
Un metadato può aiutare il recupero, ma deve essere collegato a un’identità e a una regola di autorizzazione verificata. Il nome del reparto fornito nel prompt non è una prova di appartenenza. I permessi non devono dipendere dalla scelta del modello.
L’AI dovrebbe rispondere quando non trova fonti autorizzate?
Deve dichiarare il limite per la domanda aziendale che richiede quelle fonti. Non deve completare informazioni riservate dalla memoria di altri utenti o da copie non consentite. Un percorso utile può indirizzare alla richiesta di accesso prevista.
Come testare i permessi di una knowledge base AI?
Prova utenti con ruoli diversi, accessi revocati e documenti condivisi male. Controlla testo, citazioni, titoli, anteprime ed esportazioni. Un test riuscito con un amministratore non dimostra la protezione per gli altri utenti.