
Claude Code Mods per team: distribuzione, policy e sicurezza
Claude Code Mods team enterprise sicurezza: marketplace privato, versioni, review e policy gestite. Confini del codice e piano di adozione per un piccolo team.
Tempo di lettura: 12 min
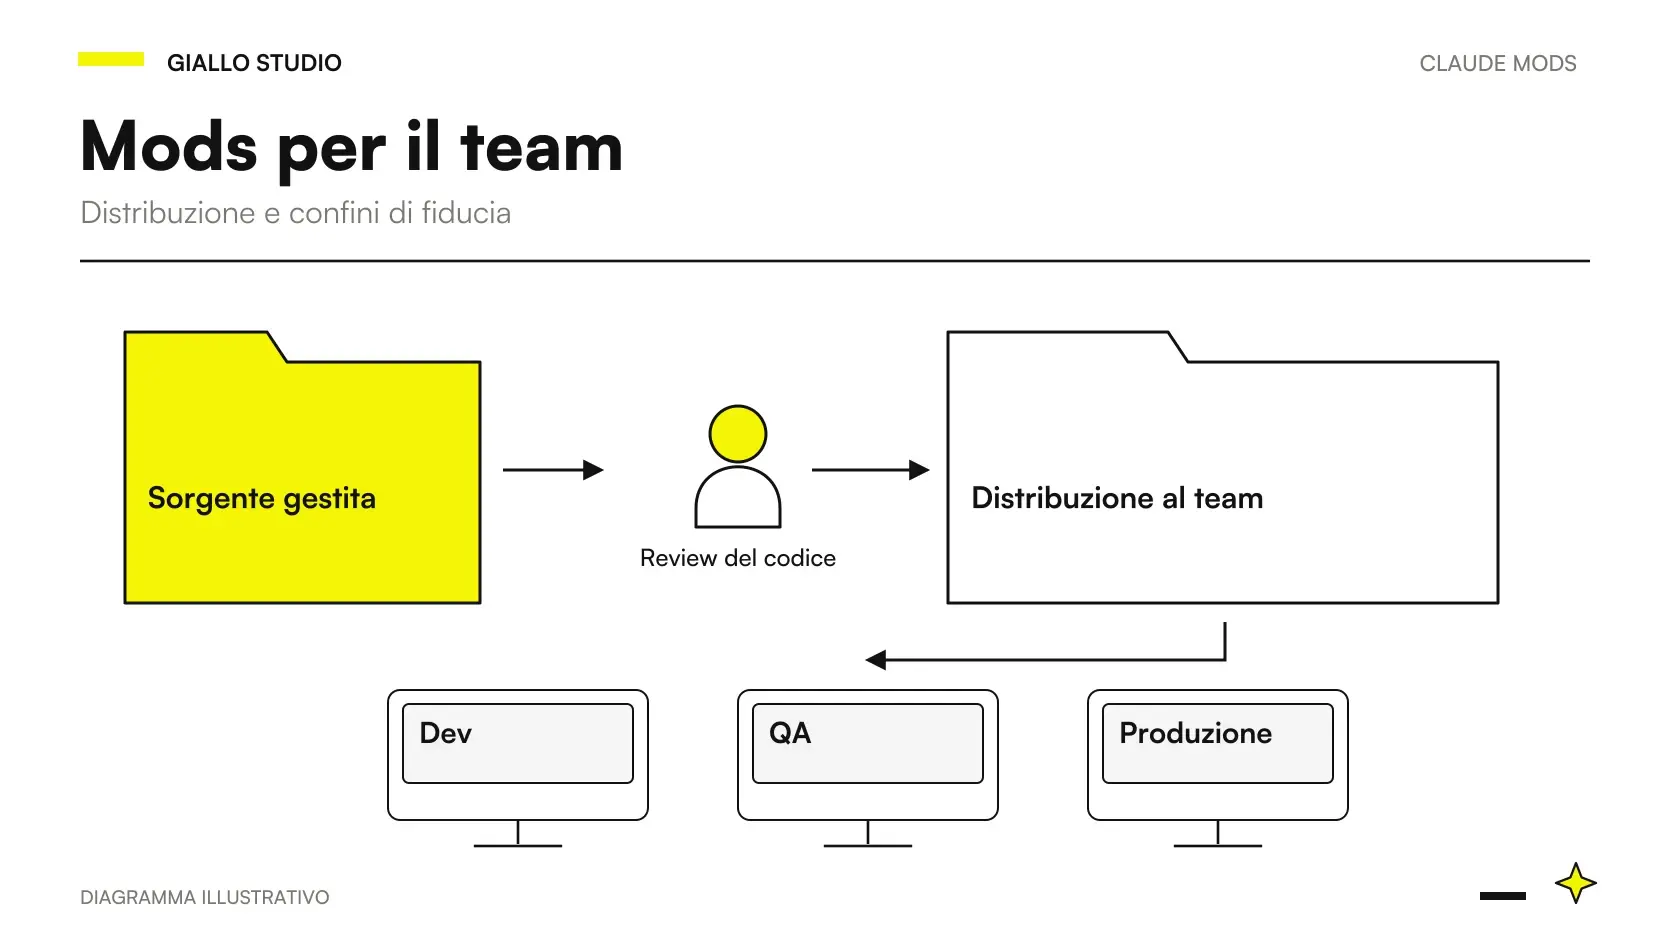
Per adottare Claude Code Mods in un team o ambiente Enterprise servono una fonte versionata, review del codice e una policy di distribuzione coerente con il rischio. Un mod approvato non è automaticamente sandboxato: il suo codice esegue operazioni con i privilegi dell’utente. Il guard organizzativo protegge specifici confini, ma non trasforma ogni accesso diretto a filesystem o processi in una tool call controllata. Guida amministrativa Mods, sicurezza dei plugin.
Le fonti sono verificate il 9 ottobre 2026. Questa guida propone un piano di adozione per un piccolo team e due scenari italiani ipotetici. La policy d’esempio è un progetto da adattare e verificare, non una certificazione di conformità. Per scegliere prima il meccanismo, leggi cosa sono i Mods e la policy aziendale per l’uso dell’AI.
In sintesi
- Ogni mod del team deve avere origine, versione, proprietario e funzione dichiarata.
- Review del codice e test precedono l’abilitazione sulle macchine di lavoro.
- Un plugin approvato non diventa automaticamente codice sandboxato.
- Provenienza gestita e abilitazione nei settings sono condizioni differenti.
- Distribuzione privata e pubblicazione nella Directory seguono percorsi diversi.
Quali decisioni prendere prima di distribuire un mod?
Parti dal bisogno condiviso. Chi userà la personalizzazione, in quali repository e per quale decisione? Un indicatore personale non richiede la stessa procedura di un componente che interviene sulle autorizzazioni. La distribuzione deve seguire la responsabilità del componente, non una regola unica basata sulla parola «plugin».
Definisci poi il proprietario del codice e della funzione. Il primo mantiene il pacchetto; il secondo conosce il processo e decide se il comportamento è corretto. In un piccolo team possono essere la stessa persona, ma le responsabilità restano diverse. Chi sa correggere un errore TypeScript non necessariamente può autorizzare un accesso ai dati del gestionale.
Infine, prepara l’uscita. Il team deve sapere come disattivare il componente, quale procedura usare se manca e dove segnalare un difetto. Una funzione che diventa indispensabile senza un percorso alternativo introduce una dipendenza organizzativa prima che qualcuno l’abbia valutata. Una prova limitata consente invece di decidere con fatti osservati.
Cosa deve includere la review del codice?
La review confronta il comportamento effettivo con la promessa. Controlla file letti e scritti, processi avviati, rete, dati persistenti e decisioni sugli eventi. Un pacchetto presentato come indicatore non dovrebbe avere accessi inspiegati a contenuti sensibili. La provenienza aiuta a capire da dove arriva il codice, ma non sostituisce la lettura di ciò che esegue.
| Aspetto | Domanda di review | Evidenza utile |
|---|---|---|
| Provenienza | Da quale fonte arriva il pacchetto? | Repository o directory identificata |
| Input | Quali dati legge realmente? | Contratto e chiamate nel codice |
| Effetti | Scrive, avvia processi o invia dati? | API usate e motivazione |
| Stato | Cosa persiste e per quanto serve? | Requisito e test del ciclo di vita |
| Autorità | Informa o decide sull’esecuzione? | Eventi gestiti e casi negativi |
| Distribuzione | Quale versione riceve ogni macchina? | Manifest e procedura di aggiornamento |
| Recupero | Cosa accade quando la funzione manca? | Percorso alternativo e responsabile |
Il controllo non deve trasformarsi in una lista astratta. Per ogni accesso chiedi quale requisito lo giustifica. Se il mod consulta ticket, il contratto potrebbe richiedere titolo e stato, non allegati e anagrafiche. La guida a comandi e tool della Mods API mostra come mantenere questa funzione in sola lettura, senza confondere schema e autorizzazione.
Marketplace privato: quando è una buona scelta?
Un marketplace privato può dare al team un luogo riconoscibile per i plugin. La fonte dovrebbe contenere versioni, README, prerequisiti e test. La guida alla pubblicazione descrive il percorso di condivisione dei plugin. È una soluzione di distribuzione, non una garanzia automatica su ogni pacchetto elencato.
Per un gruppo piccolo può bastare una struttura semplice: un pacchetto per funzione, una versione esplicita e un responsabile. Evita che ogni collega conservi una copia manuale modificata senza identità. Se il codice differisce, il numero di versione e la provenienza devono permettere di riconoscere il cambiamento. Altrimenti «la versione del team» diventa una descrizione senza un contenuto preciso.
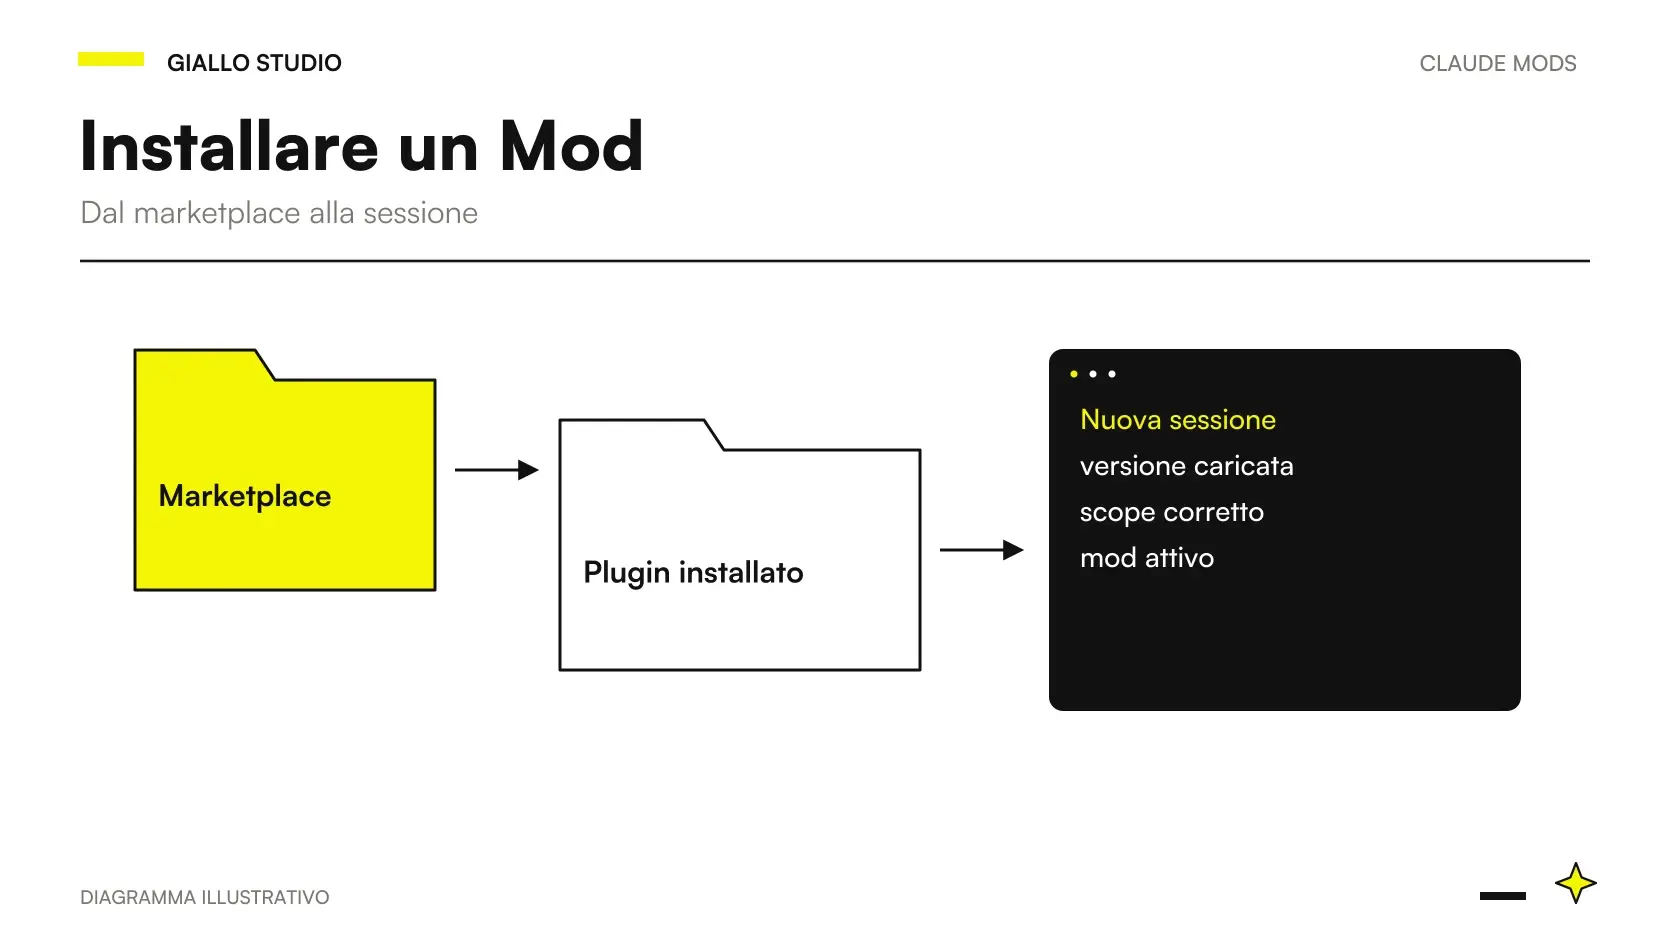
La configurazione condivisa del progetto registra l’abilitazione, ma non scarica automaticamente il pacchetto su tutte le macchine. Ogni persona deve seguire il percorso di installazione previsto. Per scope, copia attiva e reload, leggi installare Mods in Claude Code. La procedura di adozione dovrebbe verificare la funzione, non soltanto la presenza di un file di settings.
Perché versionamento e aggiornamenti fanno parte della sicurezza?
Una versione permette di collegare un comportamento a un pacchetto identificato. Quando correggi un errore o cambi il contratto, distribuisci una nuova versione e descrivi l’effetto. Se un collega segnala un difetto, puoi confrontare codice installato, codice attivo e requisito. Senza questa relazione la review fatta su una macchina può non descrivere ciò che gira sulle altre.
Prepara note di cambiamento orientate all’utente: quale comando cambia, quale input viene rifiutato, quale dato non viene più mantenuto. Una descrizione come «varie migliorie» non aiuta chi deve decidere se l’aggiornamento è compatibile con il workflow. La nota deve essere abbastanza breve da essere letta e abbastanza precisa da guidare una prova.
Non aggiornare automaticamente una funzione delicata senza una strategia. Il processo del team deve distinguere componenti informativi e componenti che influenzano l’esecuzione. Non serve promettere un blocco perfetto: serve sapere quale versione è stata verificata e come ripristinare un percorso approvato se la funzione nuova non rispetta il contratto.
Cosa protegge il guard organizzativo e cosa resta fuori?
La pagina amministrativa descrive un guard integrato su Team, Enterprise e macchine gestite, con protezioni predefinite su deny rules e policy. Il README di sec-default spiega tier e precedenza. Questo modello coordina specifiche decisioni; non è un antivirus per qualunque codice del plugin.
Il confine decisivo è fra una tool call del workflow e un’operazione diretta del mod. La policy delle tool call non protegge automaticamente ogni chiamata del componente a filesystem o processi. Per questo una review deve includere anche l’implementazione, e gli accessi del sistema operativo restano parte del contenimento. Non presentare un guard come sostituto della gestione delle credenziali.
Se adotti una demo come Blast Radius, documenta la sua copertura distinta dalla policy dell’organizzazione. Un pannello che chiede una scelta può aiutare il responsabile, ma non concede a ogni utente l’autorità su qualunque ambiente. La guida a AI e sicurezza dei dati completa questo ragionamento sul processo.
allowManagedModsOnly: dove va configurato e quale provenienza accetta?
allowManagedModsOnly è un’opzione del plugin integrato sotto pluginConfigs, non una normale chiave top-level dei settings. La guida amministrativa distingue la directory assoluta gestita da copie scaricate nella cache attraverso GitHub, git, URL o npm. Un plugin ordinario può restare nel tier utente anche se enabledPlugins arriva dai managed settings. Distribuzione dei Mods dell’organizzazione.
Questo è un punto di fiducia, non un dettaglio estetico del percorso. «Il responsabile ha abilitato il plugin» e «il codice proviene dalla directory gestita» sono affermazioni differenti. Con la restrizione attiva, una copia nel tier utente può essere rifiutata. Prima di correggere il rifiuto verifica il percorso previsto dalla versione e dalla policy, senza abbassare il controllo per comodità.
Non forniamo un JSON amministrativo generico da copiare su ogni macchina: la struttura e il percorso vanno verificati contro il prodotto adottato. Il dossier di distribuzione deve indicare fonte, collocazione gestita, ordine e prova di caricamento. La diagnosi dei Mods aiuta a leggere il motivo reale se una macchina non riceve la funzione.
Come scrivere una policy minima per un piccolo team?
Una policy esemplificativa può partire da pochi criteri: ogni mod ha un proprietario; i pacchetti ammessi hanno una fonte identificata; accessi a rete e dati sono motivati; i cambiamenti sono versionati; i controlli pertinenti passano prima della distribuzione. Le funzioni che autorizzano azioni richiedono prove di errore e rifiuto. Questo è un progetto di policy, da adattare alle responsabilità reali.
Definisci anche come distinguere esperimenti e adozione abituale. Un prototipo locale può essere ammesso in un ambiente controllato senza diventare automaticamente parte della configurazione condivisa. Il team deve poter riconoscere quella differenza dal nome, dalla fonte o dal documento, evitando di usare un prototipo come dipendenza silenziosa.
Una proposta di regola pronta da discutere nel team
Ogni personalizzazione condivisa deve dichiarare funzione, proprietario, fonte, versione, dati trattati e superfici supportate. La review confronta il codice con quel contratto. I test includono successo e almeno un fallimento pertinente. La distribuzione verifica la copia attiva. Il team mantiene un percorso per disattivare il componente e continuare il lavoro quando non è disponibile.
La policy deve restare comprensibile a chi usa la funzione. Un documento enorme che nessuno consulta non migliora la decisione davanti a un errore. Una regola piccola, collegata a prove e responsabilità, può essere aggiornata quando il rischio o il processo cambia. La guida agli agenti AI per aziende aiuta a definire questi ruoli nel workflow più ampio.
Quali controlli degli agenti plugin rischiano di essere ignorati?
La documentazione generale dei subagent parla di Hooks nel frontmatter, ma gli agenti distribuiti dentro un plugin ignorano il campo hooks del loro frontmatter. I controlli vanno definiti al livello del plugin secondo il contratto documentato. Copiare un esempio da una pagina generale senza considerare la provenienza può lasciare una regola soltanto apparente. Campi degli agenti nei plugin.
Durante la review cerca quindi dove la regola viene realmente registrata e quale evento la attiva. Non basta che il file dell’agente contenga un testo simile a quello del progetto. Per un controllo condiviso prepara un caso che deve passare e uno che deve essere rifiutato, poi osserva l’esito nel percorso effettivo di distribuzione.
Questo principio vale oltre quel campo: istruzione presente e controllo applicato sono prove diverse. La guida a testare un mod aiuta a trasformare una regola in un comportamento verificabile. L’adozione del team deve mantenere il legame fra configurazione distribuita e verifica, anche quando più componenti sono confezionati insieme.
Due scenari ipotetici di governance in Italia
Esempio ipotetico: una software house di Treviso adotta un indicatore condiviso. Il gruppo prepara un marketplace privato con pacchetto, README e versione. La review conferma che la funzione legge soltanto il dato necessario. Due macchine provano le superfici dichiarate e il responsabile raccoglie esito e versione. La funzione entra nel workflow solo dopo che il team sa come riconoscere un dato non disponibile.
Quando cambia il componente, una nuova versione identifica la modifica. I colleghi non scambiano archivi manuali con lo stesso nome. Se la UI non appare, la procedura parte da copia attiva e superficie; non modifica la policy per tentativi. Il risultato è una distribuzione più comprensibile, senza dichiarare risparmi o un livello di sicurezza misurato.
Esempio ipotetico: una PMI di Ravenna vuole un controllo sulle azioni del team. Il responsabile distingue demo locale, plugin approvato e codice dell’organizzazione. Verifica la provenienza gestita e prepara casi sintetici di rifiuto. Una macchina riceve il plugin attraverso una cache ordinaria e non supera la restrizione prevista: il team corregge la distribuzione, mantenendo il confine di fiducia.
La policy specifica anche chi può approvare le operazioni nei diversi ambienti. Nessun pulsante può sostituire un ruolo aziendale. Per i dati sensibili il gruppo verifica accessi e destinazioni separatamente dal guard. Questa attenzione evita di presentare il mod come certificazione automatica del processo.
Directory pubblica e marketplace ufficiale: sono lo stesso percorso?
La guida alla pubblicazione distingue marketplace proprio, portale Directory e candidatura al marketplace ufficiale claude-plugins-official. Il portale ha requisiti di piano e ruolo: la disponibilità concreta va verificata nella fonte ufficiale prima di scegliere il canale. La validazione locale non copre automaticamente tutte le regole del portale. Publish a plugin.
Per una funzione interna, la distribuzione pubblica può essere superflua. Prima di renderla disponibile a tutti controlla se contiene configurazioni, riferimenti o dati che appartengono al team. Un plugin utile localmente non deve necessariamente diventare un prodotto pubblico. La scelta del canale dipende da destinatari, manutenzione e responsabilità.
Quali errori di governance lasciano una protezione solo apparente?
Il primo è chiamare «versione approvata» una directory modificabile senza traccia del contenuto. Il secondo è confondere una voce nei managed settings con la provenienza richiesta dalla policy. Il terzo è distribuire un agente plugin aspettandosi che applichi Hooks definiti in un frontmatter ignorato. Sono condizioni diverse, da verificare ciascuna nel percorso reale.
Il quarto è assegnare al componente un ruolo più ampio del suo contratto: un indicatore diventa una certificazione, una scelta UI diventa autorizzazione aziendale, un test locale diventa prova dell’integrazione. Il quinto è lasciare il mod senza responsabile dopo l’esperimento. Correggi questi errori collegando ogni affermazione a una prova e ogni funzione a chi decide sul processo. La policy resta utile quando il team sa riconoscere i suoi confini, non quando promette di risolvere tutto con una sola impostazione.
Come avviare un’adozione sostenibile?
Scegli un solo mod con un bisogno condiviso e un contratto verificabile. Prepara fonte, versione, test e review. Prova il percorso su macchine rappresentative, conserva il risultato e assegna la manutenzione. Se l’esperimento non chiarisce una decisione del team, puoi fermarlo prima che diventi dipendenza. La reversibilità della prova è una qualità del progetto.
Per impostare questa adozione con responsabilità e dati chiari, la consulenza AI può collegare policy e workflow prima dello sviluppo custom. Le guide ai Mods e alla policy aziendale aiutano a decidere quali personalizzazioni meritano una distribuzione condivisa.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 Mods di Claude: cosa sono e quando servono in Claude Code
 Installare Mods in Claude Code: scope, reload e aggiornamenti
 Testare un Claude Code Mod senza login o chiamate al modello
 Claude Code Mod non funziona: caricamento, hot reload e stato
 Blast Radius in Claude Code: valutare i comandi prima di agire
 Policy aziendale sull'uso dell'AI: come scriverla
 AI e sicurezza dei dati: rischi concreti e come gestirli
 Agenti AI per aziende: quando servono davvero e come si adottano
FAQ
Come distribuire un mod a un team?
Un mod si distribuisce come plugin, attraverso una fonte stabile e versionata. Un marketplace privato può organizzare i pacchetti del team. Prima dell’adozione definisci review, requisiti, responsabilità, aggiornamento e verifica sulle macchine interessate.
Un mod approvato è sandboxato?
No. I Mods eseguono codice con i privilegi dell’utente e non sono sandboxati. Un’approvazione descrive una decisione organizzativa, non un contenimento universale delle operazioni. Occorre esaminare anche gli accessi diretti del componente.
Dove va configurato allowManagedModsOnly?
La guida amministrativa lo descrive come opzione del plugin integrato sotto pluginConfigs. Non è una normale chiave top-level dei settings. Verifica la struttura della versione installata e il percorso gestito previsto prima di applicare una policy.
Abilitare un plugin nei managed settings lo rende un mod organizzativo?
Non automaticamente. La guida distingue la directory assoluta gestita dalle copie in cache arrivate da GitHub, git, URL o npm. Una copia ordinaria può restare nel tier utente anche quando enabledPlugins è impostato dai managed settings.
I controlli nel frontmatter di un agente plugin vengono applicati?
La documentazione dei componenti specifica che il campo hooks nel frontmatter degli agenti distribuiti dentro un plugin viene ignorato. Definisci quei controlli al livello del plugin, con i casi pertinenti. La pagina generale dei subagent non va copiata senza considerare la provenienza.
La validazione locale basta per pubblicare nella Directory?
No. La guida distingue validazione locale, portale Directory e candidatura al marketplace ufficiale. Il portale ha requisiti propri di piano e ruolo. Preparare il pacchetto non equivale a soddisfare tutte le regole di una distribuzione pubblica.