
AWS MCP Server in nuove regioni europee: collegare gli agenti al cloud con permessi chiari
AWS MCP Server Europa: nuove regioni, differenze tra OAuth e SigV4 e controlli per collegare agenti di sviluppo al cloud aziendale.
Tempo di lettura: 12 min
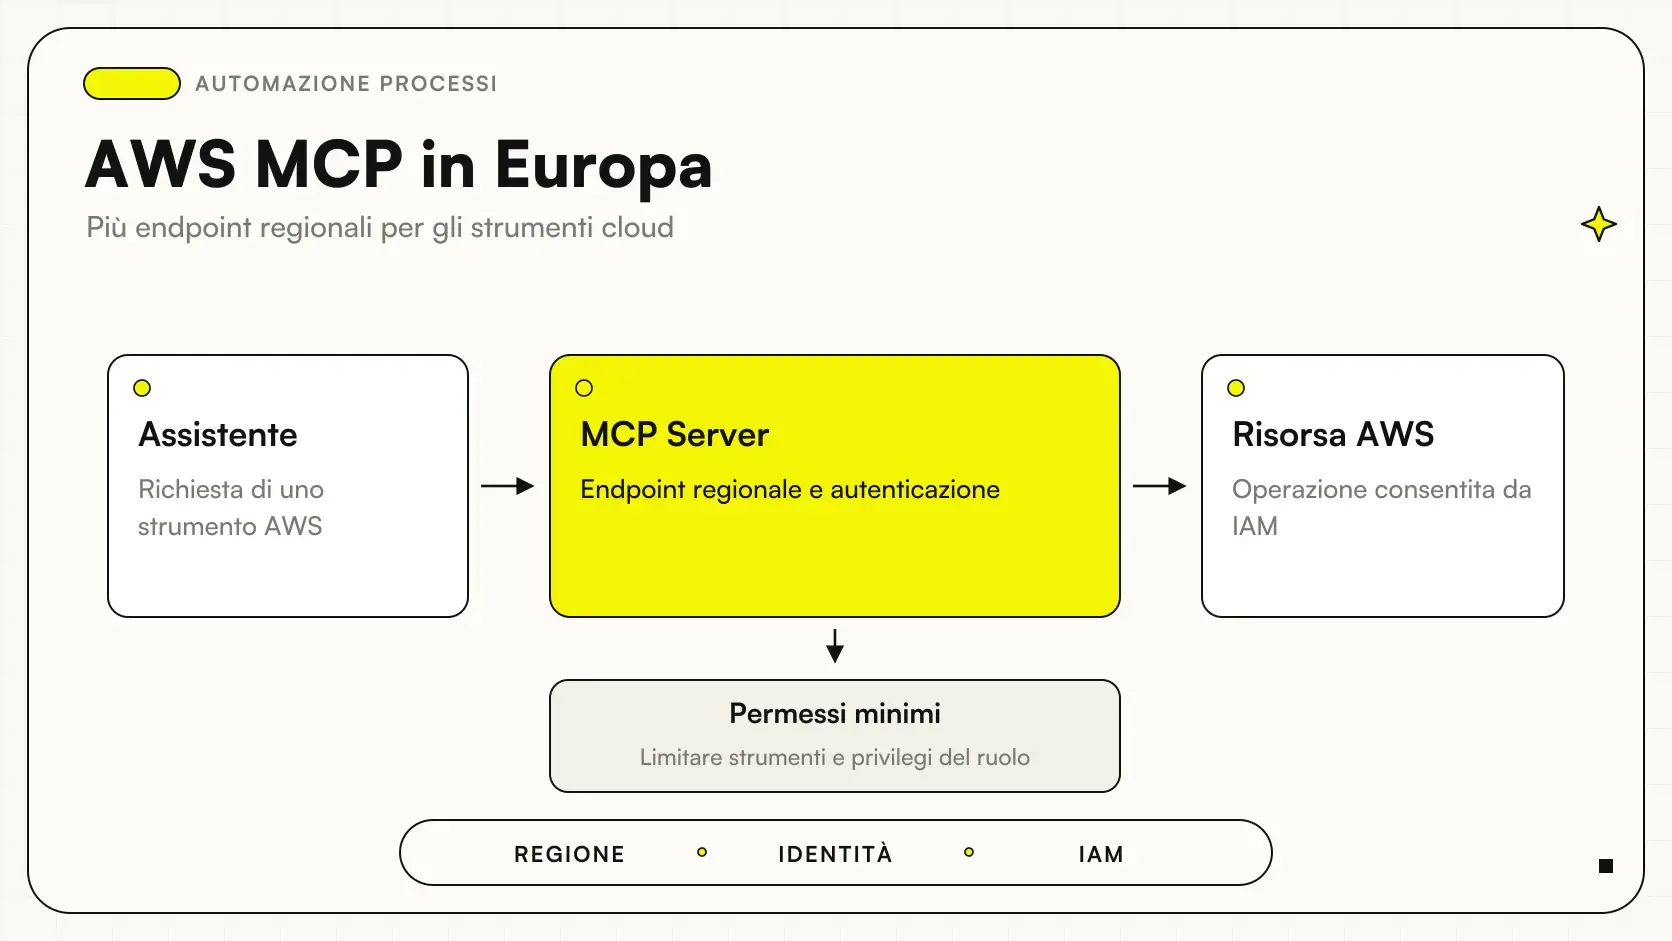
AWS MCP Server è un server gestito che permette agli agenti di sviluppo di interagire con servizi AWS attraverso strumenti autorizzati. L'espansione geografica rende disponibili altri endpoint regionali, ma non cambia il principio: l'agente deve ricevere soltanto i permessi necessari al compito.
Il 2 ottobre 2026 AWS ha aggiunto sei regioni: Singapore, Sydney, Tokyo, Ireland, London e Oregon. Frankfurt era già disponibile; Milano non compare fra le aggiunte. Per un'azienda italiana è una notizia infrastrutturale, da valutare insieme alla localizzazione dei propri sistemi e alle regole interne. Annuncio ufficiale.
L'uso più ragionevole per partire è aiutare il team a leggere configurazioni, raccogliere informazioni e preparare interventi. Un agente capace di proporre una modifica non dovrebbe ottenere automaticamente il diritto di applicarla. La distanza fra queste azioni è il centro del progetto.
In sintesi
- AWS MCP Server collega agenti di sviluppo e servizi cloud attraverso un server gestito.
- Le nuove regioni europee comprendono Ireland e London; Frankfurt era già presente.
- La regione dell'endpoint MCP e quella delle risorse consultate devono essere considerate separatamente.
- OAuth e SigV4 sono modalità differenti: i controlli disponibili vanno verificati per il percorso scelto.
- Minimo privilegio, revisione delle modifiche e tracciabilità restano responsabilità del progetto.
A cosa serve MCP quando l'azienda usa AWS?
MCP definisce un modo per presentare strumenti e contesto a un'applicazione AI. Nel caso di AWS MCP Server, il destinatario tipico è un agente di sviluppo che deve lavorare sul cloud. Non è un chatbot già addestrato sulle procedure dell'azienda e non sostituisce l'amministratore dei sistemi.
Un responsabile può chiedere una ricognizione delle risorse pertinenti a un'applicazione o un aiuto a capire una configurazione. Per rispondere, l'agente usa strumenti esposti dal server. L'accesso effettivo dipende dall'autenticazione e dai permessi, non soltanto dal testo della richiesta. La guida AWS al collegamento descrive il setup e le modalità di autenticazione.
La distinzione fra modello e strumenti è utile anche fuori da AWS. Un modello può comprendere una richiesta senza avere accesso ai dati necessari per eseguirla. La guida agli agenti AI spiega questo passaggio: un sistema diventa operativo quando può usare strumenti, ma proprio per questo va controllato sugli effetti delle azioni.
Quale regione scegliere per il server MCP?
La disponibilità di un endpoint europeo può essere pertinente per un'azienda con infrastruttura o requisiti operativi in Europa. Bisogna però distinguere il luogo in cui viene indirizzata la richiesta al server dal luogo in cui risiedono le risorse interessate. Scegliere un endpoint non equivale automaticamente a spostare applicazioni, dati e log.
Per le nuove regioni, la fonte da usare è l'annuncio datato del rilascio. La guida di setup consultata conserva un elenco precedente con Virginia e Frankfurt: quella tabella non va letta come una smentita dell'espansione né usata per inventare endpoint. Il passaggio operativo richiede la verifica della documentazione aggiornata e del client realmente adottato. Espansione regionale AWS.
Anche Ireland e London richiedono valutazioni distinte nelle policy aziendali. Non basta chiamarle entrambe europee per chiudere la verifica dei trattamenti. Vanno considerati fornitore, contratto, dati trasmessi, eventuali servizi coinvolti dall'agente e conservazione dei risultati. La scelta geografica è una parte del disegno, non una formula di conformità.
OAuth e SigV4 danno gli stessi controlli?
La documentazione descrive percorsi di autenticazione con OAuth e con SigV4. Non conviene considerarli intercambiabili senza analizzare client, identità e modalità operative. Un accesso collegato a un utente e un accesso firmato con credenziali AWS devono essere governati nel loro contesto specifico. Modalità documentate.
In particolare, la possibilità documentata di nascondere gli strumenti di scrittura in modalità read-only riguarda il percorso SigV4. Non va promessa genericamente per qualsiasi client o configurazione. E nascondere un comando nell'interfaccia non sostituisce una politica di autorizzazione: i permessi devono impedire l'azione anche quando una richiesta inattesa arriva al livello sottostante. Setup e controlli AWS.
Una configurazione iniziale dovrebbe identificare chi usa l'agente, quali account può interrogare, quali risorse rientrano nel perimetro e quali operazioni sono escluse. Se queste risposte restano vaghe, il collegamento tecnico può funzionare mentre il progetto rimane rischioso. Il responsabile del cloud deve poter revocare l'accesso senza dipendere dalla memoria di chi ha eseguito il primo test.
Come separare lettura, proposta e modifica del cloud?
| Fase | Risultato richiesto | Limite da applicare |
|---|---|---|
| Lettura | Inventario o spiegazione di configurazioni | Risorse e dati strettamente necessari |
| Analisi | Ipotesi sul problema | Distinzione fra fatti osservati e inferenze |
| Preparazione | Proposta di modifica revisionabile | Nessuna applicazione automatica |
| Esecuzione autorizzata | Intervento approvato | Identità, ambito e procedura di ripristino |
| Verifica | Controllo dello stato successivo | Evidenze indipendenti dal messaggio dell'agente |
Questa suddivisione è un metodo operativo proposto, non un insieme di garanzie del prodotto. Aiuta a evitare che una richiesta ambigua, come “sistema l'ambiente”, diventi un'autorizzazione troppo ampia. Ogni passaggio dovrebbe produrre un risultato comprensibile anche a chi non ha partecipato alla conversazione.
Quando invece l'obiettivo è raggiungere un gestionale interno, il problema cambia. AgentCore Gateway con TLS privato riguarda l'accesso degli agenti a strumenti e API private. AWS MCP Server qui descritto serve a interagire con il cloud: i due ruoli possono convivere, ma non sono la stessa funzione.
Scenario ipotetico: una software house legge gli ambienti cliente
Immaginiamo una piccola software house che gestisce applicazioni AWS per clienti diversi. Vuole aiutare gli sviluppatori a ricostruire l'ambiente di una singola applicazione prima di un intervento. Il pilota espone soltanto informazioni pertinenti all'account e all'ambiente autorizzati, evitando un accesso indistinto a tutto il portafoglio.
L'agente prepara un riepilogo delle configurazioni lette e segnala i punti da verificare. Non modifica risorse e non copia nei risultati credenziali o contenuti applicativi non necessari. Lo sviluppatore controlla il riepilogo e decide se aprire una proposta di intervento nella normale procedura del team.
È uno scenario ipotetico, non un caso cliente. La prova dovrebbe includere un tentativo di consultare un ambiente escluso, una richiesta di scrittura e una domanda formulata con il nome sbagliato del cliente. Il risultato corretto può essere un rifiuto. Il valore del collegamento sta anche nel rendere visibili i confini, non soltanto nel facilitare le richieste consentite.
Scenario ipotetico: un e-commerce prepara un controllo tecnico
Un e-commerce italiano può chiedere al proprio team un controllo dell'infrastruttura prima di una campagna. L'agente raccoglie lo stato delle risorse autorizzate e aiuta a organizzare le verifiche, mentre la responsabilità della capacità e del rilascio rimane al personale tecnico. Non si assume che il server MCP sappia prevedere il traffico commerciale.
Le proposte prodotte vengono confrontate con configurazioni reali e procedure esistenti. Un suggerimento di eliminazione, ridimensionamento o apertura di accessi deve essere revisionato con attenzione. Il fatto che la proposta sia coerente con una descrizione testuale non prova che sia corretta per quell'applicazione.
Anche questo è un esempio ipotetico. Nel pilota si possono confrontare completezza dell'inventario, errori di ambiente e qualità delle evidenze. Non vengono promessi risparmi, disponibilità continua o miglioramenti di prestazioni. La guida agli agenti AI per aziende aiuta a definire obiettivi più precisi di “mettere l'AI nel cloud”.
Quali dati possono uscire durante un'analisi?
Le configurazioni cloud possono contenere nomi interni, dettagli dell'architettura, riferimenti a clienti e informazioni operative. Anche quando non vengono letti documenti applicativi, il risultato di un inventario può essere sensibile. Prima del collegamento bisogna decidere quali dati possano essere trasmessi al modello e dove possano finire i riepiloghi.
Il contesto di una conversazione può essere copiato in un ticket, salvato nei log o condiviso con un altro strumento. Il controllo deve quindi seguire l'intero percorso. Il principio pratico è restituire all'agente il minimo necessario per il compito e conservare evidenze proporzionate, senza trasformare ogni analisi in un'esportazione dell'ambiente.
Il tema si collega alla sicurezza dei dati AI e ai controlli descritti per Claude Managed Agents e accesso alla rete. In entrambi i casi, poter raggiungere una destinazione non significa avere motivo di inviarle qualsiasi informazione. L'autorizzazione va pensata insieme al flusso dei dati.
Che cosa verificare prima di abilitare scritture?
Apri la lista per la revisione del collegamento cloud
Identifica client, modalità di autenticazione, account AWS, ambienti consentiti e dati esclusi. Prova richieste di lettura autorizzate e non autorizzate. Verifica che le scritture non consentite siano bloccate dai permessi. Prepara revoca dell'accesso, log consultabili e procedura di revisione delle modifiche prima di estendere il perimetro.
Il test non dovrebbe fermarsi al messaggio “connessione riuscita”. Serve controllare ciò che l'agente vede davvero, ciò che tenta di chiamare e ciò che il server rifiuta. Una domanda innocua può produrre risultati troppo estesi; una domanda ambigua può indirizzare verso l'account sbagliato. Questi casi vanno osservati con identità e permessi di prova.
Anche l'ambiente dell'agente deve essere controllato. Il tema della sandbox locale di GitHub Copilot mostra un altro livello della difesa: limitare il processo che esegue strumenti. Una sandbox locale e le autorizzazioni cloud proteggono superfici diverse, quindi la presenza dell'una non rende superflue le altre.
Dove si sbaglia quando il collegamento funziona subito?
Il primo errore è usare credenziali ampie per evitare ostacoli al test. Il pilota diventa apparentemente semplice, ma non dimostra che il flusso funzioni con i permessi corretti. Quando poi si restringono gli accessi, cambiano risultati e comportamento dell'agente. Meglio testare subito l'identità prevista per l'uso reale.
Il secondo è confondere un elenco di regioni con una politica sui dati. Il terzo è leggere una proposta ben scritta come una verifica tecnica. Il quarto è abilitare modifiche senza poter ricostruire chi le abbia richieste e su quali evidenze. Sono errori specifici di un assistente operativo, perché il testo può diventare azione.
Conviene inoltre preparare il fallimento dell'integrazione. Se un endpoint cambia, una sessione scade o un permesso viene revocato, l'agente deve spiegare il limite senza simulare un risultato. Il team dovrebbe sapere quale canale usare per proseguire il lavoro. Un assistente che si interrompe chiaramente è più gestibile di uno che colma i vuoti con supposizioni.
Come documentare una proposta prima dell'esecuzione?
Una proposta di modifica dovrebbe indicare il problema osservato, le risorse coinvolte e il risultato atteso. Il team deve poter distinguere ciò che l'agente ha letto da ciò che ha dedotto. Se una configurazione appare insolita, non significa automaticamente che sia sbagliata: potrebbe rispondere a un requisito che non è presente nella conversazione.
È utile chiedere una descrizione dell'effetto previsto e delle dipendenze interessate. Una modifica apparentemente locale può incidere su applicazioni, accessi o procedure di recupero. La revisione umana non dovrebbe limitarsi alla sintassi del comando proposto: deve controllare se l'intervento risponde davvero al problema e se è appropriato per quell'ambiente.
Il ripristino va preparato prima dell'applicazione. Occorre sapere quale stato precedente conservare e come verificarlo dopo un eventuale ritorno indietro. Anche qui l'agente può aiutare a organizzare le informazioni, ma non deve trasformare una spiegazione plausibile in una garanzia. Chi esegue l'intervento resta responsabile della procedura scelta.
Per mantenere la continuità, la documentazione può conservare una nota breve con richiesta, evidenze, decisione e verifica successiva. Non serve salvare ogni parola della conversazione. Una traccia essenziale permette a un collega di capire perché sia stata presa una decisione e cosa controllare se compare un problema. È particolarmente utile quando più persone utilizzano lo stesso agente su ambienti distinti.
L'accesso di emergenza deve restare separato dall'uso quotidiano. Se un incidente richiede permessi maggiori, l'eccezione dovrebbe avere uno scopo definito, una durata e un responsabile. Allargare stabilmente i diritti dell'agente per risolvere un singolo ostacolo rende più difficile ricostruire il perimetro originale e ripetere i controlli in seguito.
Un controllo utile è chiedere a un collega estraneo al test di leggere la proposta e ricostruire il perimetro. Se non riesce a distinguere account, risorse e azione prevista, la documentazione deve essere chiarita prima dell'esecuzione. Questa prova rende la revisione concreta.
Come trasformare l'espansione regionale in un progetto utile?
La scelta iniziale dovrebbe essere un compito cloud ristretto, ripetibile e controllabile: leggere un ambiente, preparare una ricognizione o accompagnare una diagnosi. Si definiscono identità, permessi e risultato atteso; poi si valuta se il server gestito renda quel compito più semplice nel contesto aziendale.
Il costo deve comprendere l'intera architettura adottata, inclusi strumenti, modello e servizi AWS coinvolti. L'annuncio regionale non offre un prezzo universale del progetto e questo articolo non ne assume uno. Prima di un'adozione occorre verificare la documentazione ufficiale aggiornata e le condizioni dell'account.
Se vuoi collegare un agente al cloud con un perimetro leggibile dal tuo team, la progettazione di software su misura Giallo può partire da un inventario in sola lettura e da una proposta di intervento revisionabile. La scelta della regione arriva dentro questo disegno, insieme a responsabilità, accessi e verifica del risultato.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 AgentCore Gateway: collegare agenti AI a gestionali e API private con TLS
 Claude Managed Agents estende i limiti di rete a ricerca e web fetch
 GitHub Copilot: sandbox locale disponibile, come limita file, rete e credenziali
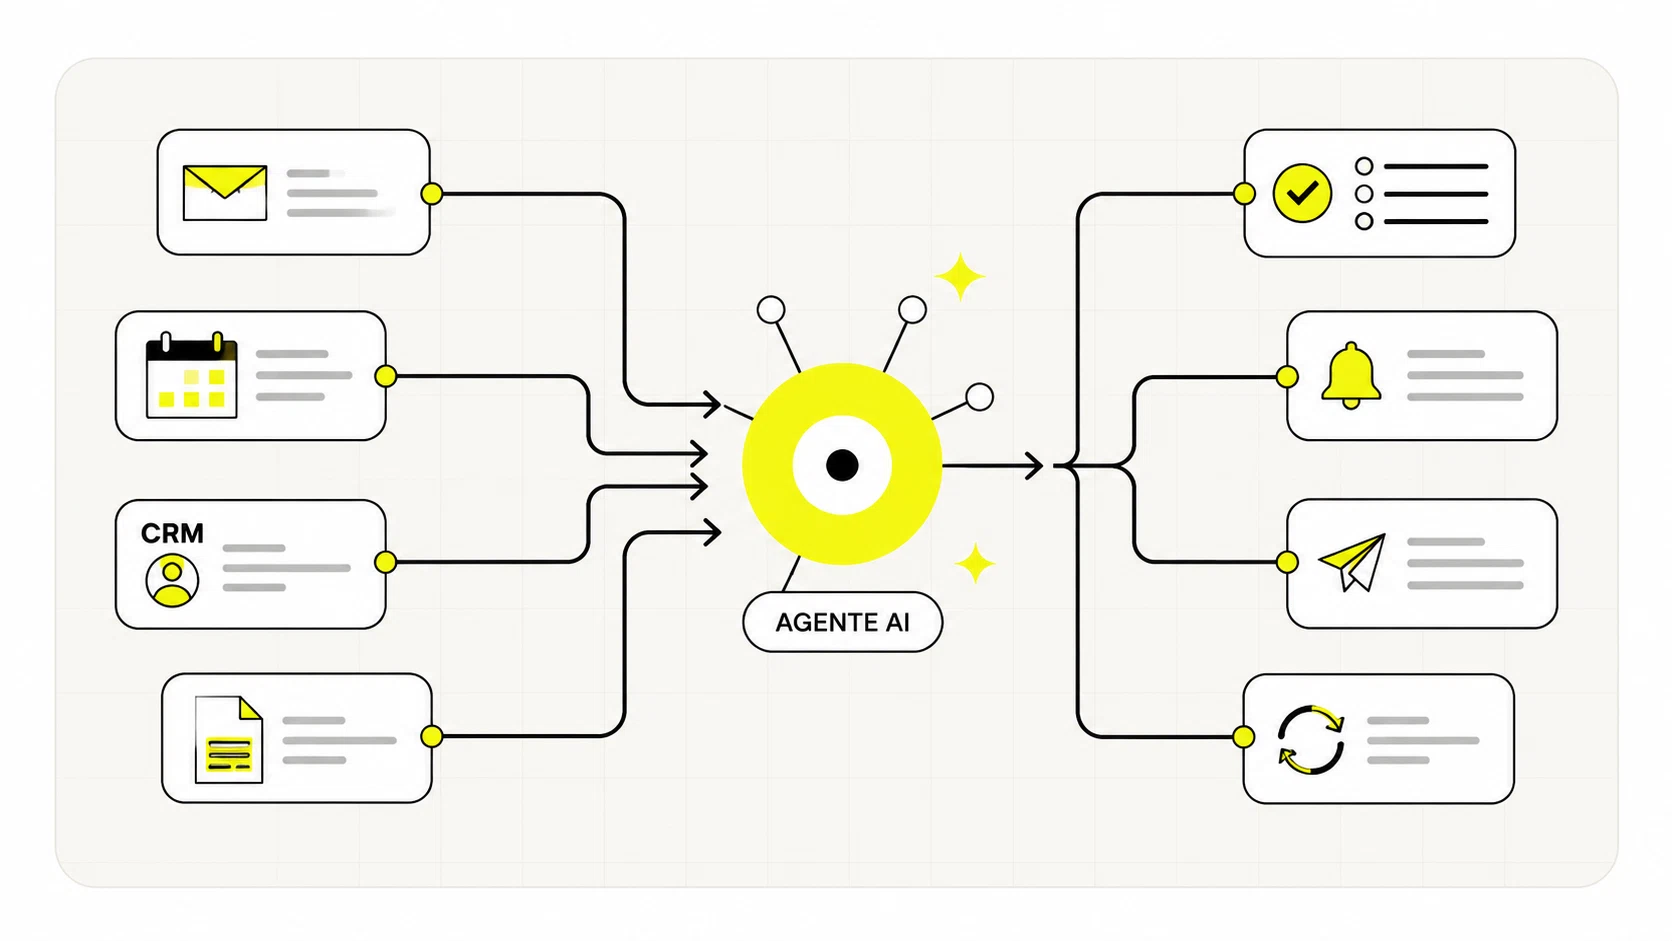 Agenti AI: cosa sono e come funzionano
 Agenti AI per aziende: quando servono davvero e come si adottano
 AI e sicurezza dei dati: rischi concreti e come gestirli
FAQ
Che cos'è AWS MCP Server?
È un server gestito per far interagire agenti di sviluppo e servizi AWS. L'accesso effettivo dipende da autenticazione e permessi configurati.
Quali regioni europee sono state aggiunte?
L'annuncio include Ireland e London; Frankfurt era già disponibile. Milano non compare fra le nuove regioni annunciate.
La regione MCP coincide con quella dei dati?
Non necessariamente: regione della richiesta e regione delle risorse sono concetti distinti. Il percorso dei dati deve essere valutato nell'architettura completa.
OAuth e SigV4 hanno gli stessi controlli?
Sono modalità differenti da verificare per il client scelto. La documentazione del read-only hiding dei tool di scrittura riguarda SigV4, senza estenderlo genericamente a ogni configurazione.
Conviene iniziare con accessi di scrittura?
Un inventario in sola lettura è un perimetro iniziale più semplice da verificare. Le modifiche richiedono autorizzazioni ristrette, revisione e controllo del risultato.
È uguale ad AgentCore Gateway?
No, qui il compito è interagire con servizi AWS. AgentCore Gateway può invece collegare gli agenti a strumenti e API private nell'architettura documentata.