
Eu Kids Act e privacy: cosa significa per una PMI raccogliere solo i dati necessari
Verifica dell'età dei minori online e raccolta dei dati allo stretto necessario: che cosa dice la fonte del Garante e che spunto ne ricava una PMI.
Se ti chiedi che cosa significhi l'Eu Kids Act per la tua impresa, la risposta onesta è che oggi la fonte ufficiale disponibile non dà obblighi, scadenze o sanzioni. Dà invece un principio chiaro, espresso dal Garante per la protezione dei dati personali: la verifica dell'età dei minori che usano i social va bene, ma la raccolta di informazioni deve restare limitata allo stretto necessario. Per una PMI è un buon promemoria su come si progetta qualunque raccolta di dati.
Per definire il tema in modo netto: l'Eu Kids Act, nella pagina del Garante, è collegato alla tutela dei minori online. La verifica dell'età è accolta con favore, ma, ragionando, non autorizza a chiedere più dati del dovuto. In pratica, il controllo dell'età è un mezzo, non una licenza per schedare le persone.
In questo articolo teniamo separato ciò che la fonte dice da ciò che è ragionamento nostro. La fonte è una sola, e il testo che abbiamo a disposizione è un estratto. Per questo non troverai qui dettagli tecnici sulle modalità di verifica né date di applicazione: non sono nel materiale e non li inventiamo.
In sintesi
- Il Garante giudica positiva la verifica dell'età dei minori che usano i social, a patto di limitare la raccolta di informazioni allo stretto necessario.
- La fonte consegnata non indica obblighi, scadenze o sanzioni per le imprese: non vanno dedotti da altre parti.
- Per una PMI il principio utile è chiedersi, per ogni campo di un modulo, se quel dato serve davvero.
- Raccogliere meno dati riduce il rischio, il lavoro di gestione e le occasioni di errore.
- Prima di cambiare processi conviene fare una mappa dei dati che l'impresa raccoglie oggi.
Che cosa dice davvero la fonte sull'Eu Kids Act?
La pagina è sul sito del Garante ed è intitolata Eu Kids Act, Stanzione: Tutela dei minori senza sacrificare privacy e autonomia. Il passaggio che possiamo usare con sicurezza è questo: «Bene la verifica dell'età dei minori che utilizzano social, ma limitando la raccolta di informazioni allo stretto necessario.»
La frase contiene due idee. La prima è un'approvazione: verificare l'età di chi usa i social è una misura accettabile. La seconda è un limite: la verifica non deve diventare un pretesto per raccogliere informazioni in eccesso. Il titolo della pagina rafforza il messaggio, perché parla di tutela dei minori senza sacrificare privacy e autonomia.
Quello che la fonte non dice è altrettanto importante. Non descrive quali sistemi di verifica siano ammessi, non fissa tempi di applicazione e non parla di sanzioni. Il resto del testo è troncato, quindi la frase successiva non è utilizzabile.
Cosa non sappiamo. Le modalità di verifica dell'età richieste e i tempi di applicazione dell'Eu Kids Act non sono nel materiale consegnato. Se la tua impresa deve decidere qualcosa di concreto, serve una verifica sul testo ufficiale completo.
Perché una PMI dovrebbe interessarsi a una norma pensata per i social?
Perché il ragionamento è trasferibile. Una piccola impresa non gestisce un social network, ma raccoglie dati ogni giorno: moduli di contatto, iscrizioni a una newsletter, prenotazioni, registrazioni a un'area riservata, richieste di preventivo. In ognuno di questi punti si pone la stessa domanda che il Garante pone alle piattaforme: stai chiedendo solo ciò che serve?
La fonte non attribuisce obblighi alle PMI, e non lo facciamo noi. Ma l'impatto pratico è questo: il principio del dato strettamente necessario è un criterio di buona progettazione, e adottarlo per tempo è una scelta di metodo.
C'è anche un vantaggio di ordine pratico, senza numeri da citare: meno dati in archivio significano meno cose da proteggere, aggiornare e cancellare, e un modulo più snello è più semplice da mantenere.
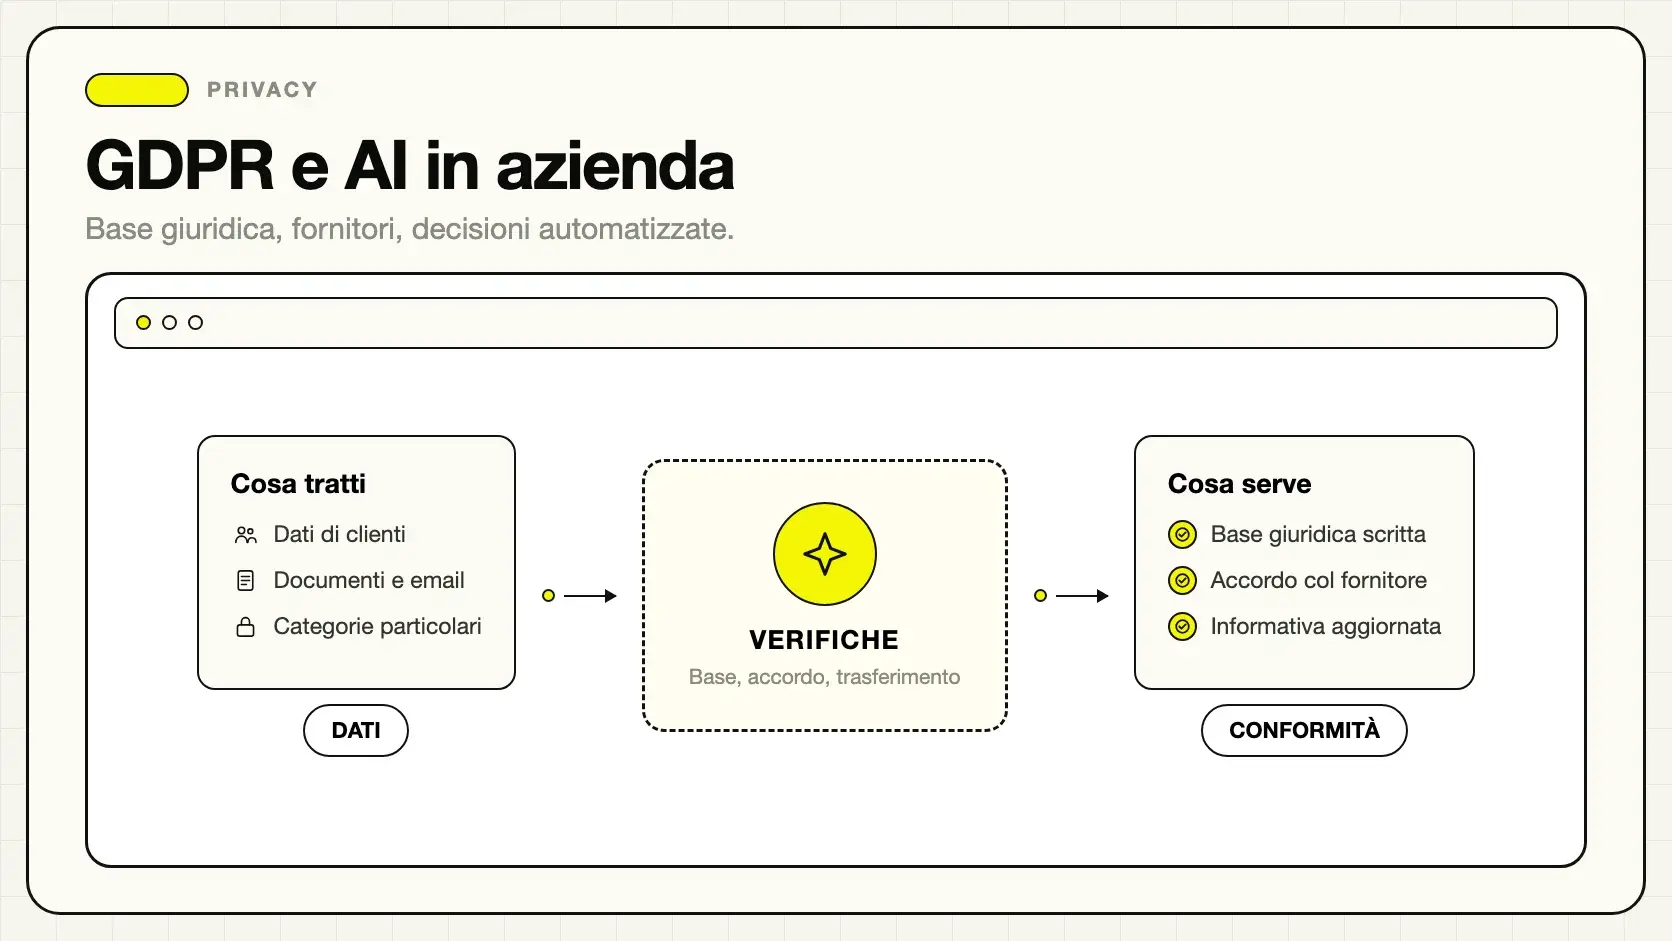
Se vuoi inquadrare il tema più in generale, il rapporto tra regole sui dati personali e strumenti intelligenti è trattato in GDPR e intelligenza artificiale in azienda, mentre per chi parte da zero è utile capire cosa deve sapere un'azienda su AI e GDPR prima di cominciare.
Che differenza c'è tra verificare l'età e raccogliere troppi dati?
Verificare l'età significa stabilire se una persona rientra o no in una certa fascia. Raccogliere troppi dati significa, per arrivare a quella risposta, acquisire anche informazioni che non servono a rispondere. La differenza sta nello scopo: se ti serve sapere solo se l'utente è maggiorenne, la risposta è sì o no, non l'archivio completo di un documento.
La tabella seguente riassume l'idea in modo semplice. È un nostro schema di ragionamento, non un elenco di regole dalla fonte.
| Situazione | Approccio prudente | Approccio da evitare |
|---|---|---|
| Serve sapere se un utente è adulto | Registrare solo l'esito della verifica | Conservare più informazioni di quelle usate per decidere |
| Modulo di contatto del sito | Chiedere nome e un recapito | Chiedere campi che nessuno userà |
| Iscrizione a una newsletter | Chiedere l'indirizzo email | Chiedere dati anagrafici completi |
| Area riservata per clienti | Raccogliere ciò che serve all'erogazione del servizio | Raccogliere per ogni evenienza futura |
Il criterio è lo stesso in tutte le righe: ogni dato deve avere un uso già chiaro, oggi, nel tuo processo.
Come si può applicare questo principio in una PMI italiana?
Per rendere il discorso concreto proponiamo due esempi. Sono situazioni ipotetiche e non casi di clienti: servono solo a mostrare il ragionamento.
Esempio uno: una scuola di danza. Immaginiamo una scuola di danza con un sito dove si prenotano le lezioni di prova. Il modulo chiede nome, recapito del genitore, età dell'allievo, indirizzo completo, professione dei genitori e come ha conosciuto la scuola. Rivedendo il modulo, la scuola si accorge che l'indirizzo e la professione non servono per la prova. Li toglie e conserva solo ciò che permette di organizzare la lezione e di contattare un adulto. Il modulo diventa più corto e c'è meno da custodire.
Esempio due: un negozio online di giochi. Immaginiamo un piccolo e-commerce che vende giochi e vuole assicurarsi che certi acquisti siano fatti da adulti. Invece di chiedere a tutti una copia del documento, il negozio si limita a un passaggio che conferma la maggiore età e registra solo l'esito. Si pone in questo modo il limite indicato dal Garante: verifica sì, ma raccolta contenuta. Resta da valutare, con un consulente, quale sistema sia adatto, perché la fonte non lo specifica.
Un terzo spunto, per chi è professionista. Uno studio professionale che usa un modulo online per le prime richieste può chiedersi se serva davvero il codice fiscale al primo contatto o se basti un recapito, rimandando il resto alla fase in cui l'incarico è effettivo.
Se il primo contatto passa da una finestra di chat sul sito, la stessa logica vale per ciò che l'assistente chiede all'utente: lo spiega bene l'articolo su come funziona un chatbot per il sito web aziendale.
Come si fa, in pratica, un controllo dei dati raccolti?
Non serve un grande progetto. Serve un lavoro ordinato, con una persona che conosce i processi e una che conosce il sito. Ecco una sequenza semplice, pensata come nostro metodo di lavoro.
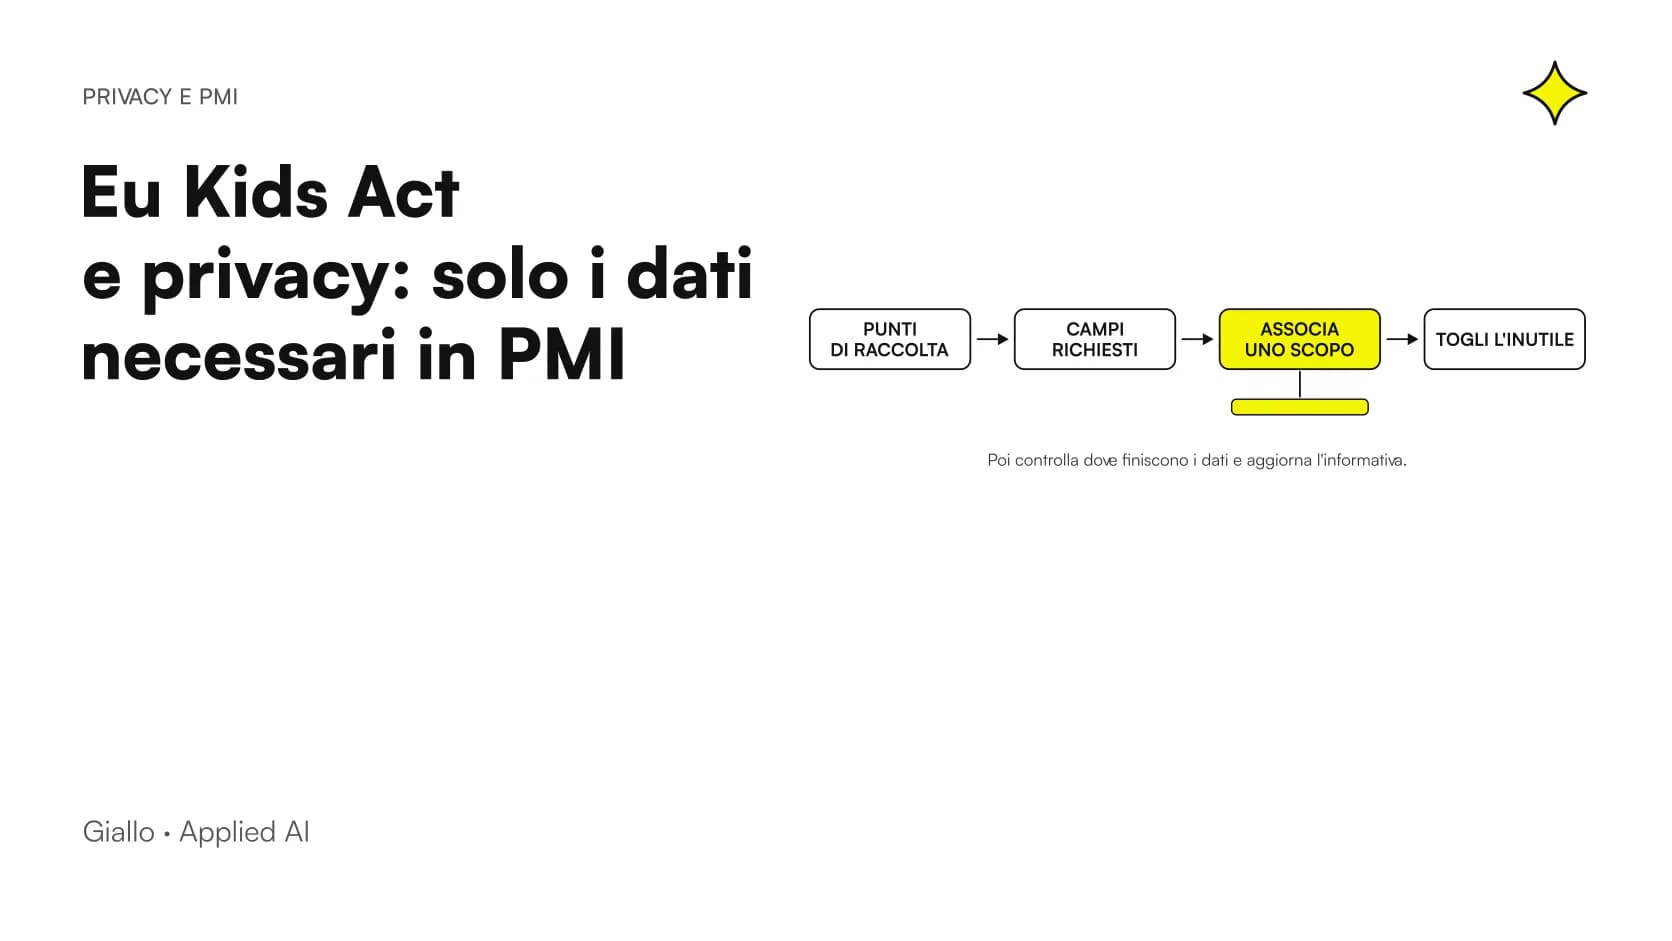
- Elenca i punti di raccolta. Moduli del sito, email, telefonate, fogli condivisi, strumenti di prenotazione, sistemi di pagamento.
- Scrivi i campi richiesti in ciascun punto. Una riga per campo, senza saltare i campi che sembrano banali.
- Associa a ogni campo uno scopo. Se non riesci a dire a chi serve e quando lo userà, è un candidato alla rimozione.
- Elimina o rendi facoltativo ciò che non serve subito. Un campo facoltativo va dichiarato come tale in modo chiaro.
- Controlla dove finiscono i dati. Chi li vede, dove sono salvati, per quanto tempo restano.
- Aggiorna l'informativa. Deve descrivere ciò che fai davvero, non ciò che facevi in passato.
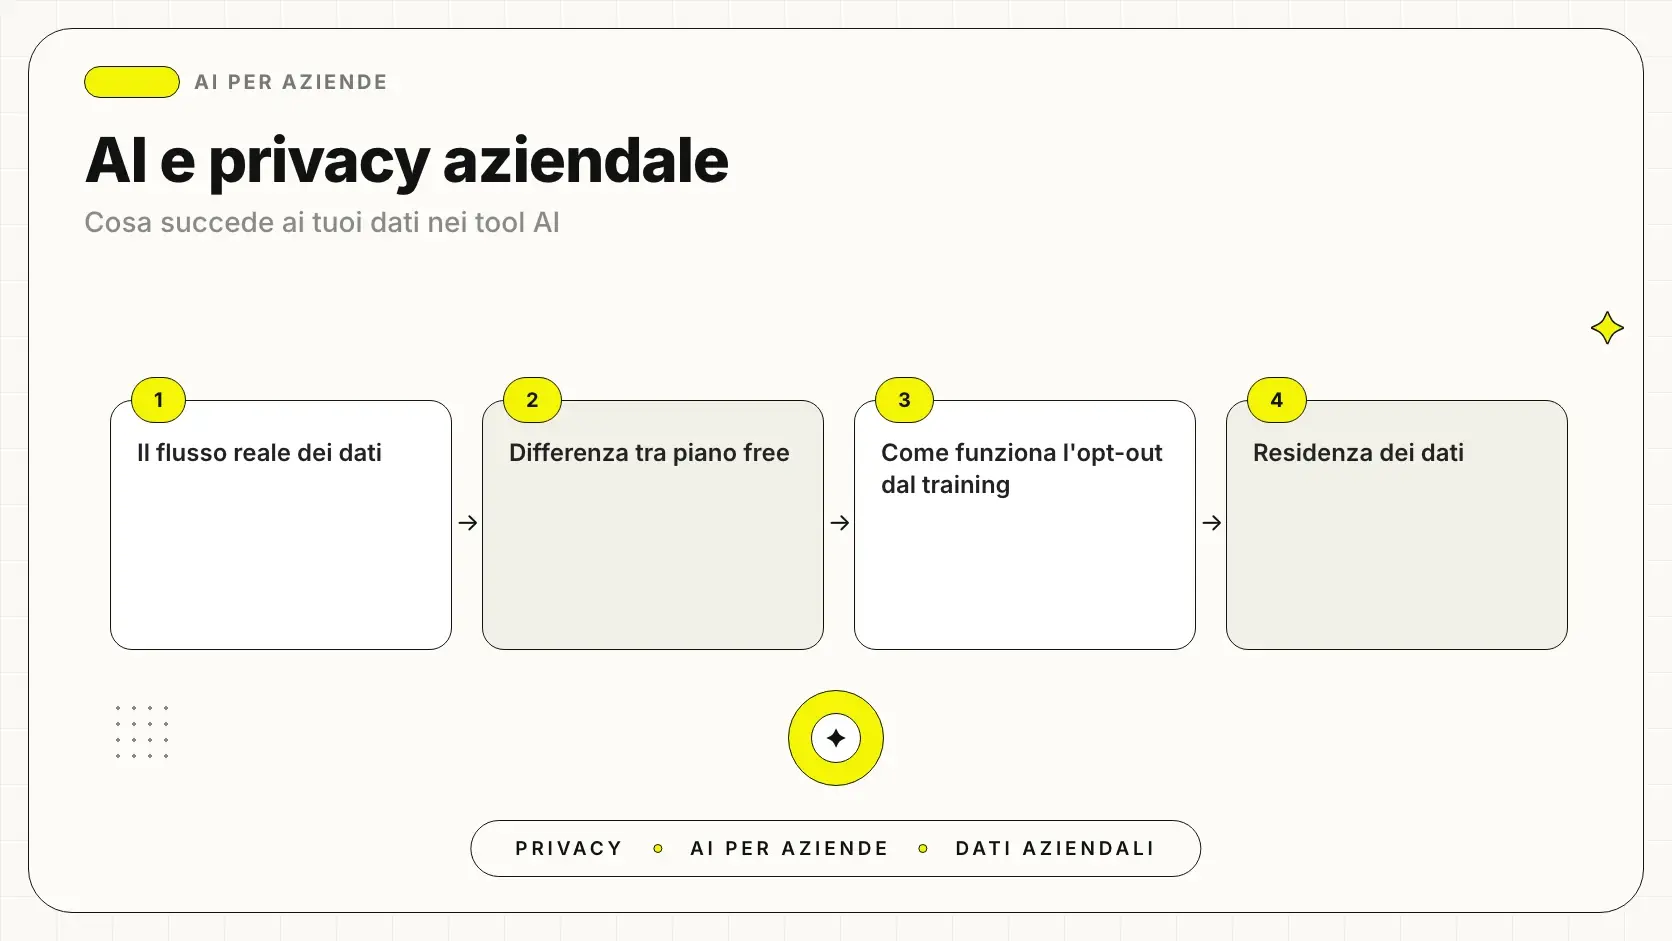
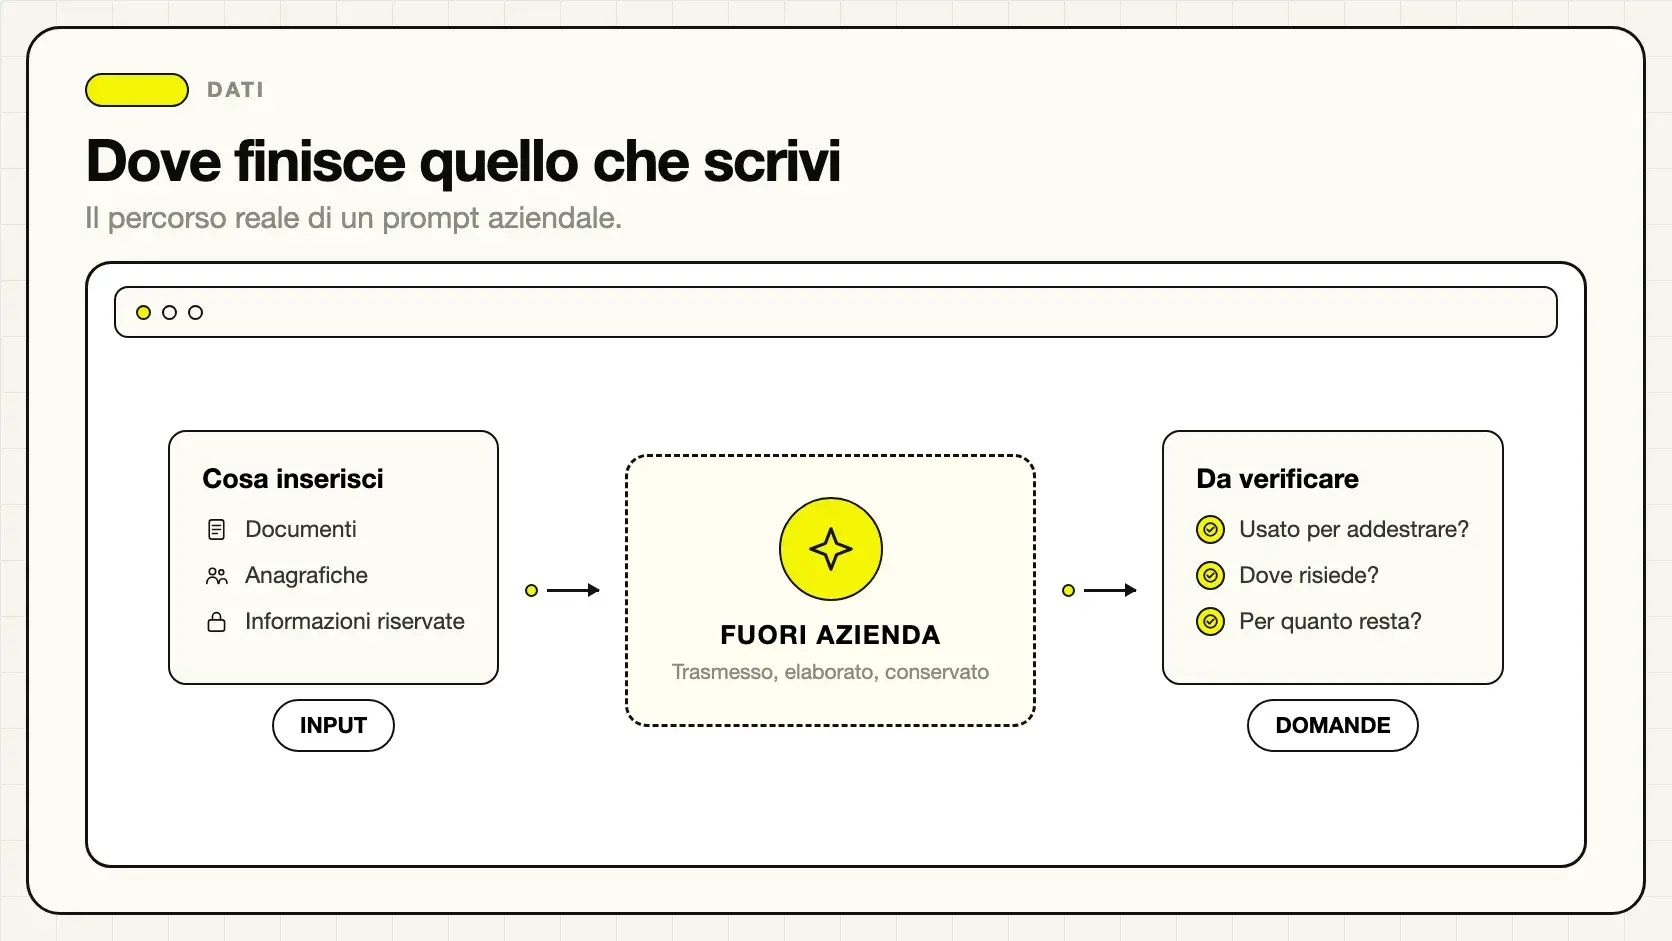
Se usi strumenti di intelligenza artificiale, per esempio un assistente che risponde ai clienti, la stessa logica vale per ciò che gli fai leggere. Meno informazioni personali entrano nel sistema, meno ce ne sono da governare. Per capire cosa succede a ciò che viene scritto in questi strumenti, ti serve l'approfondimento su dati aziendali e AI, e per vedere il quadro dal lato della riservatezza interna quello su AI e privacy aziendale.
Una volta chiarito cosa raccogli, conviene metterlo per iscritto in regole interne comprensibili a tutti: come scriverle è spiegato in come impostare una policy aziendale sull'uso dell'AI. E se vuoi capire dove i dati rischiano di uscire dal perimetro, c'è la guida ai rischi concreti per la sicurezza dei dati quando si usano questi strumenti.
Al termine del controllo puoi verificare il risultato con questa lista.
- So quali dati raccolgo e in quali punti.
- Per ogni dato so a cosa serve.
- Ho tolto i campi che nessuno usa.
- So chi può vedere i dati e dove sono conservati.
- L'informativa corrisponde alla pratica reale.
Quali errori evitare quando si affronta il tema dei dati dei minori?
Sono cinque errori da evitare. Anche questi sono nostre osservazioni di metodo, non contenuti della fonte.
Dedurre obblighi che la fonte non contiene
Succede quando si legge un titolo e si trae una regola. La pagina del Garante qui consegnata non indica obblighi, scadenze o sanzioni per le imprese. Per evitare l'errore, separa sempre ciò che è scritto da ciò che pensi sia scritto, e controlla il testo completo prima di agire. Per un altro quadro normativo, che riguarda le PMI, leggi quali obblighi ha davvero una PMI con l'AI Act.
Confondere la verifica dell'età con la raccolta di documenti
Si pensa che, per sapere l'età, serva acquisire tutto. Il principio richiamato dal Garante va nella direzione opposta: la verifica va bene, la raccolta resta limitata allo stretto necessario. Chiediti quale sia l'informazione minima che permette di decidere e fermati lì.
Chiedere dati per ogni evenienza
È la tentazione del «magari ci servirà». Porta moduli lunghi, archivi pieni e più rischi. Per evitarla, fissa una regola interna: un campo entra nel modulo solo se ha un uso già descritto.
Dimenticare i dati che non passano dal sito
Si cura il modulo online e si trascurano i fogli di calcolo, le chat e le email dove gli stessi dati si accumulano. Per evitarlo, nella mappa dei dati includi anche questi canali.
Rimandare tutto finché non arriva l'obbligo
Attendere una scadenza sembra comodo, ma i processi si sistemano meglio quando non c'è urgenza. Dato che la fonte non dà tempi, usa questa fase per ordinare le cose con calma, senza panico.
Quando conviene farsi aiutare?
Se i dati che raccogli riguardano minori, o se non sei sicuro di cosa sia necessario, un confronto con un consulente evita decisioni basate su letture parziali. Un esempio tipico è la scelta di un sistema di verifica dell'età: la fonte non dice quali modalità siano richieste, quindi la scelta va fatta sul testo ufficiale completo e con le competenze giuridiche adeguate. Questo articolo non è consulenza legale.
Se invece il tema è come organizzare strumenti e processi, anche con l'intelligenza artificiale, senza raccogliere più dati del dovuto, si tratta di un lavoro di progettazione che si può impostare con metodo.
Da dove cominciare oggi?
Prendi il modulo più usato del tuo sito e leggilo come lo leggerebbe un cliente. Per ogni campo chiediti: se lo togliessi, cosa non potrei più fare? Se la risposta è «niente», il campo non serve. È un esercizio piccolo, ma è la traduzione pratica del principio che il Garante richiama: raccogliere lo stretto necessario.
Se vuoi un confronto su come impostare questo lavoro in modo ordinato nella tua impresa, puoi partire dalla nostra pagina di consulenza sull'intelligenza artificiale.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
FAQ
Che cos'è l'Eu Kids Act secondo la fonte consegnata?
La pagina del Garante lo collega alla tutela dei minori online. Il materiale disponibile è un estratto, quindi non descrive nel dettaglio il contenuto della norma. Per i dettagli serve il testo ufficiale completo.
Il Garante approva la verifica dell'età dei minori sui social?
Sì, nella frase disponibile la verifica è accolta con favore. Il Garante aggiunge però che la raccolta di informazioni deve essere limitata allo stretto necessario.
L'Eu Kids Act impone obblighi alle PMI?
Il materiale consegnato non indica obblighi, scadenze o sanzioni per le imprese. Non è quindi possibile affermare che esistano né escluderli. Conviene controllare il testo ufficiale completo.
Quali sistemi di verifica dell'età sono ammessi?
La fonte non lo precisa. Non avendo questa informazione, non indichiamo sistemi specifici. La scelta va valutata su fonti complete e con un consulente competente.
Cosa può fare una PMI senza aspettare indicazioni più dettagliate?
Può mappare i dati che raccoglie e verificare per ciascuno lo scopo. I campi senza un uso chiaro si possono togliere o rendere facoltativi. È una buona pratica in sé e coerente con il principio richiamato dal Garante.
Questo articolo è una consulenza legale?
No, è un contenuto informativo basato su una sola fonte e su ragionamenti di metodo. Per decisioni che hanno conseguenze giuridiche è opportuno rivolgersi a un professionista. Gli esempi sono ipotetici e non riguardano clienti reali.