
AI Act: sanzioni e chi controlla
Sanzioni AI Act: fino a 35 milioni o al 7% del fatturato, la regola più favorevole per PMI e piccole mid-cap, da quando si applicano e chi vigila in Italia.
Tempo di lettura: 11 min
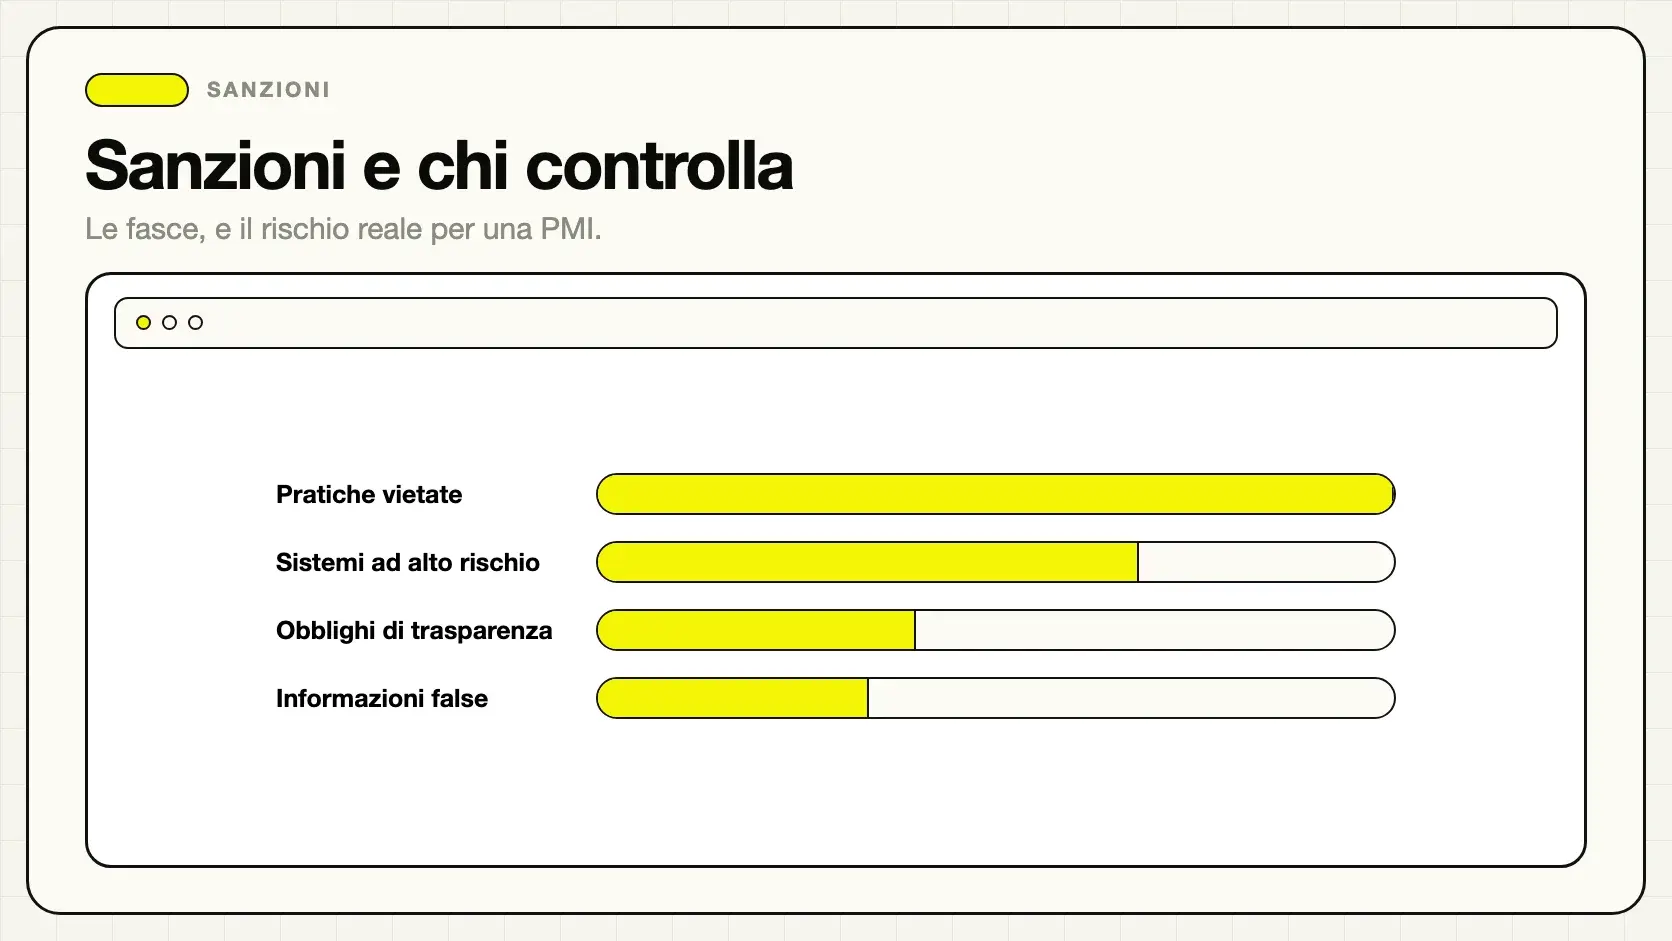
Le sanzioni dell'AI Act fanno notizia per gli importi massimi, fino a 35 milioni di euro o al 7% del fatturato mondiale per le pratiche vietate (art. 99 del Regolamento (UE) 2024/1689). Per un'azienda italiana normale però il rischio concreto è un altro, e ragionare solo sulle cifre porta a decisioni sbagliate: si compra conformità dove non serve e si trascura dove servirebbe.
L'impianto sanzionatorio è graduato come tutto il resto del regolamento: più grave è la violazione, più alta è la fascia. In cima ci sono le pratiche vietate; alla base, le informazioni inesatte o fuorvianti fornite alle autorità. E per le piccole imprese il tetto si calcola al contrario rispetto alle grandi.
In sintesi
- Le fasce sono tre: fino a 35 milioni o 7% per le pratiche vietate, fino a 15 milioni o 3% per gli altri obblighi principali, fino a 7,5 milioni o 1% per informazioni inesatte o fuorvianti alle autorità (art. 99).
- Per le imprese vale il valore più alto tra cifra fissa e percentuale; per PMI e start-up il più basso.
- L'Omnibus ha esteso la regola del valore più basso alle piccole imprese a media capitalizzazione, per le fasce da 15 e 7,5 milioni (art. 99, par. 6 bis).
- Il capo sulle sanzioni si applica dal 2 agosto 2025, ma si sanziona solo un obbligo già applicabile (art. 113).
- Per una PMI il rischio realistico non è la multa record: è il blocco di un progetto o la perdita di clienti B2B.
- Fornitore e utilizzatore rispondono ciascuno dei propri obblighi.
Gli importi dell'art. 99, fascia per fascia
La logica sanzionatoria segue quella della classificazione del rischio, spiegata in i quattro livelli di rischio. Questi sono i massimi fissati dall'art. 99 dell'AI Act, con le modifiche dell'Omnibus digitale sull'IA.
| Violazione | Massimo per le imprese | Regola per PMI e piccole mid-cap | Fonte |
|---|---|---|---|
| Pratiche vietate dell'art. 5 | 35.000.000 € o 7% del fatturato mondiale annuo dell'esercizio precedente, se superiore | PMI e start-up: il più basso dei due. Piccole imprese a media capitalizzazione: nessuna regola dedicata | Art. 99, par. 3 e 6 |
| Obblighi di fornitori, rappresentanti, importatori, distributori, deployer, organismi notificati e trasparenza dell'art. 50; dopo l'Omnibus anche la collaborazione lungo la catena (art. 25, par. 2 e 4) | 15.000.000 € o 3%, se superiore | PMI, start-up e piccole imprese a media capitalizzazione: il più basso dei due | Art. 99, par. 4 e 6, par. 4, lett. d bis, e par. 6 bis |
| Informazioni inesatte, incomplete o fuorvianti a organismi notificati o autorità | 7.500.000 € o 1%, se superiore | PMI, start-up e piccole imprese a media capitalizzazione: il più basso dei due | Art. 99, par. 5 e 6, par. 6 bis |
| Fornitori di modelli per finalità generali, sanzionati dalla Commissione dal 2 agosto 2026 | 15.000.000 € o 3%, se superiore | Nessuna regola dedicata | Art. 101 e art. 113 |
Per le imprese il meccanismo ricorda il GDPR: si applica il valore più alto tra cifra fissa e percentuale, quindi per le aziende molto grandi morde la percentuale. Per PMI e start-up la regola si rovescia e vale il valore più basso (art. 99, par. 6). In un esempio: un'impresa con 2 milioni di euro di fatturato che viola la trasparenza dell'art. 50 rischia al massimo il 3%, cioè 60.000 euro, non 15 milioni.
Cosa ha cambiato l'Omnibus sulle sanzioni
Il Regolamento (UE) 2026/1744, in vigore dal 27 luglio 2026, ha toccato l'art. 99 in tre punti. Gli Stati, nel fissare le sanzioni, devono tenere conto anche degli interessi e della sostenibilità economica delle piccole imprese a media capitalizzazione (par. 1). Per queste imprese vale il valore più basso tra cifra fissa e percentuale nelle fasce dei paragrafi 4 e 5, ma non per le pratiche vietate (nuovo par. 6 bis). E nella fascia da 15 milioni entrano gli obblighi di collaborazione lungo la catena del valore dell'art. 25, par. 2 e 4 (nuova lett. d bis).
Il rinvio dell'alto rischio sposta anche il momento in cui quegli obblighi diventano sanzionabili: per i sistemi dell'allegato III dal 2 dicembre 2027, per quelli dell'allegato I dal 2 agosto 2028. Divieti e trasparenza restano dove erano: dal 2 febbraio 2025 e dal 2 agosto 2026 (art. 113 dell'AI Act). Tutte le date sono nel calendario dell'AI Act.
Chi vigila
Il sistema di controllo è a due livelli. A livello europeo opera l'ufficio per l'IA della Commissione, che vigila sui fornitori di modelli per finalità generali e, dopo l'Omnibus, ha competenza esclusiva anche sui sistemi costruiti su quei modelli dallo stesso fornitore (art. 75, par. 1, sostituito dal Reg. (UE) 2026/1744). Per le aziende che quei sistemi li usano soltanto, restano competenti le autorità nazionali.
In Italia la legge 132/2025 ha designato l'Agenzia per la cybersicurezza nazionale (ACN) come autorità di vigilanza del mercato, con attività ispettive e sanzionatorie, e l'Agenzia per l'Italia digitale (AgID) come autorità di notifica, che si occupa degli organismi incaricati di verificare la conformità. Per banche, intermediari e assicurazioni restano Banca d'Italia, CONSOB e IVASS; il Garante privacy mantiene tutti i suoi poteri.
Il potere di applicare le sanzioni dell'art. 99 arriva con i decreti legislativi che la stessa legge ha delegato al Governo, da adottare entro dodici mesi dalla sua entrata in vigore (art. 24). Se hai bisogno di sapere a chi risponderesti in concreto, controlla su Normattiva se quei decreti sono stati pubblicati.
Qual è il rischio reale per una PMI
Qui va fatta una distinzione che di solito manca.
Rischio teorico
- Sanzione nella fascia massima
- Presuppone una pratica vietata
- Scenario remoto per un'impresa normale
Rischio concreto
- Progetto bloccato per assenza di documentazione
- Contestazione da parte di un interessato
- Cliente B2B che chiede garanzie in contratto e non le ottiene
- Gara persa per requisiti di conformità non dimostrabili
La colonna di destra è quella che si materializza davvero, ed è anche quella che nessuno racconta. Il costo tipico della non conformità per una PMI non è una multa: è un contratto che salta. Sempre più capitolati B2B e sempre più clienti strutturati chiedono di dichiarare quali sistemi AI vengono impiegati e con quali garanzie. Non avere una risposta pronta è un problema commerciale prima che sanzionatorio.
Tre situazioni e la fascia che rischiano
Fornitore di software gestionale che integra uno scoring. L'azienda vende ad altre imprese un modulo che assegna punteggi a persone, per esempio per il credito o la selezione. È fornitore di un sistema dell'allegato III: gli obblighi si applicano dal 2 dicembre 2027 (Reg. (UE) 2026/1744) e violarli ricade nella fascia fino a 15 milioni o al 3%. Il rischio però arriva prima: al primo cliente strutturato che chiede la documentazione di conformità in fase di gara, l'assenza si traduce in vendita persa.
Azienda che usa uno strumento di screening dei CV. Un candidato scartato chiede su quale base è stata presa la decisione. L'azienda è utilizzatore: dal 2 dicembre 2027 avrà gli obblighi dell'art. 26, tra cui sorveglianza umana e informazione alle persone, sanzionabili nella stessa fascia (art. 99, par. 4). Se non può dimostrare che una persona competente ha potuto valutare e ribaltare, la posizione è debole, indipendentemente da chi ha scritto il software.
Piccolo e-commerce con assistente sul sito. L'obbligo è la trasparenza, dal 2 agosto 2026. Non è la fascia più bassa: la violazione dell'art. 50 sta nella stessa fascia degli obblighi per l'alto rischio, fino a 15 milioni o al 3%, e per una PMI vale il più basso dei due (art. 99, par. 4 e 6). L'adempimento costa un quarto d'ora: è il classico caso in cui il rapporto tra costo di conformità e rischio rende insensato rimandare.
Come si dimostra di essere in regola
Nel momento in cui qualcuno chiede conto, che sia un cliente in gara, un interessato che contesta o un'autorità in verifica, quello che conta non è ciò che hai fatto, ma ciò che puoi mostrare.
La documentazione minima che rende una PMI difendibile è più leggera di quanto si teme. Le stime di tempo sono indicative, per un'azienda con pochi strumenti:
| Documento | A cosa serve | Sforzo indicativo |
|---|---|---|
| Inventario dei sistemi AI | Dimostra che sai cosa usi | 1-2 ore |
| Classificazione per fascia | Dimostra che hai valutato | 1 ora |
| Policy interna | Dimostra che hai governato l'uso | mezza giornata |
| Traccia della formazione di chi usa l'AI | Dimostra le misure di alfabetizzazione dell'art. 4 | 1 ora |
| Prova della trasparenza | Screenshot del disclaimer con data | 10 minuti |
| Accordi con i fornitori | Copre il fronte dati | recupero documenti |
| Nota sulla supervisione umana | Chi controlla cosa nei processi sensibili | 1 ora |
Un giorno di lavoro complessivo, aggiornato una volta l'anno. È sproporzionatamente poco rispetto al valore che ha nel momento in cui serve: nella maggior parte dei casi non serve mai per un'autorità, ma serve eccome quando un cliente strutturato manda il suo questionario fornitori.
Il fronte che colpisce prima: i questionari fornitori
Molte PMI italiane incontreranno l'AI Act non attraverso un'autorità, ma attraverso un modulo. Sempre più aziende strutturate inseriscono nei processi di qualifica fornitori domande come: «utilizzate sistemi di intelligenza artificiale nell'erogazione del servizio?», «quali garanzie offrite sul trattamento dei dati?», «avete una policy interna sull'uso dell'AI?».
Sono domande a cui bisogna rispondere in fase commerciale, con tempi stretti e senza margine per improvvisare. Chi ha l'inventario e la policy risponde in dieci minuti. Chi non li ha, o perde tempo o perde la gara.
- Prepara una risposta standard di mezza pagina alle domande tipiche
- Tieni pronti policy e inventario in formato condivisibile
- Sii preciso su cosa fai e cosa non fai: le risposte generiche generano altre domande
- Se usi fornitori terzi, sappi dire quali e con che garanzie
È il motivo per cui conviene fare questo lavoro adesso e non alla scadenza: la scadenza commerciale arriva prima di quella normativa. Il quadro completo è in AI Act: la guida per le aziende e la parte contrattuale in contratto con un fornitore AI.
Cinque errori di valutazione sul rischio sanzioni
- Decidere in base all'importo massimo. Porta a sovrainvestire dove non serve e a ignorare gli obblighi banali che invece si applicano davvero.
- Leggere il massimo come se valesse per tutti. Per PMI e start-up il tetto è il valore più basso tra cifra fissa e percentuale del fatturato.
- Assumere che risponda solo il fornitore. Gli obblighi dell'utilizzatore sono autonomi.
- Ignorare il fronte contrattuale. Per molte PMI la conformità diventa un requisito commerciale prima che un obbligo controllato.
- Non scrivere niente nel contratto con il fornitore. Vedi contratto con un fornitore AI: è lì che si distribuiscono le responsabilità.
Cinque mosse per essere difendibile
La misura di prudenza più efficace non è un budget di conformità: è poter dimostrare cosa fai.
- Tieni l'inventario dei sistemi AI in uso, aggiornato e datato.
- Per ognuno annota fascia di rischio e ruolo (fornitore o utilizzatore).
- Dove l'AI parla con qualcuno, conserva prova di aver dichiarato la natura automatica.
- Dove l'AI supporta decisioni su persone, documenta chi esercita la sorveglianza umana e con quale potere.
- Nei contratti con i fornitori, chiedi per iscritto le garanzie di conformità e chi risponde di cosa.
Questi cinque punti costano poche ore e coprono sia il fronte sanzionatorio sia, più utile, quello commerciale. Il metodo di valutazione è in come valutare i rischi di un sistema AI.
Il rischio vero è non saper rispondere
Le sanzioni dell'AI Act sono serie ma proporzionate: i massimi che fanno titolo riguardano comportamenti che una PMI normale non tiene, e per le piccole imprese il tetto è comunque il valore più basso tra cifra fissa e percentuale (art. 99, par. 6). Costruire la propria strategia sull'importo massimo significa spendere male.
Il modo corretto di guardare al rischio è chiedersi: se domani qualcuno mi chiedesse quali sistemi AI uso, per cosa, e con quali garanzie, saprei rispondere? Se la risposta è sì, sei coperto sul fronte che conta. Se è no, il problema si presenterà prima come contratto perso che come sanzione.
Se vuoi arrivare al prossimo questionario fornitori con inventario, classificazione e policy già pronti, possiamo prepararli insieme partendo da una consulenza AI per PMI. Il quadro generale è in AI Act: la guida per le aziende.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
 AI Act: la guida per le aziende italiane
 AI Act: quando entra in vigore e cosa cambia
 AI Act: quali obblighi ha davvero una PMI
 AI Act: i quattro livelli di rischio spiegati
 Come valutare i rischi di un sistema AI
 Contratto con un fornitore AI: cosa controllare
 Smistare email e allegati con l’AI: una coda unica per vendite e amministrazione
 Copilot in Teams: riunioni, verbali e azioni da confermare
FAQ
Quanto sono alte le sanzioni dell'AI Act?
L'art. 99 fissa tre massimi: fino a 35 milioni di euro o al 7% del fatturato mondiale annuo dell'esercizio precedente per le pratiche vietate; fino a 15 milioni o al 3% per gli obblighi di fornitori, deployer, importatori, distributori e per la trasparenza dell'art. 50; fino a 7,5 milioni o all'1% per informazioni inesatte, incomplete o fuorvianti ad autorità e organismi notificati. Per le imprese vale il valore più alto dei due, per PMI e start-up il più basso.
Le sanzioni si applicano già?
Il capo del regolamento sulle sanzioni si applica dal 2 agosto 2025, ma si può sanzionare solo un obbligo già applicabile: i divieti dal 2 febbraio 2025, la trasparenza dell'art. 50 dal 2 agosto 2026, gli obblighi per l'alto rischio dal 2 dicembre 2027 o dal 2 agosto 2028 dopo il Regolamento (UE) 2026/1744. In Italia la legge 132/2025 (art. 24) ha delegato il Governo ad attribuire alle autorità nazionali il potere di applicare le sanzioni dell'art. 99: lo stato dei decreti va verificato su Normattiva.
Chi controlla l'applicazione dell'AI Act in Italia?
La legge 132/2025 (art. 20) designa l'Agenzia per la cybersicurezza nazionale (ACN) come autorità di vigilanza del mercato, con attività ispettive e sanzionatorie, e l'Agenzia per l'Italia digitale (AgID) come autorità di notifica. Per il settore finanziario vigilano Banca d'Italia, CONSOB e IVASS, e il Garante privacy mantiene i suoi poteri. A livello europeo l'ufficio per l'IA vigila sui modelli per finalità generali e, dopo l'Omnibus, sui sistemi costruiti su quei modelli dallo stesso fornitore.
Una PMI rischia davvero una multa milionaria?
È lo scenario meno probabile. Per PMI e start-up il massimo è il più basso tra cifra fissa e percentuale del fatturato (art. 99, par. 6): in un esempio, un'impresa con 2 milioni di euro di fatturato che viola la trasparenza rischia al massimo il 3%, cioè 60.000 euro, non 15 milioni. E il rischio realistico resta un altro: un progetto bloccato, documentazione che manca durante una verifica, un cliente B2B che chiede garanzie in gara o in contratto.
Le sanzioni tengono conto della dimensione dell'impresa?
Sì. L'art. 99 chiede sanzioni effettive, proporzionate e dissuasive che tengano conto degli interessi e della sostenibilità economica di PMI e start-up e, dopo l'Omnibus, delle piccole imprese a media capitalizzazione. Per le PMI il massimo è il più basso tra cifra fissa e percentuale; per le piccole imprese a media capitalizzazione la stessa regola vale per le fasce dei paragrafi 4 e 5, non per le pratiche vietate (par. 6 bis). L'importo concreto considera gravità, durata, dimensioni e cooperazione (par. 7).
Cosa succede se la violazione riguarda un fornitore e non me?
Ognuno risponde per i propri obblighi. Se il difetto di conformità è del sistema fornito, la responsabilità primaria è del fornitore. Ma se hai usato il sistema fuori dalle istruzioni, senza sorveglianza umana o senza informare gli interessati, quelli sono obblighi tuoi e rispondi tu. È il motivo per cui il contratto con il fornitore va scritto bene.