
AI Act: la guida per le aziende italiane
AI Act spiegato alle aziende italiane: chi riguarda, quali obblighi porta e da quando, con le date aggiornate all'Omnibus 2026/1744 e alla legge 132/2025.
Tempo di lettura: 13 min
L'AI Act è il regolamento europeo che disciplina lo sviluppo e l'uso dei sistemi di intelligenza artificiale nell'Unione: il Regolamento (UE) 2024/1689, in vigore dal 1° agosto 2024 e applicato per fasi fino al 2028. Non vieta l'AI: la classifica per livello di rischio e assegna obblighi proporzionati a quel rischio. Più il sistema può incidere sulla vita delle persone, più aumentano i requisiti di documentazione, controllo e trasparenza.
Per la maggior parte delle PMI italiane la notizia buona è questa: la quasi totalità degli usi quotidiani ricade nelle fasce a rischio basso o minimo, dove non ci sono adempimenti pesanti. Il problema non è quindi «l'AI Act mi travolge», ma capire in quale casella cadono i sistemi che usi davvero, e non ritrovarsi per sbaglio in una casella più severa.
Questa guida spiega come funziona la classificazione, chi ha quali obblighi, con che tempi dopo le modifiche dell'Omnibus digitale sull'IA del 2026, e da dove conviene partire concretamente. Senza legalese e senza allarmismo.
In sintesi
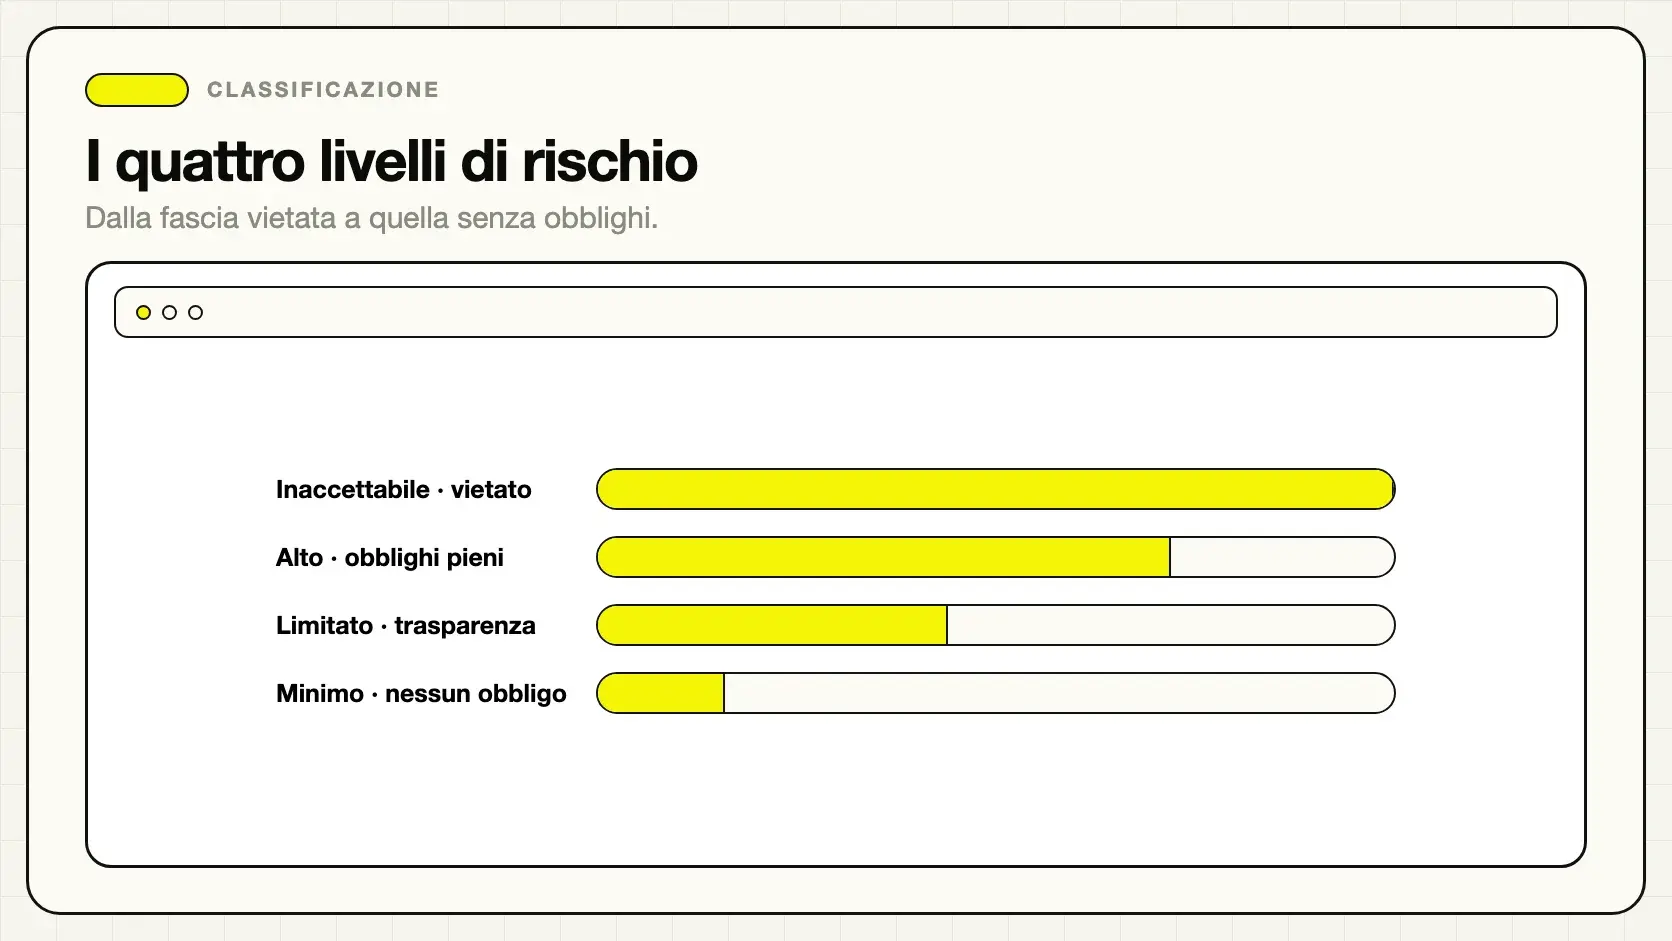
- L'AI Act classifica i sistemi in quattro livelli: rischio inaccettabile (vietati), alto, limitato e minimo.
- Gli obblighi più onerosi ricadono su chi fornisce il sistema, non su chi lo usa.
- La maggior parte degli usi aziendali quotidiani (assistenti generici, automazioni interne) è a rischio minimo; resta per tutti l'alfabetizzazione dell'art. 4.
- Usare l'AI per decidere su persone, come assunzioni, credito o gestione dei lavoratori, è il territorio che fa scattare gli obblighi seri.
- Gli obblighi si applicano per fasi: divieti dal 2 febbraio 2025, trasparenza dal 2 agosto 2026 (art. 113), alto rischio dal 2 dicembre 2027 o dal 2 agosto 2028 (Reg. (UE) 2026/1744).
- Il primo passo utile non è comprare consulenza, ma fare l'inventario dei sistemi AI realmente in uso.
Cos'è l'AI Act e perché esiste
L'AI Act è un regolamento europeo: si applica direttamente in tutti gli Stati membri, senza bisogno di una legge nazionale che lo recepisca. La logica è la stessa che l'Europa usa da decenni per la sicurezza dei prodotti: prima di mettere sul mercato qualcosa che può fare danno, devi dimostrare che rispetta certi requisiti.
La novità è l'oggetto. Qui il «prodotto» è un sistema che prende decisioni o produce output in autonomia, e il danno possibile non è solo fisico: è discriminazione, sorveglianza, manipolazione, decisioni sbagliate su persone che non hanno modo di contestarle.
Da qui l'impianto: non si regola la tecnologia in sé, si regola l'uso che se ne fa. Lo stesso modello linguistico è irrilevante se riassume verbali di riunione e diventa altamente regolato se filtra curriculum.
In Italia il regolamento è affiancato dalla legge 132/2025, in vigore dal 10 ottobre 2025. Designa AgID e ACN come autorità nazionali per l'AI, aggiunge regole per lavoro e professioni e dichiara di non creare obblighi nuovi per sistemi e modelli rispetto all'AI Act (art. 3, comma 5).
Quali sono i livelli di rischio
La classificazione è a quattro gradini. È la parte che conta di più, perché stabilisce tutto il resto.
| Livello | Cosa comprende | Cosa comporta | Da quando |
|---|---|---|---|
| Inaccettabile | Pratiche vietate: manipolazione dannosa, social scoring, sfruttamento di vulnerabilità | Divieto: non si può fare, punto | 2 febbraio 2025 (art. 113, lett. a)) |
| Alto | Sistemi che incidono su accesso a lavoro, istruzione, credito, servizi essenziali, giustizia | Obblighi pieni: gestione del rischio, documentazione, dati, sorveglianza umana, log | 2 dicembre 2027 (allegato III) o 2 agosto 2028 (allegato I) (Reg. (UE) 2026/1744) |
| Limitato | Sistemi che interagiscono con persone o generano contenuti | Obblighi di trasparenza: dire che è AI | 2 agosto 2026 (art. 50 e art. 113) |
| Minimo | Tutto il resto: automazioni interne, assistenti generici, strumenti di produttività | Nessun obbligo specifico, oltre all'alfabetizzazione dell'art. 4 che vale per tutti | 2 febbraio 2025 per l'art. 4 (art. 113, lett. a)) |
Il salto vero è tra «limitato» e «alto». Sotto quella soglia si tratta di essere onesti con le persone; sopra, si entra in un regime di conformità documentale che richiede lavoro strutturato. Ne parlo in dettaglio in livelli di rischio dell'AI Act.
Chi ha gli obblighi: fornitore o utilizzatore?
È la distinzione che le aziende sbagliano più spesso, e quella che determina quanto lavoro ti tocca.
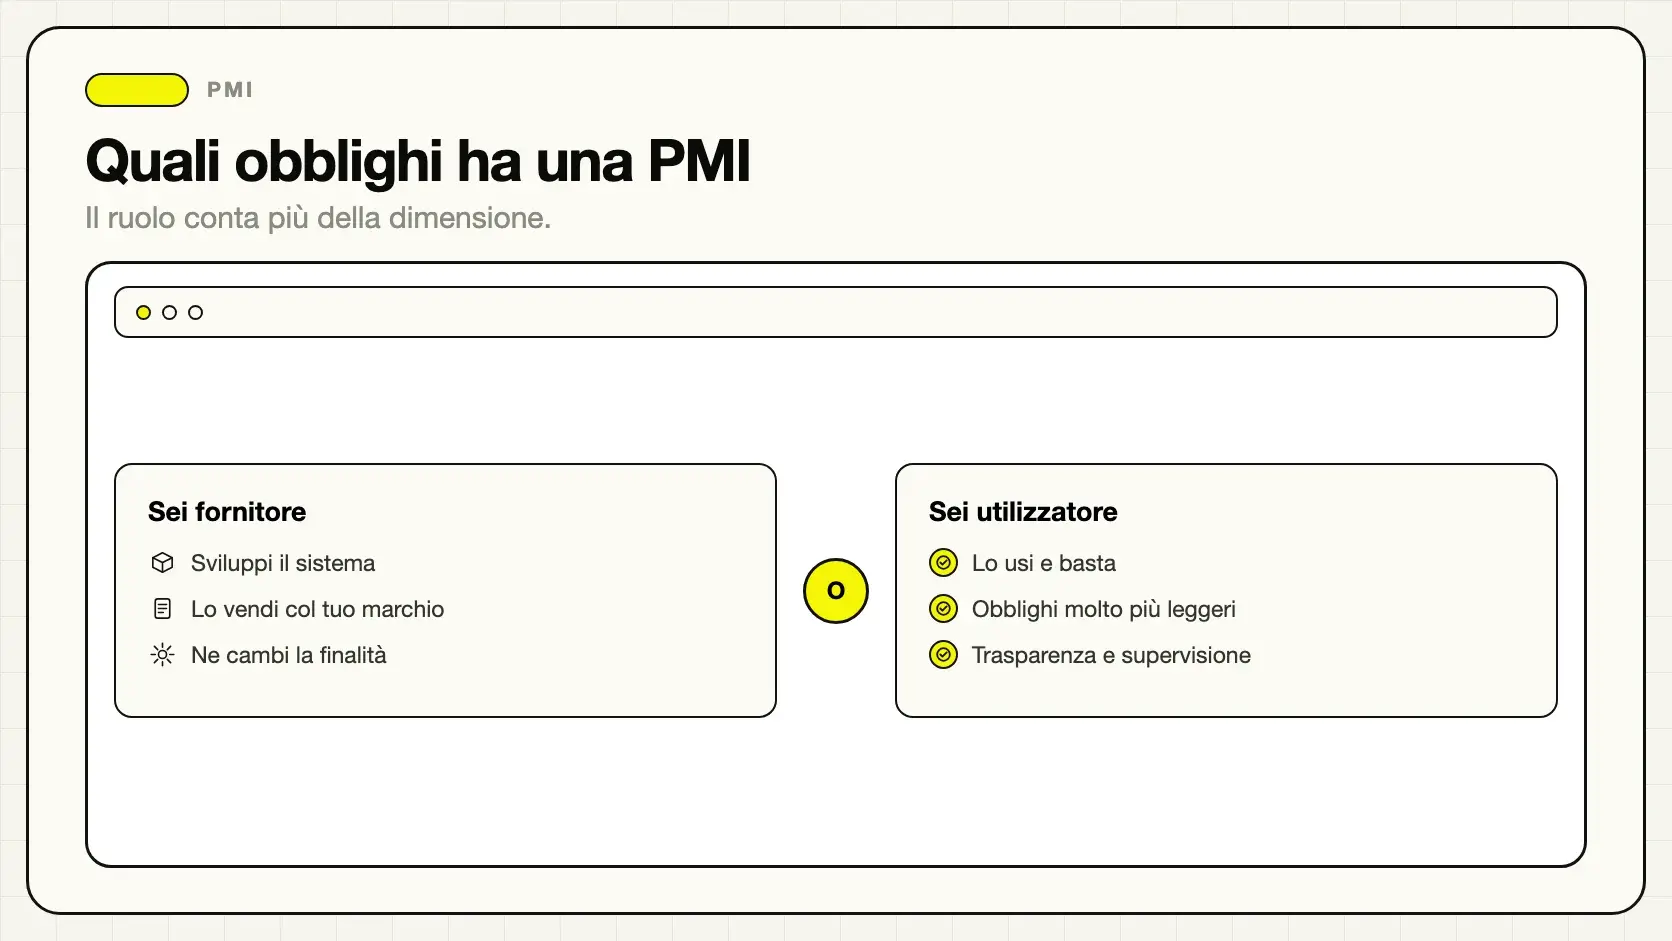
Sei fornitore se…
- Sviluppi il sistema AI
- Lo immetti sul mercato con il tuo nome o marchio
- Prendi un sistema di terzi e lo rimarchi come tuo
- Lo modifichi in modo sostanziale cambiandone la finalità
Sei utilizzatore se…
- Usi un sistema sviluppato da altri nella tua attività
- Lo configuri per il tuo caso senza stravolgerlo
- Non lo rivendi né lo presenti come prodotto tuo
Gli obblighi pesanti (sistema di gestione del rischio, documentazione tecnica, governance dei dati, valutazione di conformità) ricadono sul fornitore. L'utilizzatore ha obblighi più contenuti: usare il sistema secondo le istruzioni, garantire la sorveglianza umana dove prevista, informare le persone coinvolte.
Quando scattano gli obblighi
L'AI Act non si applica tutto insieme. Le date sono fissate dall'art. 113 del regolamento, e per l'alto rischio le ha cambiate l'Omnibus digitale sull'IA, il Regolamento (UE) 2026/1744 in vigore dal 27 luglio 2026.
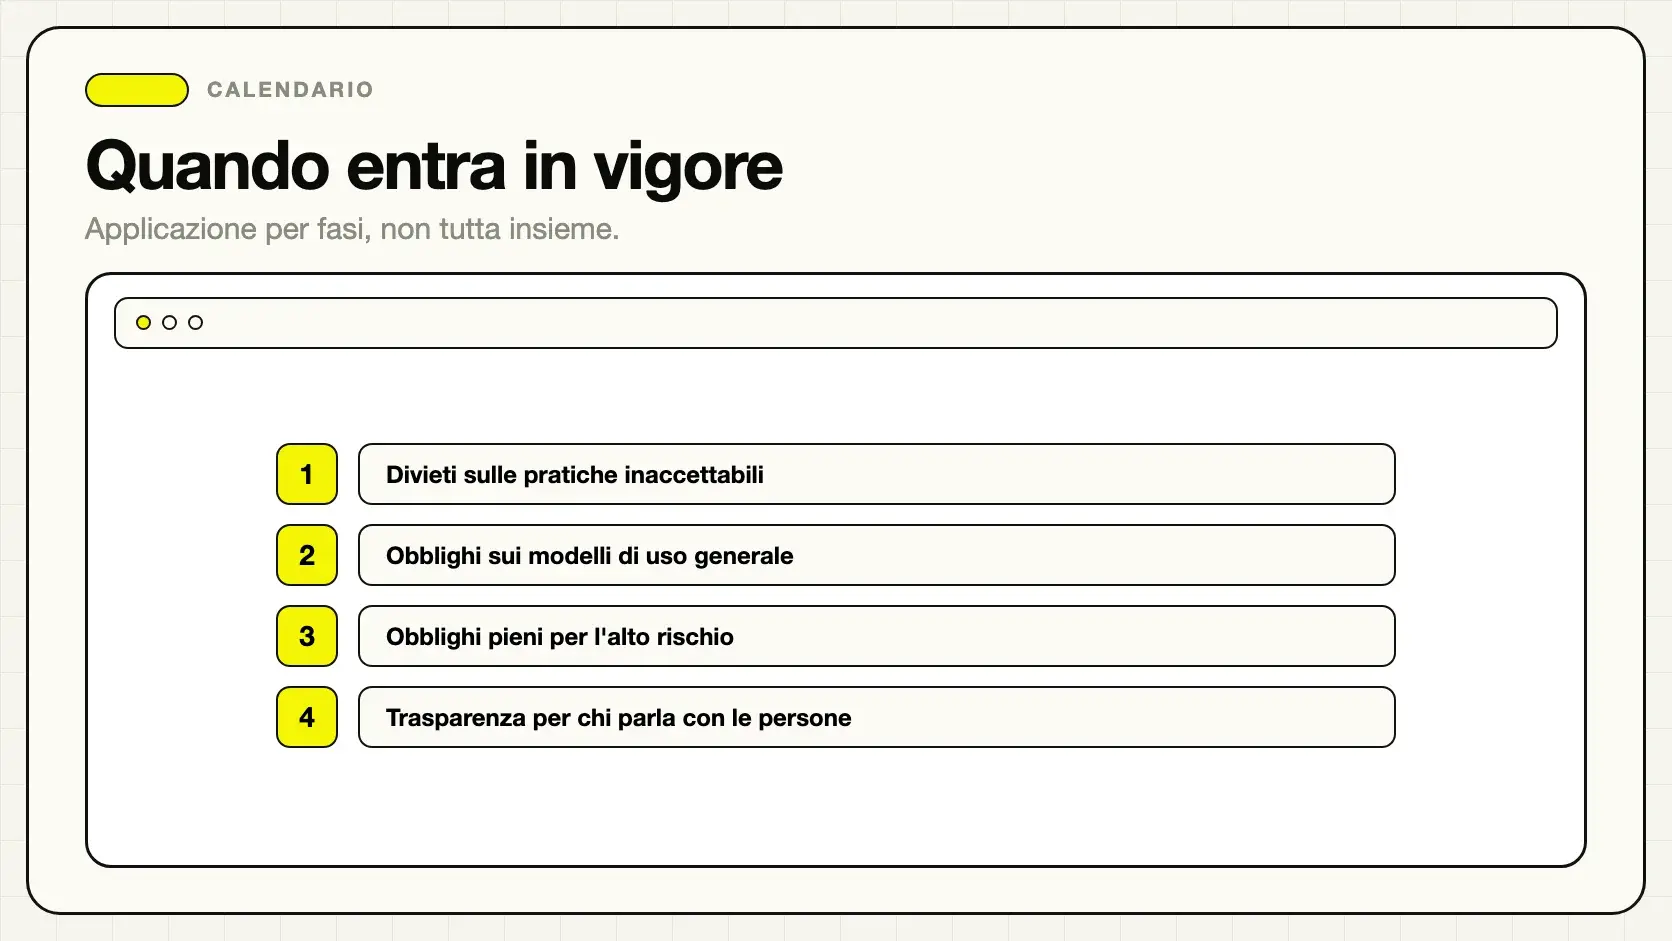
- 2 febbraio 2025. Divieti delle pratiche inaccettabili e obbligo di alfabetizzazione dell'art. 4 (art. 113, lett. a)). I divieti non ammettono adattamento graduale.
- 2 agosto 2025. Obblighi per i fornitori di modelli per finalità generali, quelli che stanno dietro agli assistenti che usiamo tutti i giorni, più governance e sanzioni (art. 113, lett. b)). Riguardano chi i modelli li produce.
- 2 agosto 2026. Applicazione generale e trasparenza dell'art. 50 (art. 113). È la data che tocca chi ha un chatbot o pubblica deep fake.
- 2 dicembre 2027. Obblighi per i sistemi ad alto rischio dell'allegato III, come selezione del personale e credito (Omnibus). Prima dell'Omnibus la data era il 2 agosto 2026.
- 2 agosto 2028. Obblighi per l'AI che fa da componente di sicurezza di prodotti regolati dall'allegato I (Omnibus). Prima era il 2 agosto 2027.
Il calendario completo, con le date intermedie e le regole per i sistemi già sul mercato, è in quando entra in vigore l'AI Act. Trattandosi di norme con attuazione progressiva e linee guida in evoluzione, verifica sempre le fonti ufficiali prima di prendere decisioni con impatto legale: questa guida serve a orientarti, non sostituisce un parere.
Cosa cambia davvero per una PMI italiana
Qui va detta una cosa che nel dibattito si perde: per la stragrande maggioranza delle PMI l'AI Act non impone nuovi adempimenti burocratici.
Se usi assistenti generici per scrivere email, riassumere documenti, preparare bozze, organizzare dati interni, sei a rischio minimo. Nessun registro, nessuna certificazione, nessuna valutazione di conformità. L'unica regola che vale per tutti è l'alfabetizzazione dell'art. 4: dal 27 luglio 2026, con il testo riscritto dall'Omnibus, chiede misure che sostengano le competenze di chi usa l'AI, senza un livello specifico da garantire.
Gli obblighi veri arrivano in tre situazioni concrete:
- Usi l'AI per decidere su persone: filtrare candidati, valutare dipendenti, assegnare compiti in base al comportamento o a caratteristiche personali, valutare merito creditizio. Per questi sistemi ad alto rischio gli obblighi partono dal 2 dicembre 2027 (Reg. (UE) 2026/1744).
- L'AI parla con i tuoi clienti: chatbot, agenti, assistenti vocali. Dal 2 agosto 2026 le persone devono sapere che stanno parlando con un sistema (art. 50).
- Sviluppi e vendi sistemi AI ad altri. In quel caso sei fornitore, e il discorso cambia completamente.
Il secondo punto è quello che tocca più aziende. Se hai un chatbot AI o un agente AI sul sito, la regola pratica è semplice: dichiaralo in modo chiaro, al più tardi alla prima interazione, come chiede l'art. 50, par. 5. Una riga all'inizio della conversazione basta.
Due regole italiane si aggiungono per chi lavora con persone. Il professionista deve dire ai clienti quali sistemi AI usa, con linguaggio chiaro (legge 132/2025, art. 13); il datore di lavoro informa i lavoratori sull'uso dell'AI nei casi dell'art. 1-bis del d.lgs. 152/1997 (art. 11). Quanto si rischia se si sbaglia è spiegato in sanzioni dell'AI Act.
Quattro casi, quattro livelli di obblighi
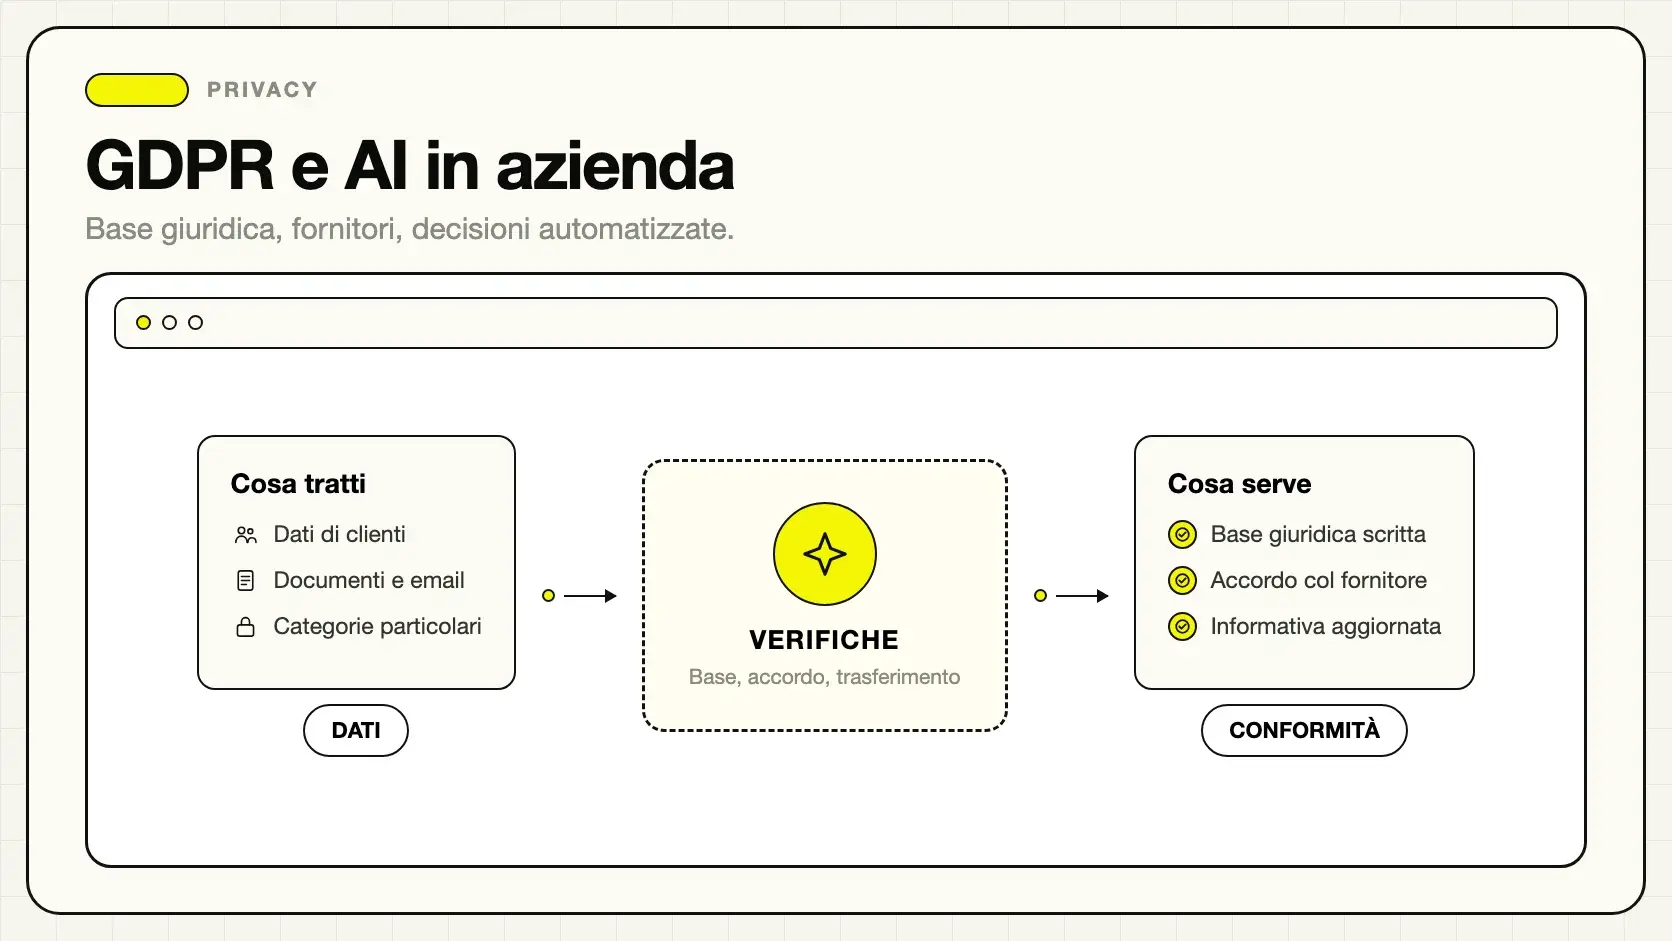
Studio commercialista con 6 collaboratori. Usa un assistente AI per riassumere circolari e preparare bozze di risposta ai clienti. Per l'AI Act è rischio minimo: resta la formazione di chi lo usa. La legge 132/2025 chiede allo studio di informare i clienti sui sistemi AI impiegati. Il tema vero resta il GDPR, perché nei documenti ci sono dati dei clienti: la domanda giusta è dove finiscono quei dati, approfondita in GDPR e AI in azienda.
E-commerce con assistente sul sito. L'assistente risponde a domande su prodotti, spedizioni, resi. Rischio limitato: dal 2 agosto 2026 vale l'obbligo di trasparenza dell'art. 50. Si risolve dichiarando che è un sistema automatico. Il passaggio a un operatore umano quando la richiesta esce dal seminato non lo chiede l'AI Act, ma evita parecchi reclami.
Azienda manifatturiera che filtra i CV. Qui cambia tutto. Un sistema che seleziona candidati incide sull'accesso al lavoro: è alto rischio (allegato III), con obblighi applicabili dal 2 dicembre 2027 dopo il rinvio dell'Omnibus. Serviranno sorveglianza umana reale (non un timbro finale su una lista già decisa), uso secondo le istruzioni, conservazione dei log, informazione alle persone. Se il sistema è di un fornitore esterno, gran parte degli obblighi tecnici è sua, ma l'obbligo di usarlo correttamente resta dell'azienda.
Agenzia che rivende un chatbot col proprio marchio. L'agenzia è diventata fornitore. Non può limitarsi a girare la responsabilità al vendor a monte: rispondendo col proprio nome, si assume gli obblighi corrispondenti.
AI Act e GDPR: come si incastrano
La confusione più diffusa è pensare che le due norme si sovrappongano o che una assorba l'altra. Non è così: guardano oggetti diversi dello stesso progetto.
Il GDPR guarda ai dati: chi sono le persone coinvolte, su quale base giuridica tratti le loro informazioni, dove finiscono, per quanto tempo restano. L'AI Act guarda al sistema: cosa fa, quanto è autonomo, che conseguenze può produrre, come è documentato.
Un progetto può ricadere in uno solo dei due perimetri. Un assistente che riassume manuali tecnici senza nomi di persone è fuori dal GDPR ma dentro l'AI Act come rischio minimo. Un foglio di calcolo che elabora dati dei dipendenti con formule tradizionali è dentro il GDPR e completamente fuori dall'AI Act, perché non c'è nessun sistema di intelligenza artificiale.
| Domanda | Norma che risponde |
|---|---|
| Posso trattare questi dati? | GDPR |
| Devo dire alle persone che c'è un sistema automatico? | Entrambe, con angolazioni diverse |
| Serve documentazione tecnica del sistema? | AI Act (alto rischio) |
| Serve un accordo scritto con il fornitore? | GDPR |
| Chi decide, l'uomo o la macchina? | Entrambe |
Nella pratica delle PMI italiane l'ordine di priorità è chiaro: il GDPR si applica prima, più spesso e con controlli già rodati. L'AI Act diventa rilevante quando il sistema inizia a incidere su decisioni che riguardano persone. Il percorso completo sul primo fronte è in GDPR e AI in azienda, quello sui dati inseriti negli strumenti in dati aziendali e AI.
Il caso più frequente: l'AI entrata senza permesso
C'è una situazione che nelle PMI italiane precede qualunque ragionamento normativo, e che nessuna guida menziona: l'azienda usa già l'AI senza saperlo.
Non per malizia. Un collaboratore ha trovato uno strumento comodo e lo usa per preparare le risposte ai clienti. Il commerciale incolla la lista contatti per farsi fare una segmentazione. Qualcuno in amministrazione carica fatture in un servizio di estrazione dati. Nessuno l'ha autorizzato, nessuno l'ha vietato, e nessuno lo ha censito.
Quando poi l'azienda decide di «occuparsi di AI Act», parte dai sistemi ufficiali, che spesso non esistono ancora, e ignora completamente quelli reali. Il risultato è una valutazione che descrive un'azienda immaginaria.
- Chiedi senza tono investigativo quali strumenti usano davvero le persone
- Includi le estensioni del browser e le funzioni AI già presenti nei software che avete
- Segna anche gli usi occasionali: contano quanto quelli sistematici
- Non punire chi risponde onestamente, o la prossima volta non risponderà
Questo censimento vale più di qualunque consulenza normativa fatta a tavolino, ed è anche il punto di partenza per capire dove l'AI sta già producendo valore. Molte aziende scoprono qui i propri casi d'uso migliori, quelli descritti in esempi di automazione AI in azienda e in AI per PMI: guida pratica.
Gli errori che fanno spendere male sull'AI Act
- Trattare l'AI Act come un adempimento da comprare. Prima di firmare pacchetti di conformità, verifica in quale fascia sei davvero. Molte aziende pagano per obblighi che non hanno.
- Pianificare sulle date di prima dell'Omnibus. Per l'allegato III l'alto rischio non parte più il 2 agosto 2026 ma il 2 dicembre 2027 (Reg. (UE) 2026/1744); la trasparenza invece non è stata rinviata.
- Confonderlo con il GDPR. Sono due cose diverse e coesistono. Nella pratica italiana il GDPR morde prima e più spesso.
- Dimenticare il rimarchio. Rivendere una soluzione di terzi col proprio logo cambia il ruolo giuridico, e con esso gli obblighi.
- Considerare la sorveglianza umana una formalità. Un umano che approva senza poter capire né ribaltare la decisione non è sorveglianza: è una firma.
- Aspettare la scadenza per fare l'inventario. L'inventario è utile a prescindere: nella maggior parte dei casi dimostra che sei tranquillo, e costa poche ore.
Il percorso in sei passaggi, dall'inventario alla rivalutazione
Il percorso pratico è più corto di quanto sembri.
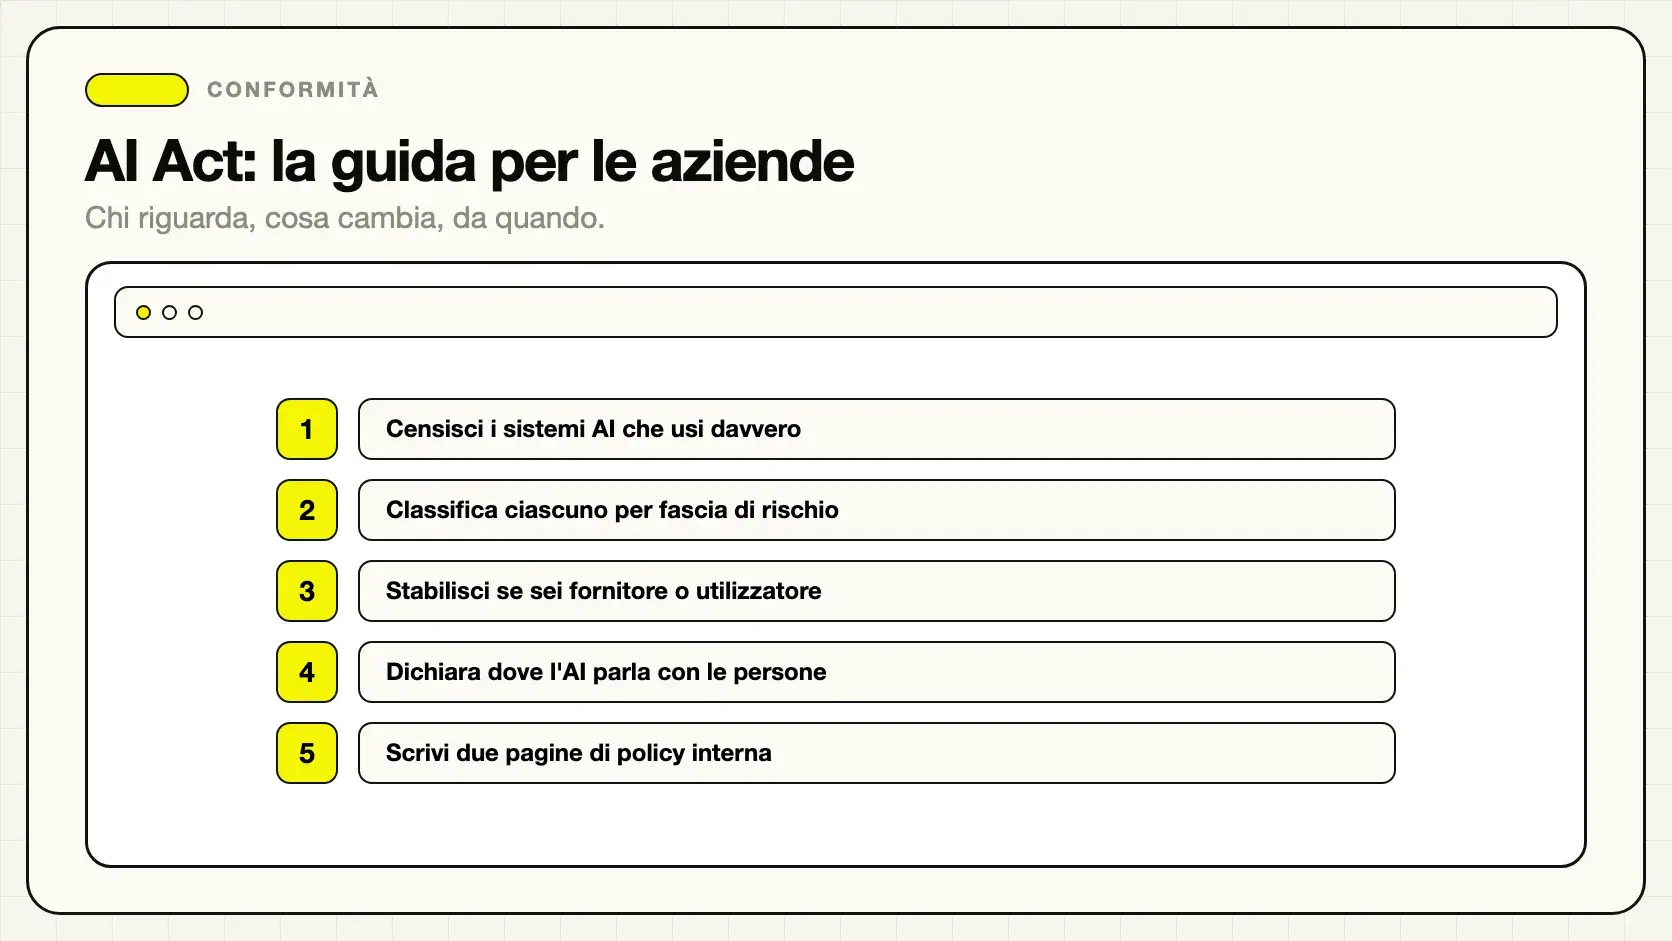
- Inventario. Elenca i sistemi AI realmente in uso: chi li usa, per cosa, su quali dati. Include le cose «informali», tipo il collaboratore che incolla documenti in un assistente pubblico.
- Classificazione. Per ciascuno, in quale fascia cade. Nella maggior parte dei casi finiscono tutti in «minimo».
- Ruolo. Per ciascuno: sei fornitore o utilizzatore? Se rivendi qualcosa col tuo marchio, segnalalo subito.
- Trasparenza. Dove l'AI parla con clienti o dipendenti, dichiaralo. È l'adempimento più frequente, obbligatorio dal 2 agosto 2026 (art. 50).
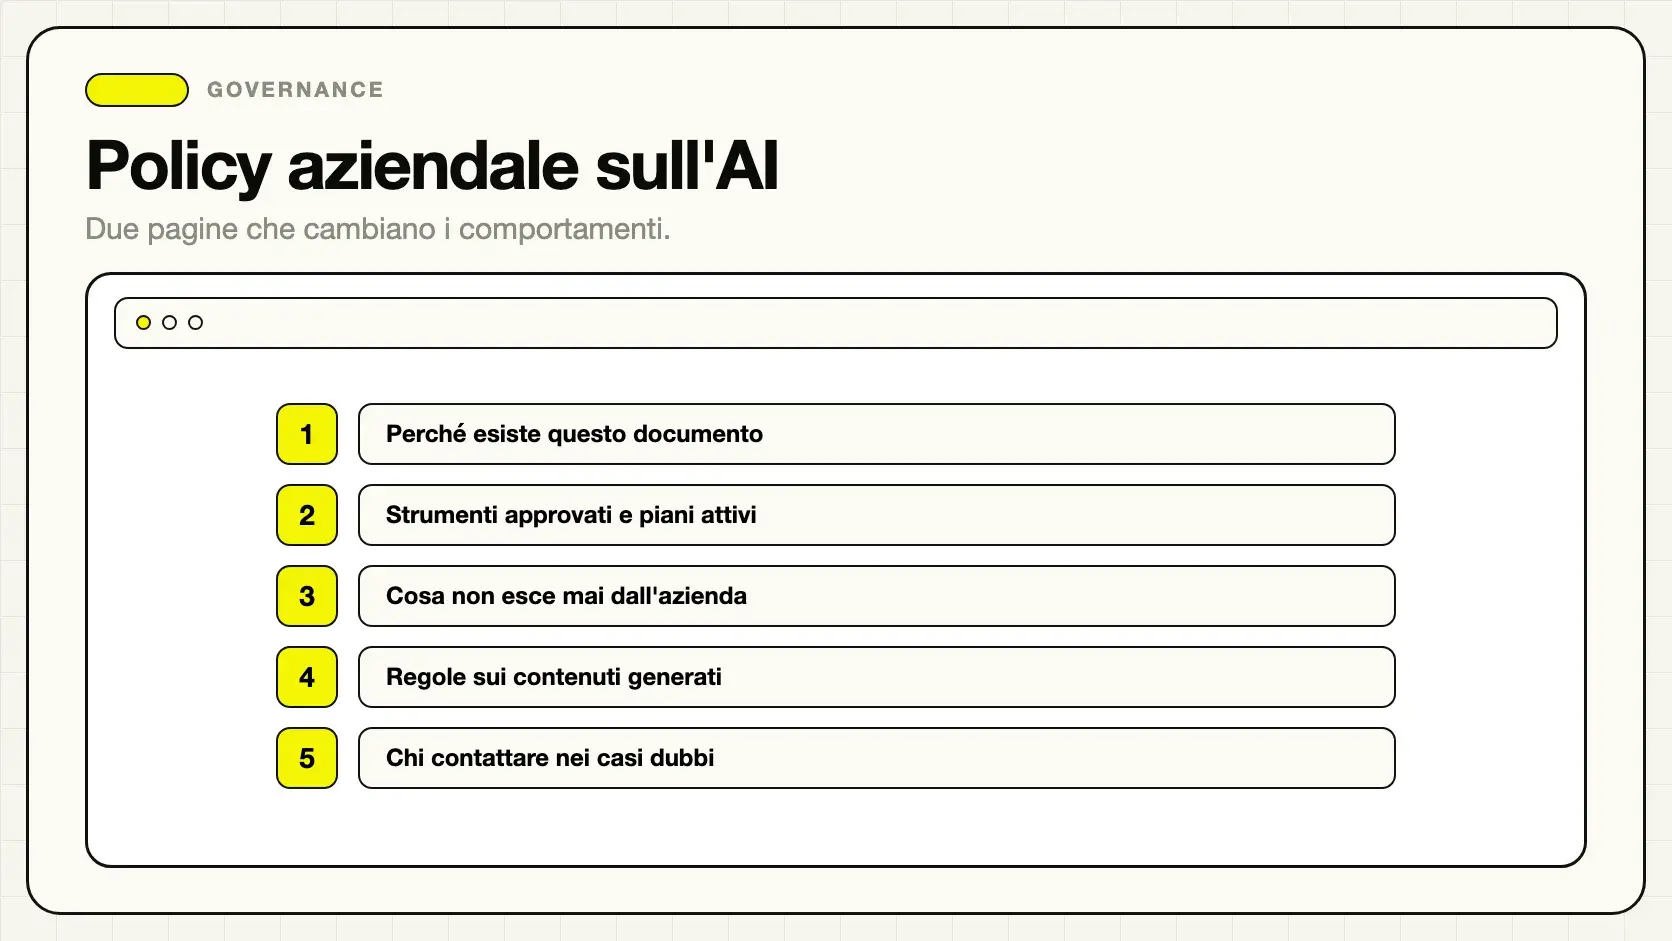
- Policy e formazione. Poche pagine che dicano cosa si può e non si può fare, e soprattutto quali dati non vanno mai incollati in strumenti esterni, più una formazione di base per chi usa l'AI. Vedi come scrivere una policy aziendale sull'AI.
- Rivalutazione. Quando cambia l'uso, cambia la classificazione. Un sistema nato per riassumere che inizia a filtrare candidati ha cambiato fascia.
Il punto 1 è quello che conta. Nella maggior parte dei casi l'inventario chiude la questione: risulta che l'azienda usa pochi strumenti a rischio minimo, e tutto il lavoro si riduce a formazione, policy e una riga di trasparenza sul chatbot.
Da dove partire, con le date giuste in mano
L'AI Act è meno spaventoso e più concreto di come viene raccontato. Regola per rischio, carica gli obblighi seri su chi fornisce sistemi che incidono sulle persone, e lascia sostanzialmente liberi gli usi quotidiani di produttività.
Per un'azienda italiana la sequenza utile è: fare l'inventario, classificare, sistemare la trasparenza dove l'AI parla con qualcuno, formare chi usa l'AI e scrivere una policy interna. Il resto arriva solo se stai davvero costruendo o usando sistemi ad alto rischio, e in quel caso l'Omnibus ti ha dato tempo fino al 2 dicembre 2027, o al 2 agosto 2028 se l'AI è dentro un prodotto regolato (Regolamento (UE) 2026/1744).
Se vuoi introdurre l'AI nei tuoi processi partendo da una mappa chiara di cosa usi e in che fascia cade, iniziamo da lì in una consulenza AI per PMI. Puoi anche vedere alcuni sistemi funzionanti in The Lab, o partire dalla panoramica su AI per aziende.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
FAQ
L'AI Act si applica anche alle piccole imprese?
Sì, ma non allo stesso modo. Gli obblighi pesanti riguardano chi sviluppa o immette sul mercato sistemi ad alto rischio. Una PMI che si limita a usare strumenti AI generici ha obblighi molto più leggeri, concentrati su alfabetizzazione del personale, trasparenza verso le persone e uso corretto. La domanda giusta non è «sono un'azienda grande?» ma «che ruolo ho rispetto a questo sistema?».
Da quando si applicano gli obblighi dell'AI Act?
Il Regolamento (UE) 2024/1689 è in vigore dal 1° agosto 2024 e si applica per fasi (art. 113): divieti e alfabetizzazione dal 2 febbraio 2025, modelli per finalità generali e sanzioni dal 2 agosto 2025, trasparenza e regole generali dal 2 agosto 2026. Dopo l'Omnibus digitale sull'IA (Regolamento (UE) 2026/1744) gli obblighi per l'alto rischio partono dal 2 dicembre 2027 per l'allegato III e dal 2 agosto 2028 per l'allegato I.
Se uso ChatGPT in azienda devo fare qualcosa per l'AI Act?
Nella maggior parte dei casi l'uso di un assistente generico per attività interne ricade tra gli usi a rischio minimo. Resta l'art. 4: adottare misure che sostengano le competenze di chi lo usa, obbligo che dal 27 luglio 2026 l'Omnibus ha reso più leggero. Le cose cambiano se lo usi per decidere su persone, come selezione del personale, valutazione del credito o gestione dei lavoratori: lì entri in un territorio regolato e serve un'analisi puntuale.
Qual è la differenza tra fornitore e utilizzatore nell'AI Act?
Il fornitore sviluppa il sistema, o lo fa sviluppare, e lo immette sul mercato con il proprio nome. L'utilizzatore (deployer) lo impiega nella propria attività. Gli obblighi più onerosi ricadono sul fornitore. Attenzione però: se personalizzi in modo sostanziale un sistema o lo rimarchi come tuo, puoi diventare fornitore anche senza averlo sviluppato.
L'AI Act sostituisce il GDPR?
No, si aggiungono. L'AI Act regola il sistema di intelligenza artificiale in quanto prodotto; il GDPR regola il trattamento dei dati personali. Un progetto AI che tratta dati di persone deve rispettare entrambi, e nella pratica il GDPR è quello che tocca prima e più spesso le PMI italiane.
Cosa rischia concretamente un'azienda che non si adegua?
L'art. 99 dell'AI Act fissa massimi fino a 35 milioni di euro o al 7% del fatturato mondiale annuo per le pratiche vietate e fino a 15 milioni o al 3% per gli altri obblighi principali; per le PMI vale il più basso dei due importi. Per una PMI il rischio realistico però è un altro: il blocco di un progetto, la richiesta di documentazione che non esiste e la perdita di clienti B2B che chiedono garanzie di conformità nei contratti.
Da dove conviene partire per mettersi in regola?
Dall'inventario: elencare quali sistemi AI usa davvero l'azienda, per quale scopo e su quali dati. Nella maggior parte dei casi emerge che i sistemi sono pochi e a rischio basso, e il lavoro si riduce a formare chi li usa, scrivere una policy interna e informare le persone. Senza inventario, invece, si finisce a comprare adempimenti che non servono.