
AI Act: i quattro livelli di rischio spiegati
Livelli di rischio AI Act con esempi concreti: cosa è vietato dal 2025, cosa è alto rischio dal 2 dicembre 2027 dopo l'Omnibus e dove ricadono gli usi comuni.
Tempo di lettura: 12 min
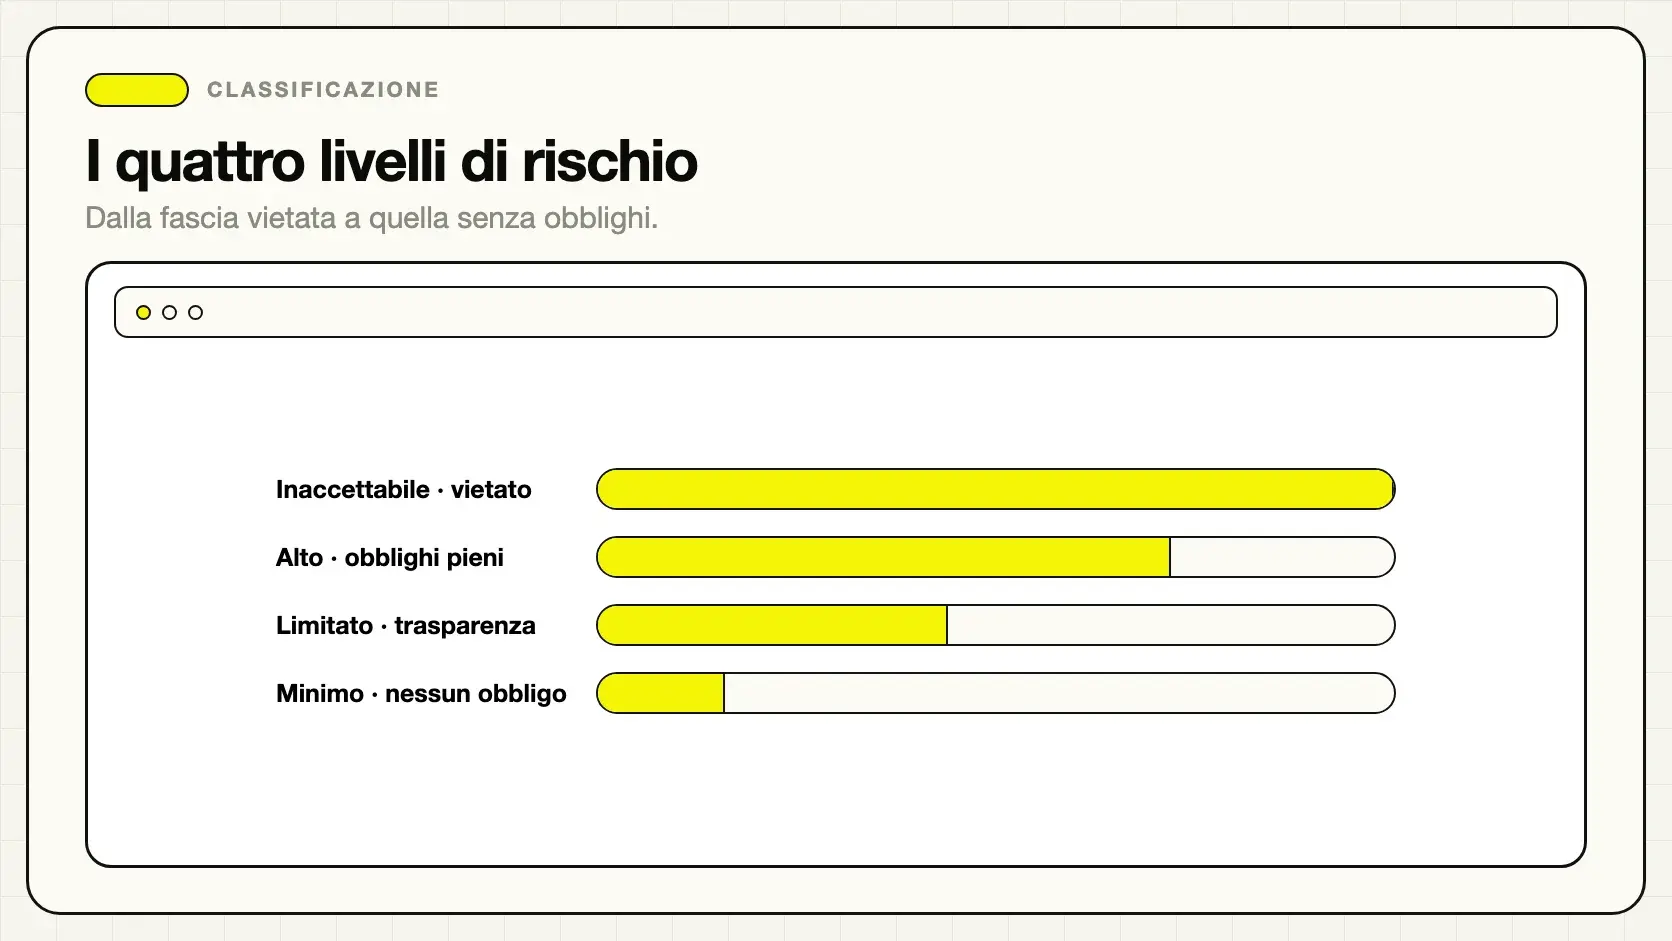
L'AI Act non tratta tutti i sistemi allo stesso modo: li divide in quattro livelli di rischio e assegna a ciascuno obblighi proporzionati. Capire in quale gradino cade un sistema è il passaggio che determina tutto il resto: se hai bisogno di documentazione tecnica o di una riga di trasparenza, se puoi procedere o devi fermarti.
La cosa importante da afferrare subito: la fascia non dipende da quanto è avanzata la tecnologia, ma da cosa quel sistema decide e su chi. Lo stesso modello linguistico è a rischio minimo se riassume verbali e ad alto rischio se filtra curriculum.
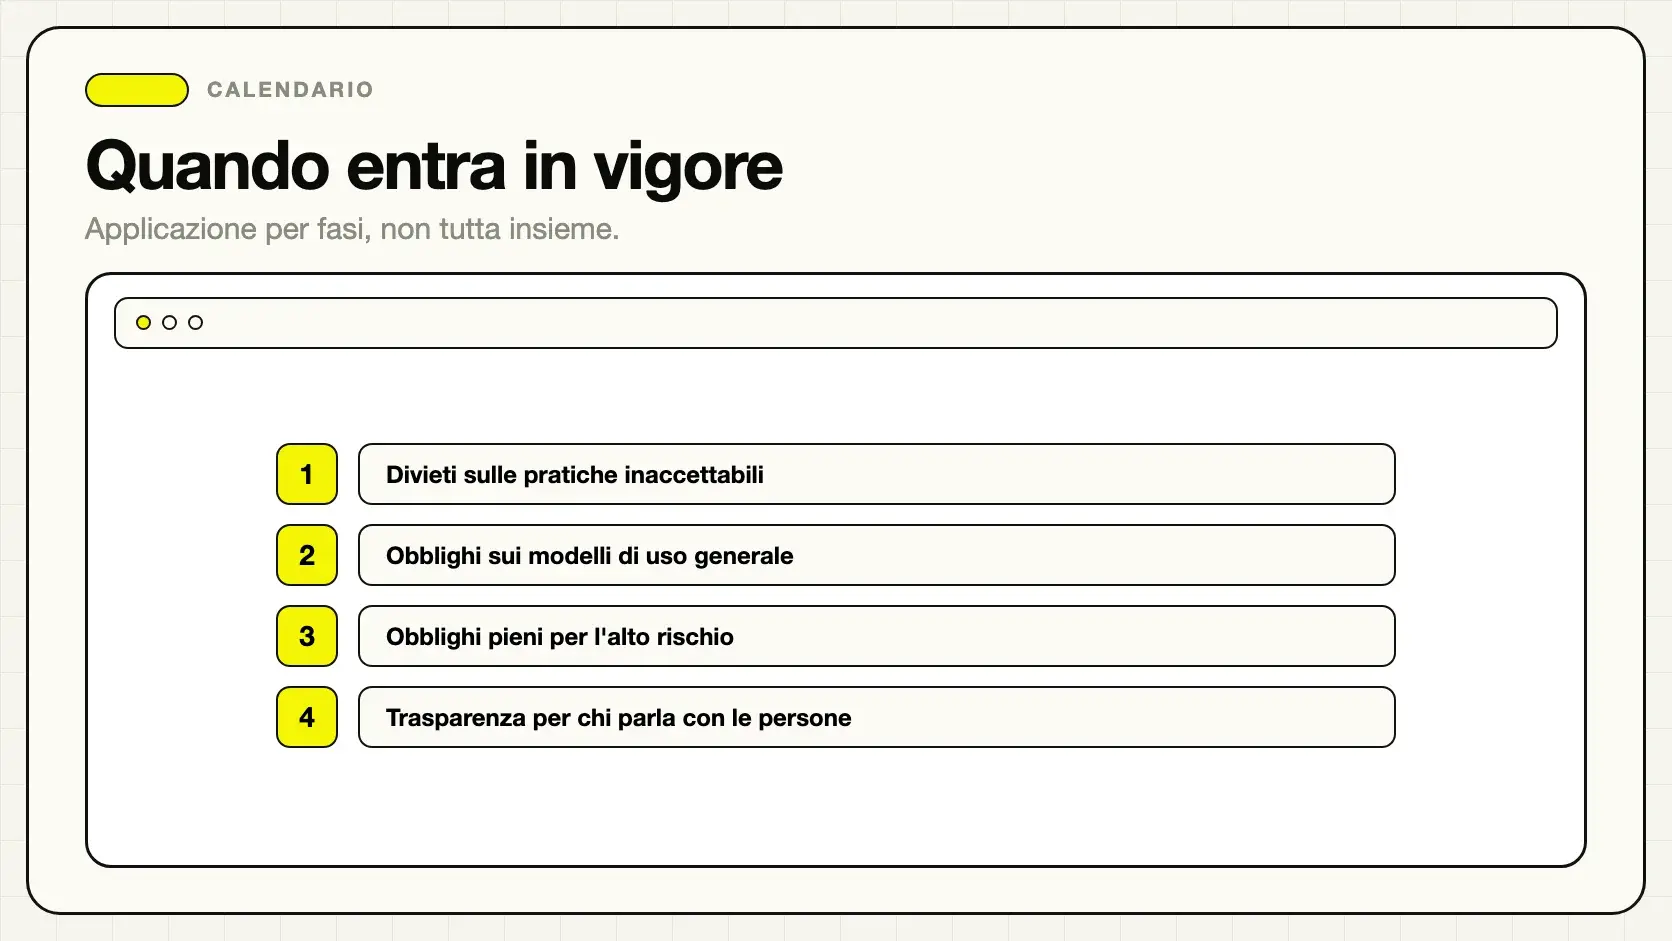
Le fasce hanno anche date diverse. I divieti valgono dal 2 febbraio 2025 e la trasparenza dal 2 agosto 2026 (art. 113 del Regolamento (UE) 2024/1689); gli obblighi per l'alto rischio, dopo l'Omnibus digitale sull'IA, partono dal 2 dicembre 2027 o dal 2 agosto 2028.
In sintesi
- I livelli sono quattro: inaccettabile, alto, limitato, minimo.
- La classificazione dipende dalla finalità d'uso, non dal tipo di modello.
- Il rischio inaccettabile riguarda pratiche vietate dal 2 febbraio 2025 (art. 5 e art. 113): non è una fascia con obblighi, è un divieto.
- L'alto rischio si concentra dove l'AI incide su lavoro, credito, istruzione, servizi essenziali, giustizia; gli obblighi partono dal 2 dicembre 2027 (Reg. (UE) 2026/1744).
- Il rischio limitato comporta un obbligo sostanziale, dal 2 agosto 2026: dire alle persone che stanno interagendo con un sistema automatico (art. 50).
- La stragrande maggioranza degli usi aziendali quotidiani ricade nel rischio minimo, senza obblighi aggiuntivi oltre all'alfabetizzazione del personale.
Come funziona la classificazione
Il meccanismo è a esclusione progressiva. Si parte dall'alto e si scende:
- Il sistema rientra tra le pratiche vietate? Se sì, non si fa. Fine.
- Rientra nelle aree elencate come alto rischio? Se sì, scattano gli obblighi pieni.
- Interagisce con persone o genera contenuti che potrebbero essere scambiati per umani? Se sì, rischio limitato: obblighi di trasparenza.
- Nessuna delle precedenti? Rischio minimo: nessun obbligo specifico oltre all'alfabetizzazione.
Questo ordine conta. Molte aziende partono chiedendosi «quanto è potente il modello che uso», ed è la domanda sbagliata. La domanda giusta è «questo sistema decide qualcosa che riguarda una persona, e quella persona può subirne le conseguenze?».
Fuori da questa scala ci sono i modelli per finalità generali, quelli che stanno dietro agli assistenti più diffusi. Hanno regole proprie, applicabili dal 2 agosto 2025, che riguardano chi li sviluppa e non chi li usa (art. 113, lett. b), dell'AI Act): il tuo uso di quell'assistente si classifica comunque con le quattro domande qui sopra.
Livello 1: rischio inaccettabile
Non è una fascia di obblighi: è un elenco di cose che non si possono fare nell'Unione europea, in vigore dal 2 febbraio 2025 (art. 5 e art. 113 dell'AI Act). Comprende, in sintesi, la manipolazione del comportamento che provoca danni, lo sfruttamento delle vulnerabilità di persone fragili, il social scoring (da chiunque sia fatto, non solo dalle autorità pubbliche), il riconoscimento delle emozioni sul lavoro e a scuola, e alcune forme di identificazione biometrica e di inferenza di caratteristiche personali.
Dal 2 dicembre 2026 l'elenco si allunga. L'Omnibus digitale sull'IA vieta anche i sistemi che generano immagini, video o audio intimi o sessualmente espliciti di persone riconoscibili senza il loro consenso, e quelli che generano materiale pedopornografico.
Per una PMI italiana questa fascia è quasi sempre irrilevante. Quasi.
Livello 2: alto rischio
È la fascia che genera lavoro vero. Riguarda i sistemi che incidono su decisioni importanti per la vita delle persone. Le aree tipiche:
| Area | Esempio concreto |
|---|---|
| Occupazione | Filtrare curriculum, valutare dipendenti, decidere promozioni o licenziamenti |
| Accesso al credito | Valutare merito creditizio di una persona fisica |
| Istruzione | Valutare l'accesso a un percorso formativo o assegnare punteggi d'esame |
| Servizi essenziali | Decidere l'accesso a prestazioni pubbliche o assistenziali |
| Infrastrutture critiche | Gestione della sicurezza di reti e impianti essenziali |
| Giustizia e ordine pubblico | Supporto a decisioni giudiziarie o di polizia |
Chi fornisce un sistema in queste aree ha obblighi strutturati: sistema di gestione del rischio, qualità dei dati di addestramento, documentazione tecnica, registrazione degli eventi, sorveglianza umana, accuratezza e robustezza.
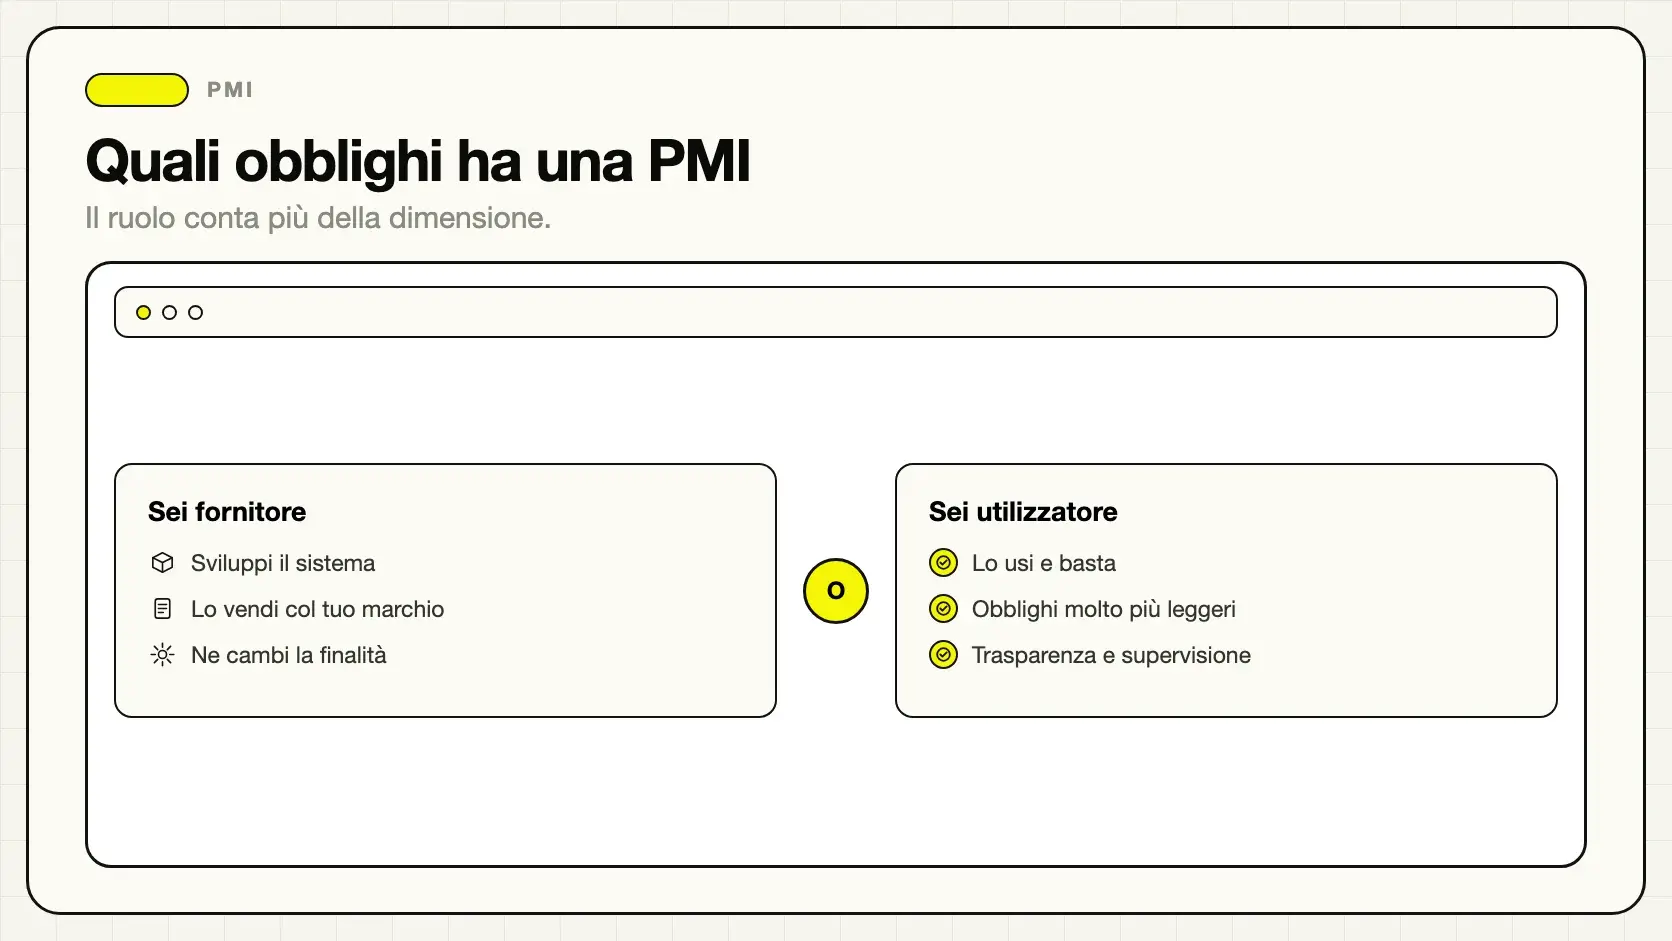
Chi lo usa ha obblighi più contenuti ma non nulli: impiegarlo secondo le istruzioni, garantire che la sorveglianza umana sia reale, informare le persone interessate, conservare i log. La distinzione tra i due ruoli è spiegata in obblighi dell'AI Act per le PMI.
Da quando valgono gli obblighi dell'alto rischio
Gli obblighi del capo III, sezioni 1-3, non si applicano ancora. L'Omnibus digitale sull'IA, in vigore dal 27 luglio 2026, li ha rinviati: dal 2 dicembre 2027 per i sistemi dell'allegato III, cioè le aree della tabella, e dal 2 agosto 2028 per quelli dell'allegato I, cioè l'AI che fa da componente di sicurezza di prodotti come giocattoli, ascensori o dispositivi medici. Nel testo originale dell'art. 113 le date erano il 2 agosto 2026 e il 2 agosto 2027.
Lo stesso regolamento ha aggiunto due precisazioni utili per classificare. Un sistema usato solo per assistenza agli utenti, ottimizzazione, efficienza, automazione o controllo qualità non è un componente di sicurezza, a meno che un suo guasto metta a rischio salute e sicurezza (nuovo art. 6, par. 1 bis e 1 ter). E per i sistemi immessi sul mercato o messi in servizio prima della nuova data, gli obblighi scattano solo se da allora la loro progettazione cambia in modo significativo (art. 111, par. 2, riscritto dall'Omnibus). Tutte le date sono nel calendario dell'AI Act.
Livello 3: rischio limitato
Qui l'obbligo è essenzialmente uno, in vigore dal 2 agosto 2026: la trasparenza (art. 50 dell'AI Act). Le persone devono sapere quando stanno interagendo con un sistema automatico, al più tardi alla prima interazione, e quando un contenuto è generato artificialmente: i fornitori di sistemi generativi marcano i contenuti, chi pubblica un deep fake lo dichiara.
Per i sistemi generativi già sul mercato prima del 2 agosto 2026 la marcatura va fatta entro il 2 dicembre 2026 (art. 111, par. 4, introdotto dall'Omnibus).
Ricadono qui i chatbot, gli assistenti conversazionali, gli agenti che rispondono ai clienti, i generatori di contenuti. È la fascia che tocca il maggior numero di aziende, ed è anche la più facile da rispettare.
Basta questo
- Una riga chiara all'inizio della conversazione: «assistente automatico»
- Indicare che un contenuto è generato dall'AI dove non è ovvio
- Una risposta onesta quando l'utente chiede se parla con una persona
Non basta
- Nasconderlo in fondo alle condizioni d'uso
- Dare al bot un nome umano senza mai chiarire cosa sia
- Far credere che dall'altra parte ci sia un operatore
Se hai un agente AI o un chatbot che parla con i clienti, sei quasi certamente in questa fascia, e l'adempimento si esaurisce in una frase scritta bene.
Livello 4: rischio minimo
Tutto il resto. Assistenti usati per scrivere e riassumere, automazioni interne, strumenti di produttività, sistemi di supporto che non decidono su persone. Nessun obbligo specifico dall'AI Act, a parte l'alfabetizzazione dell'art. 4, che vale per chiunque fornisca o usi sistemi AI: dal 27 luglio 2026 l'Omnibus l'ha riscritta come obbligo di adottare misure che sostengano le competenze del personale, senza un livello specifico da garantire.
Restano naturalmente in vigore le altre norme: se nei documenti che dai in pasto a un assistente ci sono dati personali, il GDPR si applica esattamente come prima. Vedi GDPR e AI in azienda.
Tre aziende, tre fasce diverse
Officina meccanica con assistente per i preventivi. Il sistema legge la richiesta del cliente, propone una bozza di preventivo, il titolare la corregge e invia. Non decide su persone, non accede a servizi essenziali: rischio minimo. Se la bozza parte in automatico verso il cliente tramite chat, si aggiunge la trasparenza del rischio limitato, obbligatoria dal 2 agosto 2026 (art. 50).
Azienda di servizi che usa un software per la selezione. Il sistema ordina i candidati per punteggio prima del colloquio. Alto rischio: incide sull'accesso al lavoro, con obblighi applicabili dal 2 dicembre 2027 (Reg. (UE) 2026/1744). Serviranno sorveglianza umana effettiva, informazione ai candidati, e la verifica che il criterio di punteggio non produca discriminazioni indirette. Il fatto che il software sia di terzi non elimina gli obblighi dell'azienda che lo usa.
Studio professionale che riassume pratiche. Rischio minimo sul fronte AI Act. Il tema serio è dove finiscono i documenti: se contengono dati di clienti, la valutazione da fare è sul trattamento, non sulla classificazione di rischio.
Quando la fascia cambia senza che cambi il software
L'errore più costoso nella classificazione non è sbagliare la valutazione iniziale: è non rifarla quando cambia l'uso.
Un sistema resta identico, la sua fascia di rischio no. Gli scenari tipici:
- Un assistente che suggeriva risposte viene messo in automatico. Cambia il grado di autonomia, cambia chi controlla l'errore.
- Uno strumento nato per uso interno viene esposto ai clienti. Entra la trasparenza del rischio limitato.
- Un sistema che ordinava pratiche inizia a ordinare candidati. Passa direttamente in alto rischio.
- Un'automazione che leggeva documenti tecnici inizia a leggere documenti con dati di persone. Entra il GDPR.
Il terzo caso è quello che più spesso sfugge, perché avviene per estensione naturale: il sistema funziona bene su una cosa, e qualcuno propone di usarlo anche per un'altra che sembra simile. Dal punto di vista tecnico lo è; dal punto di vista normativo è un'altra categoria.
Il confine pratico tra limitato e alto rischio
Sulla carta la distinzione sembra netta. Nella realtà aziendale esiste una zona grigia che vale la pena saper riconoscere: i sistemi che non decidono formalmente ma orientano di fatto.
Uno strumento che ordina i candidati per punteggio non «decide» chi assumere: propone un ordine. Ma se in pratica nessuno guarda oltre i primi cinque, quel sistema sta determinando l'esito. La sostanza conta più dell'etichetta.
Il regolamento dà un criterio preciso. Un sistema dell'allegato III non è ad alto rischio se non influenza materialmente il risultato della decisione, per esempio perché svolge un compito procedurale limitato o solo preparatorio; se però effettua profilazione di persone, resta sempre ad alto rischio, e chi lo fornisce deve documentare la valutazione prima di metterlo sul mercato (art. 6, par. 3 e 4).
Resta trasparenza
- Il sistema informa, la persona decide con altri elementi
- L'output è uno dei tanti input della decisione
- Chi decide può ignorarlo senza sforzo
Diventa sostanza
- L'output determina di fatto chi passa e chi no
- Nessuno guarda oltre l'ordinamento proposto
- Discostarsi richiede giustificazione
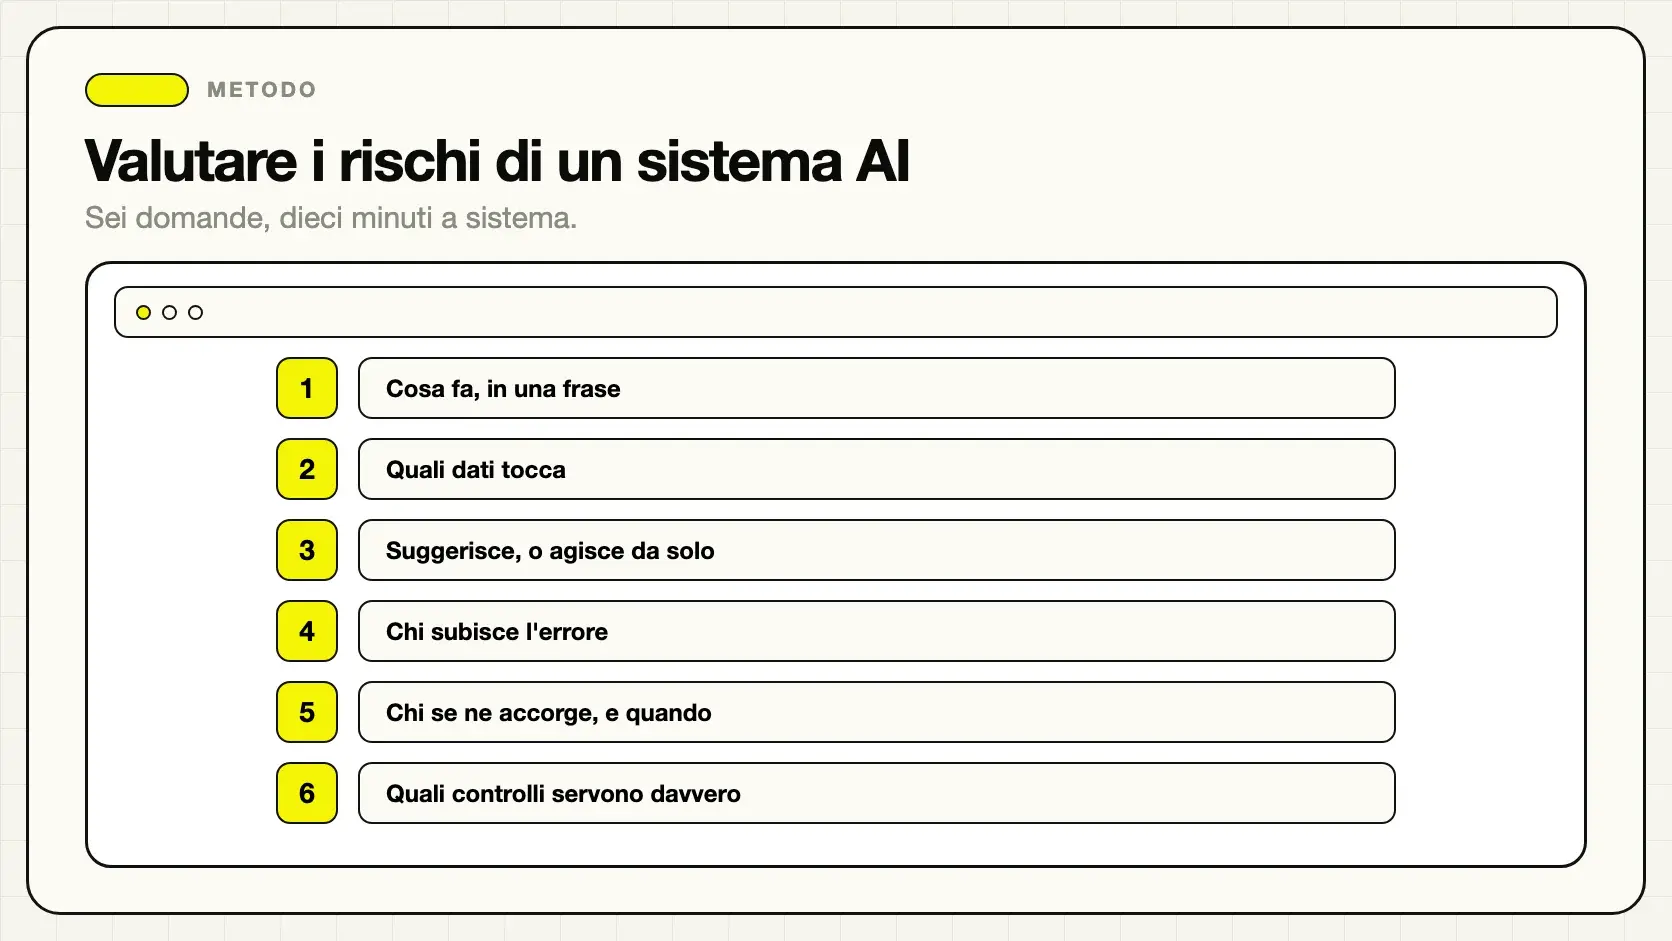
La domanda da porsi non è «formalmente chi decide», ma «cosa succederebbe se il sistema proponesse l'ordine opposto?». Se la risposta è «cambierebbe l'esito», il sistema sta decidendo, comunque lo si chiami. Il metodo per valutarlo è in come valutare i rischi di un sistema AI, e la logica generale degli agenti che agiscono è spiegata in agenti AI: cosa sono.
Gli errori di classificazione più frequenti
- Classificare in base al modello. «Uso un LLM potente quindi sono ad alto rischio» è sbagliato. Conta la finalità.
- Classificare una volta sola. La fascia va rivista quando cambia l'uso, non solo quando cambia il software.
- Confondere il rischio d'errore con il rischio giuridico. Un sistema che sbaglia spesso ma non lede diritti resta a rischio minimo.
- Dare per scontato che l'alto rischio sia solo del fornitore. L'utilizzatore ha obblighi propri, in particolare sulla sorveglianza umana.
- Trattare la trasparenza come una clausola legale. Va detta dove la persona la legge, non sepolta nei termini.
La classificazione in mezz'ora: tre domande in ordine
Prendi l'elenco dei sistemi AI che usi e per ognuno rispondi in ordine a tre domande: è tra le pratiche vietate, rientra in un'area ad alto rischio, parla con qualcuno. La prima risposta positiva determina la fascia. Se sono tutte negative, sei a rischio minimo.
Il risultato di questo esercizio, per la maggior parte delle aziende italiane, è una tabella con tutti i sistemi in fascia minima e forse uno in fascia limitata. Serve mezz'ora e chiude una preoccupazione che altrimenti resta vaga per mesi. Per il metodo completo di valutazione vedi come valutare i rischi di un sistema AI; per sapere da quando vale ogni obbligo, il calendario dell'AI Act.
Trattandosi di norme con linee guida in evoluzione, verifica sempre le fonti ufficiali quando la classificazione ha conseguenze legali concrete.
Quattro gradini, una domanda: su chi decide il sistema?
La logica è una sola: più il sistema può incidere sulla vita delle persone, più deve essere documentato e controllato. Chi usa l'AI per lavorare meglio sta quasi sempre in fondo alla scala; chi la usa per decidere su qualcuno sta in alto e deve organizzarsi, con tempo fino al 2 dicembre 2027 per l'allegato III (Regolamento (UE) 2026/1744).
Sapere dove ti trovi non è un esercizio teorico: è quello che ti dice se puoi procedere tranquillo o se serve una struttura di conformità.
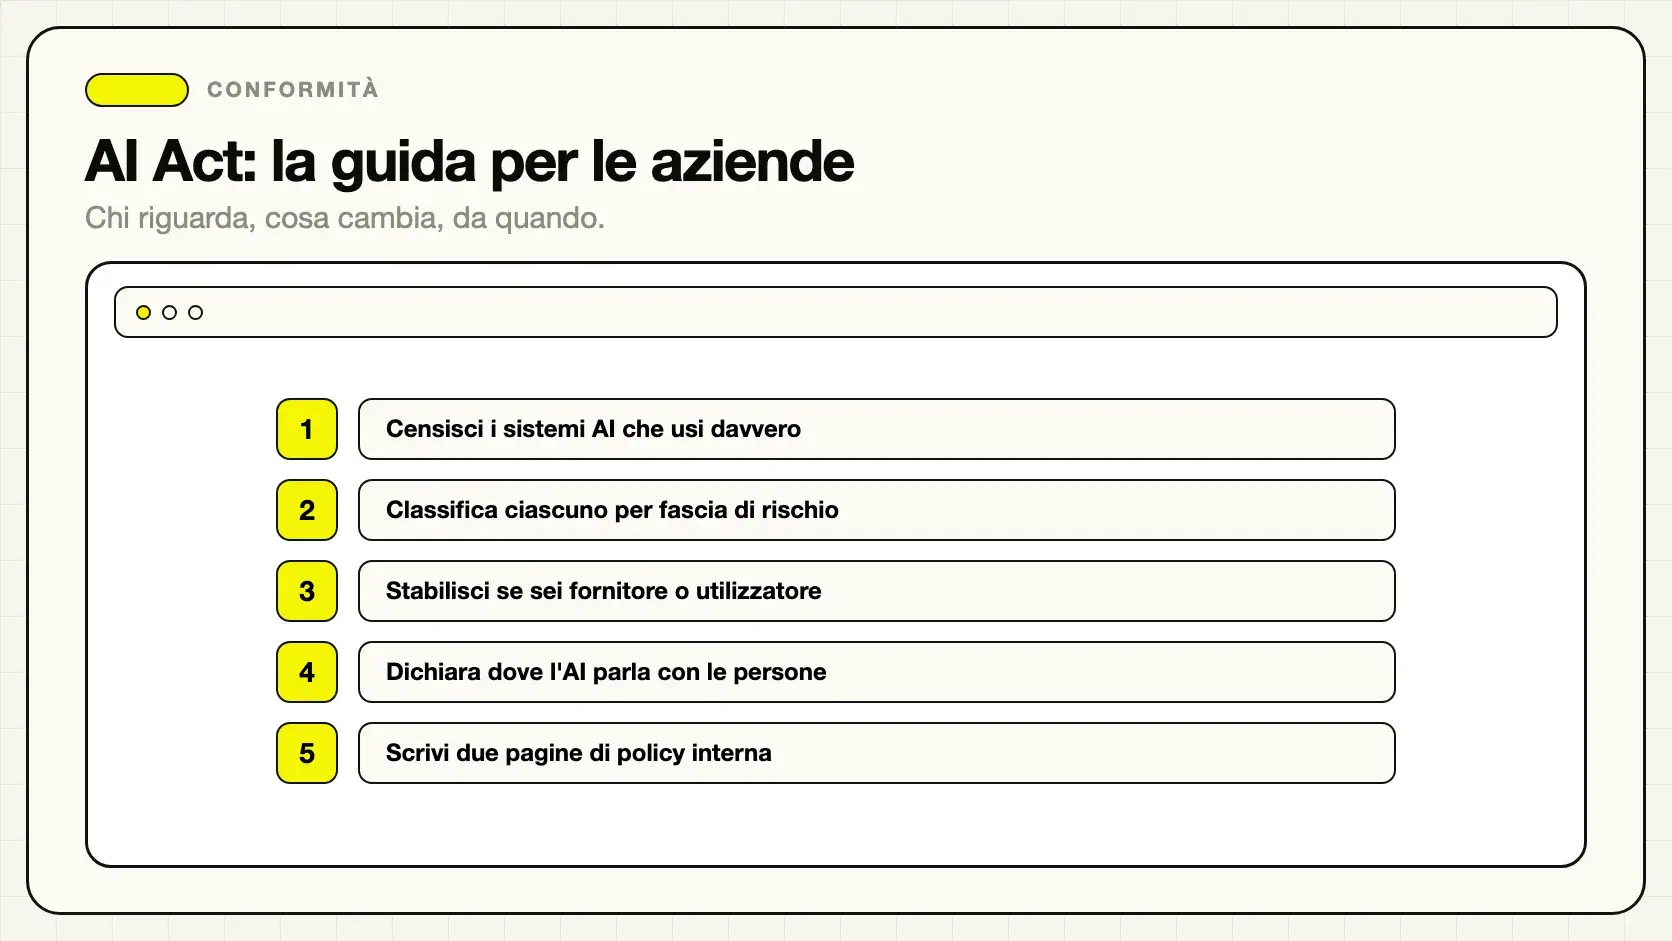
Se stai valutando un sistema che ordina candidati, assegna punteggi o parla con i clienti, possiamo classificarlo insieme e progettarlo con sorveglianza umana e log fin dall'inizio: si parte da una consulenza AI per PMI. La panoramica completa resta AI Act: la guida per le aziende.
Metodo e fonti delle guide di Giallo Studio
Come lo applichiamo in azienda
Risorse correlate
FAQ
Quanti sono i livelli di rischio dell'AI Act?
Quattro: rischio inaccettabile (pratiche vietate), alto rischio, rischio limitato e rischio minimo. La classificazione non dipende dalla tecnologia usata ma dalla finalità: lo stesso modello può ricadere in fasce diverse a seconda di cosa gli fai fare.
Da quando si applicano gli obblighi per i sistemi ad alto rischio?
Dopo l'Omnibus digitale sull'IA (Regolamento (UE) 2026/1744) dal 2 dicembre 2027 per i sistemi dell'allegato III, come selezione del personale e credito, e dal 2 agosto 2028 per l'AI dentro i prodotti regolati dell'allegato I. Prima del rinvio le date erano il 2 agosto 2026 e il 2 agosto 2027 (art. 113 del Regolamento (UE) 2024/1689).
Un chatbot sul sito è ad alto rischio?
No, di norma un chatbot che risponde a domande su prodotti, orari o spedizioni ricade nel rischio limitato: dal 2 agosto 2026 l'obbligo specifico è far sapere, al più tardi alla prima interazione, che si tratta di un sistema automatico (art. 50 dell'AI Act). Diventerebbe alto rischio solo se usato per decidere su accesso a servizi essenziali o su questioni che incidono sui diritti delle persone.
Chi decide in quale fascia ricade il mio sistema?
La classificazione è basata sulla finalità d'uso descritta nel regolamento, non su una valutazione discrezionale. Si parte dall'elenco delle pratiche vietate, poi dalle aree elencate come alto rischio. Se il tuo uso non compare in nessuna delle due, quasi certamente sei tra rischio limitato e minimo.
Cosa vuol dire esattamente rischio minimo?
Significa che il regolamento non prevede obblighi specifici per quel sistema, a parte l'alfabetizzazione dell'art. 4 che vale per chiunque fornisca o usi sistemi AI: dal 27 luglio 2026, con l'Omnibus, chiede misure che sostengano le competenze del personale, senza un livello da garantire. Restano poi tutte le altre norme, a partire dal GDPR se tratti dati personali.
Se il mio sistema cambia uso, cambia anche la fascia?
Sì, ed è uno degli errori più frequenti. Un sistema nato per riassumere documenti interni che viene poi impiegato per valutare candidati ha cambiato finalità, e con essa la classificazione. La fascia va rivalutata ogni volta che cambia lo scopo, non solo quando cambia la tecnologia.
Le pratiche vietate riguardano davvero le aziende normali?
Raramente, ma non mai. Il social scoring o la manipolazione dannosa sono lontani dall'attività di una PMI. Un caso di confine più realistico è il software che deduce le emozioni dei dipendenti sul luogo di lavoro: dal 2 febbraio 2025 è vietato, salvo usi per motivi medici o di sicurezza (art. 5, par. 1, lett. f, dell'AI Act). Vale la pena controllarlo prima di comprare software di monitoraggio.